

DC30_Workshop
 mainframed/dc30_workshop
Conteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
vulnerability-analysisexploitationreverse-engineering+4
96
mainframed/dc30_workshopConteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
 memn0ps/venom-rs
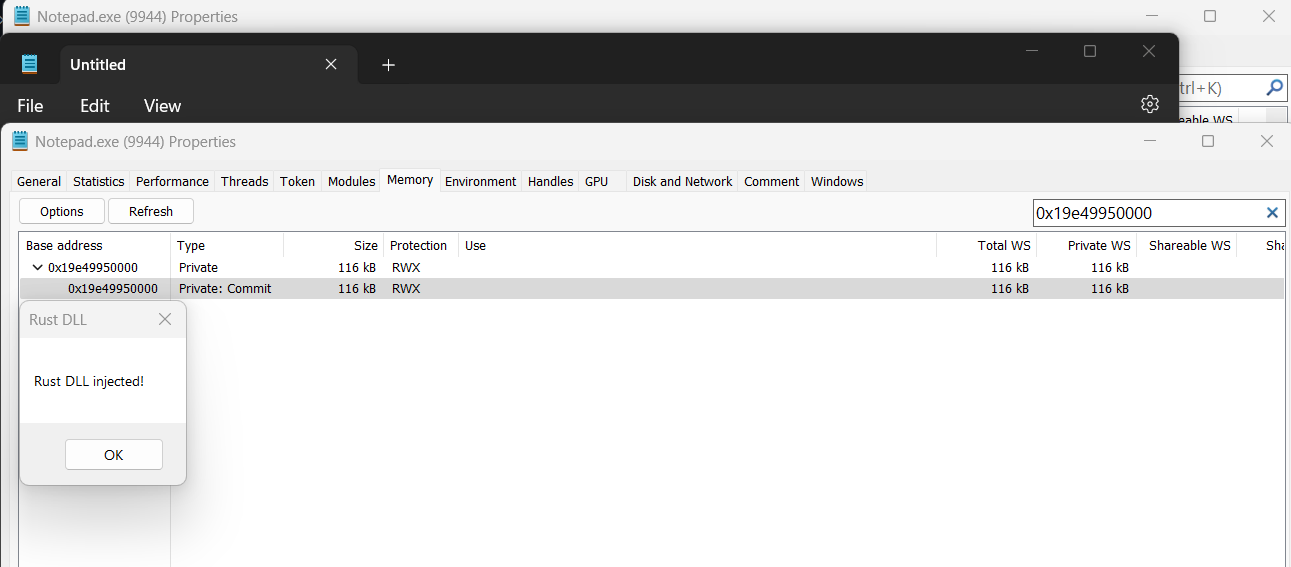
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)

 edu0x01/hack-tools
Projet qui rassemble plusieurs outils de pentest

 g0h4n/rec2
REC2 (Rusty External Command and Control) est un outil client et serveur permettant à un auditeur d'exécuter des commandes à partir des API…
 dosx-dev/dotnet_xorcryptor
Un nouveau packer simple et puissant pour les malwares
 pard0p/callstackspoofingpoc
Dropper C++ à auto-injection basé sur diverses techniques d'évasion EDR.
 kcarretto/paragon
Plateforme d'engagement Red Team visant à unifier les outils offensifs derrière une interface utilisateur simple.
 accenture/codecepticon
.NET/PowerShell/VBA Obfuscateur de sécurité offensive
 rasta-mouse/cswhispers
Générateur de source pour ajouter les méthodes D/Invoke et les syscalls indirects à un projet C#.
 florylsk/execit
Exécuter des fichiers shellcode avec rundll32
 frank2/blenny
Un système de livraison de payloads qui les intègre dans le fichier d'icône d'un exécutable !
 maldev-academy/christmas
PoC démontrant une chaîne d'injection multi-processus visant à exécuter à distance du shellcode
 stormshadow07/hacktheworld
Un script Python pour générer des payloads qui contournent tous les antivirus jusqu'à présent.
 d00mfist/mystikal
macOS Générateur de Payload d'Accès Initial
 asdfugil/haxx
Exécution de code haxx untethered + non sandboxée en tant que root sur iOS 14 - iOS 14.8.1.
 dark-lbp/isf
ISF (Industrial Control System Exploitation Framework), un framework d'exploitation basé sur Python
 winsecurity/offensive-rust
Boîte à outils de sécurité offensive axée sur Rust avec des exemples de code réutilisables pour les opérations de red team, le développement de…