xsser
 varbaek/xsser
De XSS à RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
privilege-escalationexploitationshellcode+3
varbaek/xsserDe XSS à RCE 2.75 - Black Hat Europe Arsenal 2017 + Extras
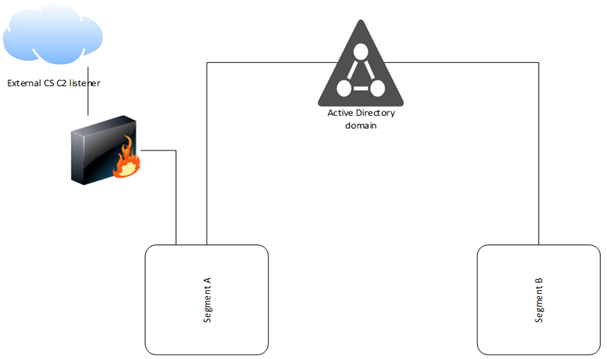 fox-it/ldapfragger
Outil C2 routant les données de beacon Cobalt Strike via les attributs utilisateur LDAP pour un commandement et contrôle furtif dans des réseaux…
 cedowens/mythic-macro-generator
Script Python3 pour générer une macro afin de lancer une charge utile Mythic. Auteur : Cedric Owens
 g13net/lockjaw
Framework C2 Windows modulaire avec un teamserver Rust, un implant Zig, des appels système indirects, un contournement de l'AMSI, une injection…
 outflanknl/c2-tool-collection
Une collection d'outils qui s'intègrent à Cobalt Strike (et éventuellement à d'autres frameworks C2) via les techniques de BOF et de chargement de…
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
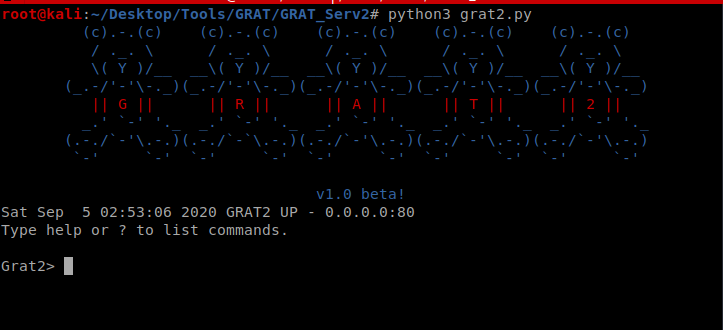 r3nhat/grat2
Nous avons développé le projet GRAT2 de Commande et Contrôle (C2) à des fins d'apprentissage.
 byt3bl33d3r/pymalleablec2
Interpréteur Python pour les profils C2 malléables de Cobalt Strike. Permet de les analyser, construire et modifier par programmation.
 zcutlip/bowcaster
Framework de développement d'exploits basé sur Python avec des charges utiles, des encodeurs et des serveurs de connexion retour, axé sur…
 moscowchill/lstar-en
LSTAR - CobaltStrike traduit en EN
 s3cur3th1ssh1t/offensivevba
Ce dépôt couvre certaines méthodes d'exécution de code et d'évasion AV pour les macros dans les documents Office.
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY et contournement d'AV, AMSI patché
 paranoidninja/brute-ratel-c4-community-kit
Ce dépôt contient des scripts, des configurations et des chargeurs de payloads obsolètes pour Brute Ratel C4 (https://bruteratel.com/)
 kleiton0x00/shelltropy
Une technique consistant à cacher un shellcode malveillant via l'encodage de Shannon.
 blacksnufkin/rusty-playground
Un programme Rust que j'ai écrit en apprenant le développement de malwares.
 hackerschoice/thc-tips-tricks-hacks-cheat-sheet
Astuces et conseils divers
 h4wkst3r/invisibilitycloak
Kit d'obfuscation de preuve de concept pour outils de post-exploitation en C#