
RedditC2
 kleiton0x00/redditc2
Abuser de l'API Reddit pour héberger le trafic C2, étant donné que la plupart des membres de la blue-team utilisent Reddit, cela pourrait être un…
exploitationcommand-and-controlred-teaming+1
277
kleiton0x00/redditc2Abuser de l'API Reddit pour héberger le trafic C2, étant donné que la plupart des membres de la blue-team utilisent Reddit, cela pourrait être un…
 asset-group/ghostsplice
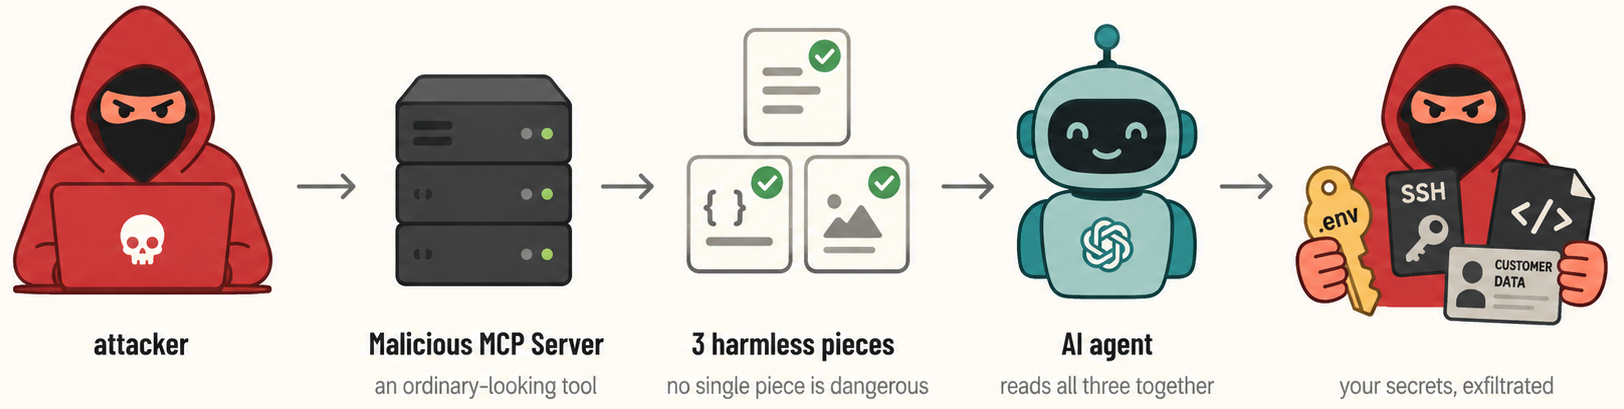
Dépôt Ghostsplice : Preuve de concept pour l'attaque de fragmentation de confiance inter-canaux
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 user696/mrrat
:mouse: Ceci est un cheval de Troie d'accès à distance (RAT) multiplateforme en Python 2.x.
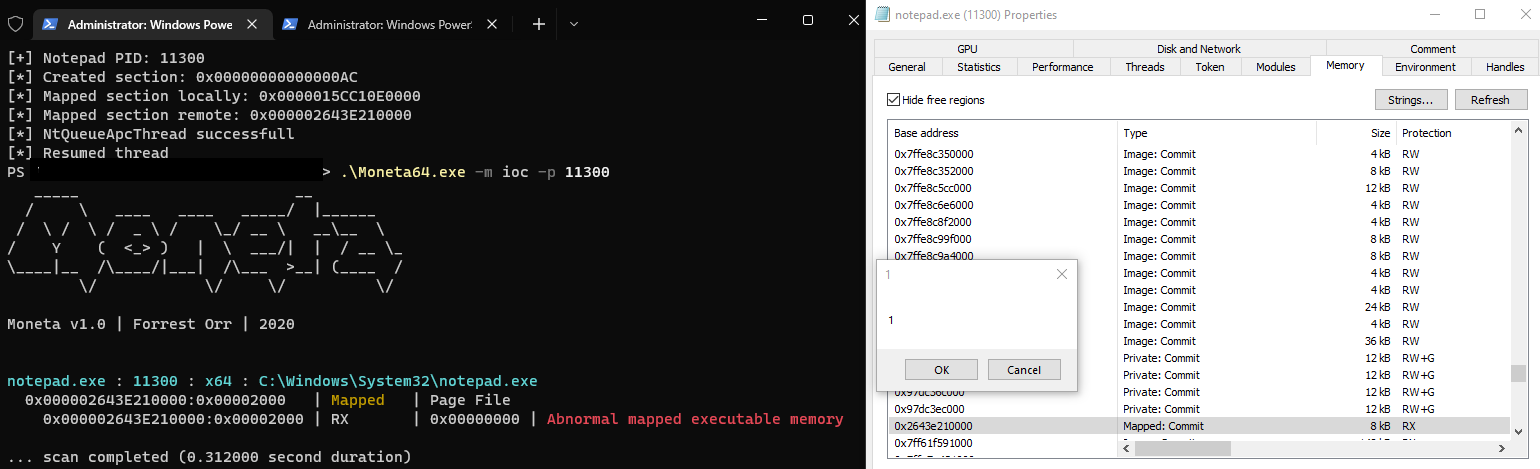 theflink/deepsleep
Une variante de Gargoyle pour x64 afin de masquer les artefacts mémoire en utilisant uniquement ROP et PIC.
 dagowda/notrdp
Plugin Havoc C2 qui crée un bureau Windows masqué, le diffuse vers une visionneuse dans le navigateur et injecte les entrées souris/clavier pour un…
 entysec/hatsploit
Plateforme modulaire de tests d'intrusion qui vous permet d'écrire, tester et exécuter du code d'exploitation.
 postrequest/link
link est un framework de commande et de contrôle écrit en rust
 mythicc2profiles/httpx
Configurable, piloté par la communauté, profil C2 HTTP
 exploit-database/exploitdb
exploitdb // Le dépôt officiel Exploit-Database
 codextf2/screenshotbof
Une capacité de capture d'écran alternative pour Cobalt Strike qui utilise WinAPI et n'effectue pas de fork & run. Capture d'écran téléchargée en…
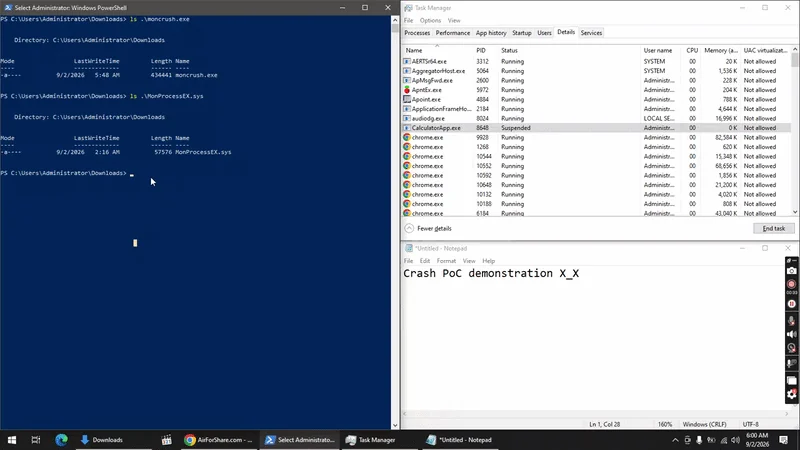 deathshotxd/0xm0ncrush
# Terminateur de processus en mode noyau utilisant un pilote BYOVD signé. Fonctionne sur toutes les versions de Windows 10/11. Sans offsets, sans…
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 mythicagents/xenon
Un agent Mythic pour Windows écrit en C
 rapid7/metasploit-framework
Framework d'exploitation open-source avec système modulaire de payload, encodeur et auxiliaire pour les tests de pénétration, la validation de…
 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 x3r0day/fud-c2-framework
Un reverse shell sans fichier et un framework C2 exploitant les appels système directs, le tunneling par proxy et le chiffrement ChaCha20 pour…