
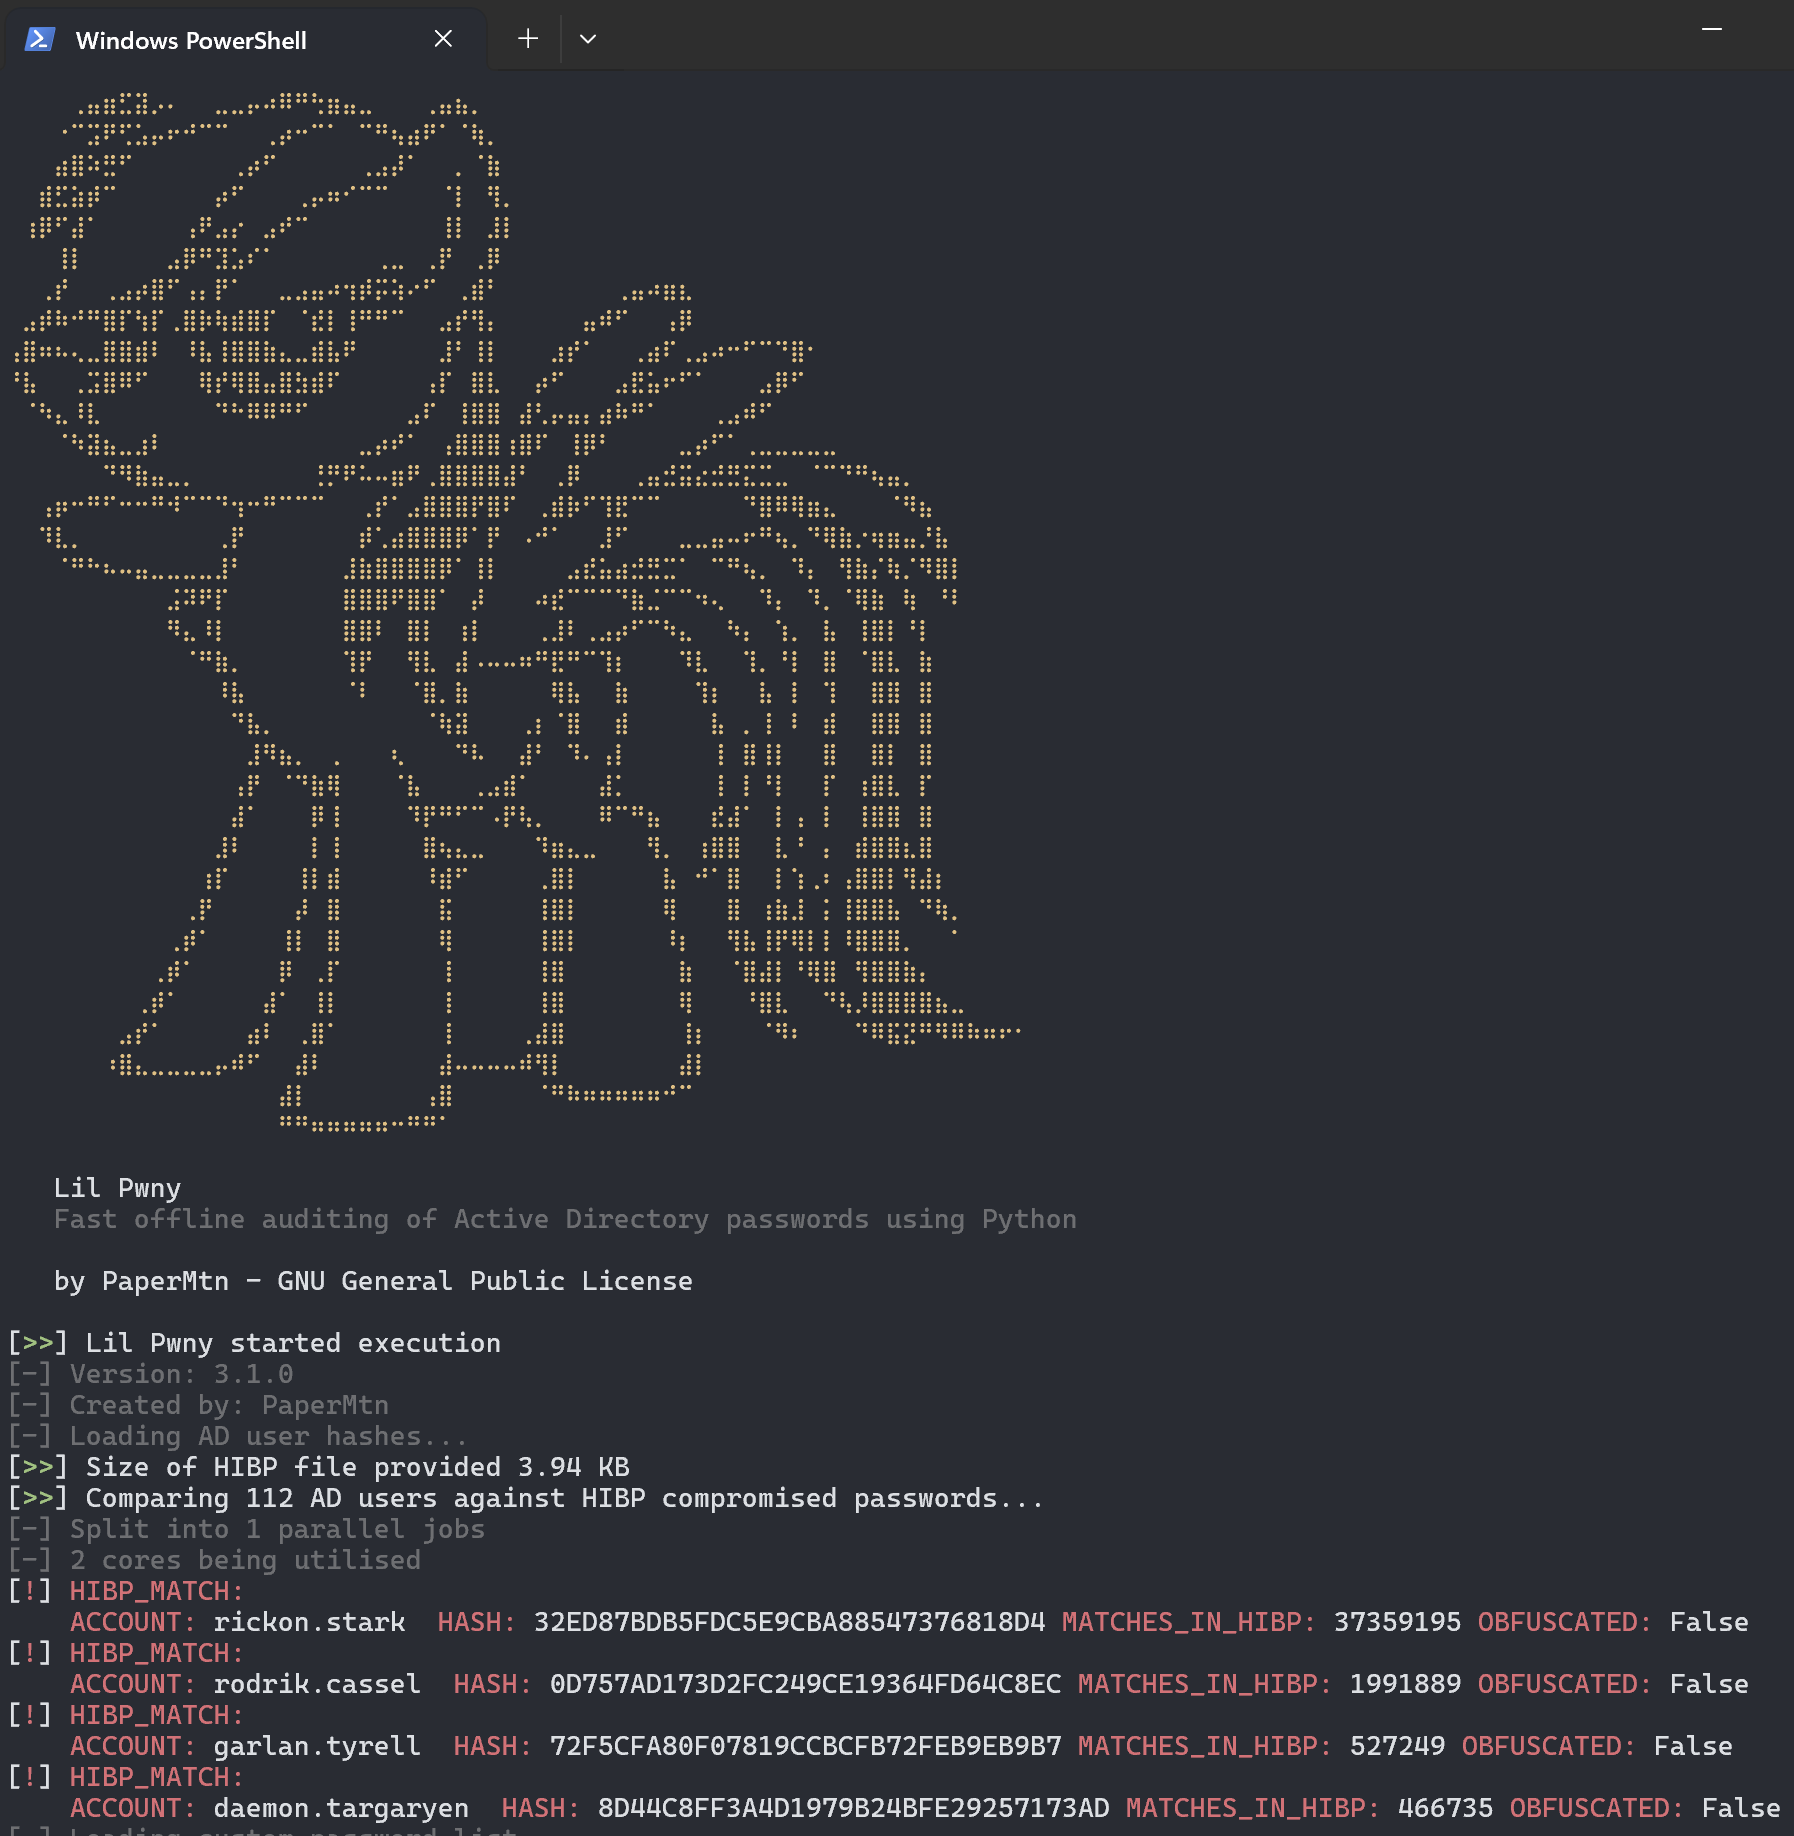
lil-pwny
 papermtn/lil-pwny
Audit hors ligne rapide des mots de passe Active Directory avec Python.
password-crackingvulnerability-analysisauthentication
papermtn/lil-pwnyAudit hors ligne rapide des mots de passe Active Directory avec Python.
 kimci86/bkcrack
Craquer le chiffrement zip legacy avec l'attaque de texte clair connu de Biham et Kocher.
 lucasjacks0n/eggshell
Outil d'administration à distance pour iOS/macOS/Linux
 meliht/mr.sip
Cadre d'évaluation de la sécurité SIP pour les testeurs d'intrusion VoIP. Présenté à DEFCON, BlackHat et Offzone.
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.
 voidsecsoftwares/voidsec-proxy
Boîte à outils de sécurité offensive multi-modules pour le chaînage de proxys SOCKS5, l'analyse de ports, l'énumération DNS, le cassage de hachages,…
 moxie0/chapcrack
Analyse et déchiffre les handshakes MS-CHAPv2 issus de captures PPTP VPN et WPA2 Enterprise, extrayant les identifiants pour un craquage hors ligne…
 elevenpaths/iphonerestrictionspasscodebf
Extrait et déchiffre le code d'accès à 4 chiffres des sauvegardes iPhone sur les machines Windows, permettant de récupérer les contrôles d'accès de…
 ricardojoserf/wifi-pentesting-guide
Guide de tests d'intrusion Wi-Fi
 hashcat/hashcat-utils
Petits utilitaires utiles pour le cassage avancé de mots de passe
 pushpenderindia/thorse
THorse est un générateur de RAT (Remote Administrator Trojan) pour les systèmes Windows/Linux écrit en Python 3.
 evilsocket/legba
Le bruteforceur d'identifiants multiprotocole le plus rapide et le plus complet / pulvérisateur de mots de passe et énumérateur. 🥷
 s0md3v/sqlmate
Un ami de SQLmap qui fera ce que vous avez toujours attendu de SQLmap.
 alessandroz/pupy
Pupy est un RAT (Outil d'Administration à Distance) open source, multi-plateforme (Windows, Linux, OSX, Android) et multifonction, principalement…
 frizb/hashcat-cheatsheet
Référence Hashcat pour OSCP/tests de pénétration: identification de hachages, syntaxe de cracking pour Linux, Windows, archives, bases de données,…
 screetsec/brutal
Payload pour Teensy comme un Rubber Ducky mais la syntaxe est différente. ce dispositif d'interface humain ( attaques HID ). Pénétration Avec Teensy …
 tasooshi/brutas
Listes de mots fabriquées à la main (et automatisées) avec ♥
 lgandx/pcredz
Cet outil extrait les numéros de cartes de crédit, NTLM(DCE-RPC, HTTP, SQL, LDAP, etc), Kerberos (AS-REQ Pre-Auth etype 23), HTTP Basic, SNMP, POP,…