

 m8sec/activereign
Un ensemble d'outils de découverte réseau et d'attaque pour les environnements Active Directory Windows.
 an0nlk/nosql-mongodb-injection-username-password-enumeration
En utilisant ce script, vous pouvez énumérer les noms d'utilisateur et mots de passe des applications web vulnérables à l'injection Nosql (mongodb).
 oldboy21/ldap-password-hunter
Outil automatisé qui traque les mots de passe lisibles par le monde entier dans les bases de données LDAP d'Active Directory en utilisant…
 tw1sm/spraycharles
Outil de pulvérisation de mots de passe lent et discret, conçu pour pulvériser à intervalles réguliers sur une longue période.
 leviathan36/trigmap
Un wrapper pour Nmap afin d'exécuter rapidement des scans réseau
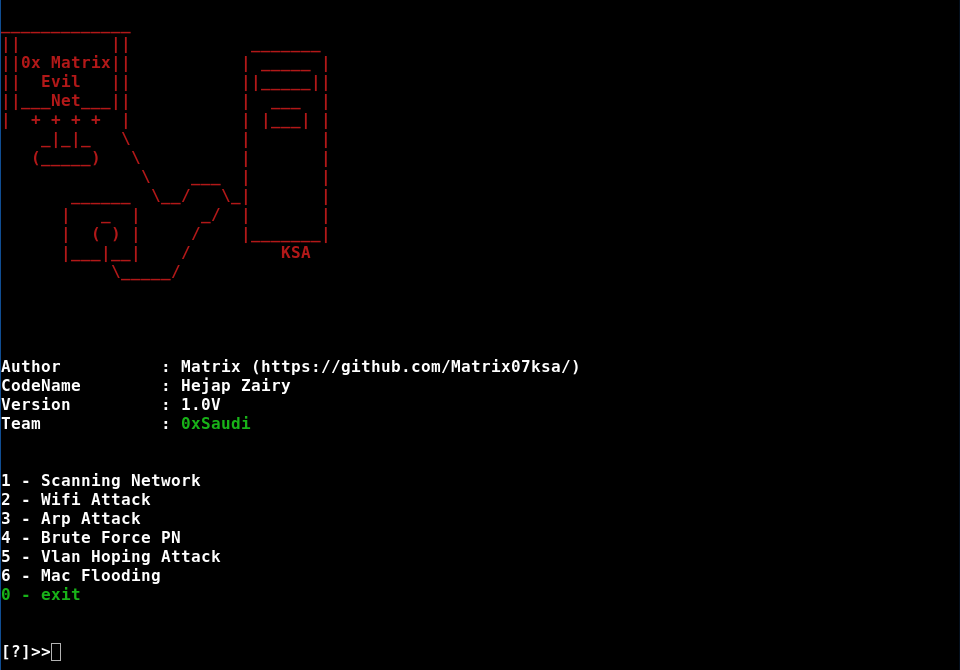 matrix07ksa/evilnet
Attaque réseau attaque wifi attaque VLAN attaque ARP attaque MAC Attaque révélée etc../
 rubenformation/ms-photos_ntlm_leak
Nouvelle vulnérabilité 0 day permettant de fuiter des hashs NTLM depuis les navigateurs en un clic
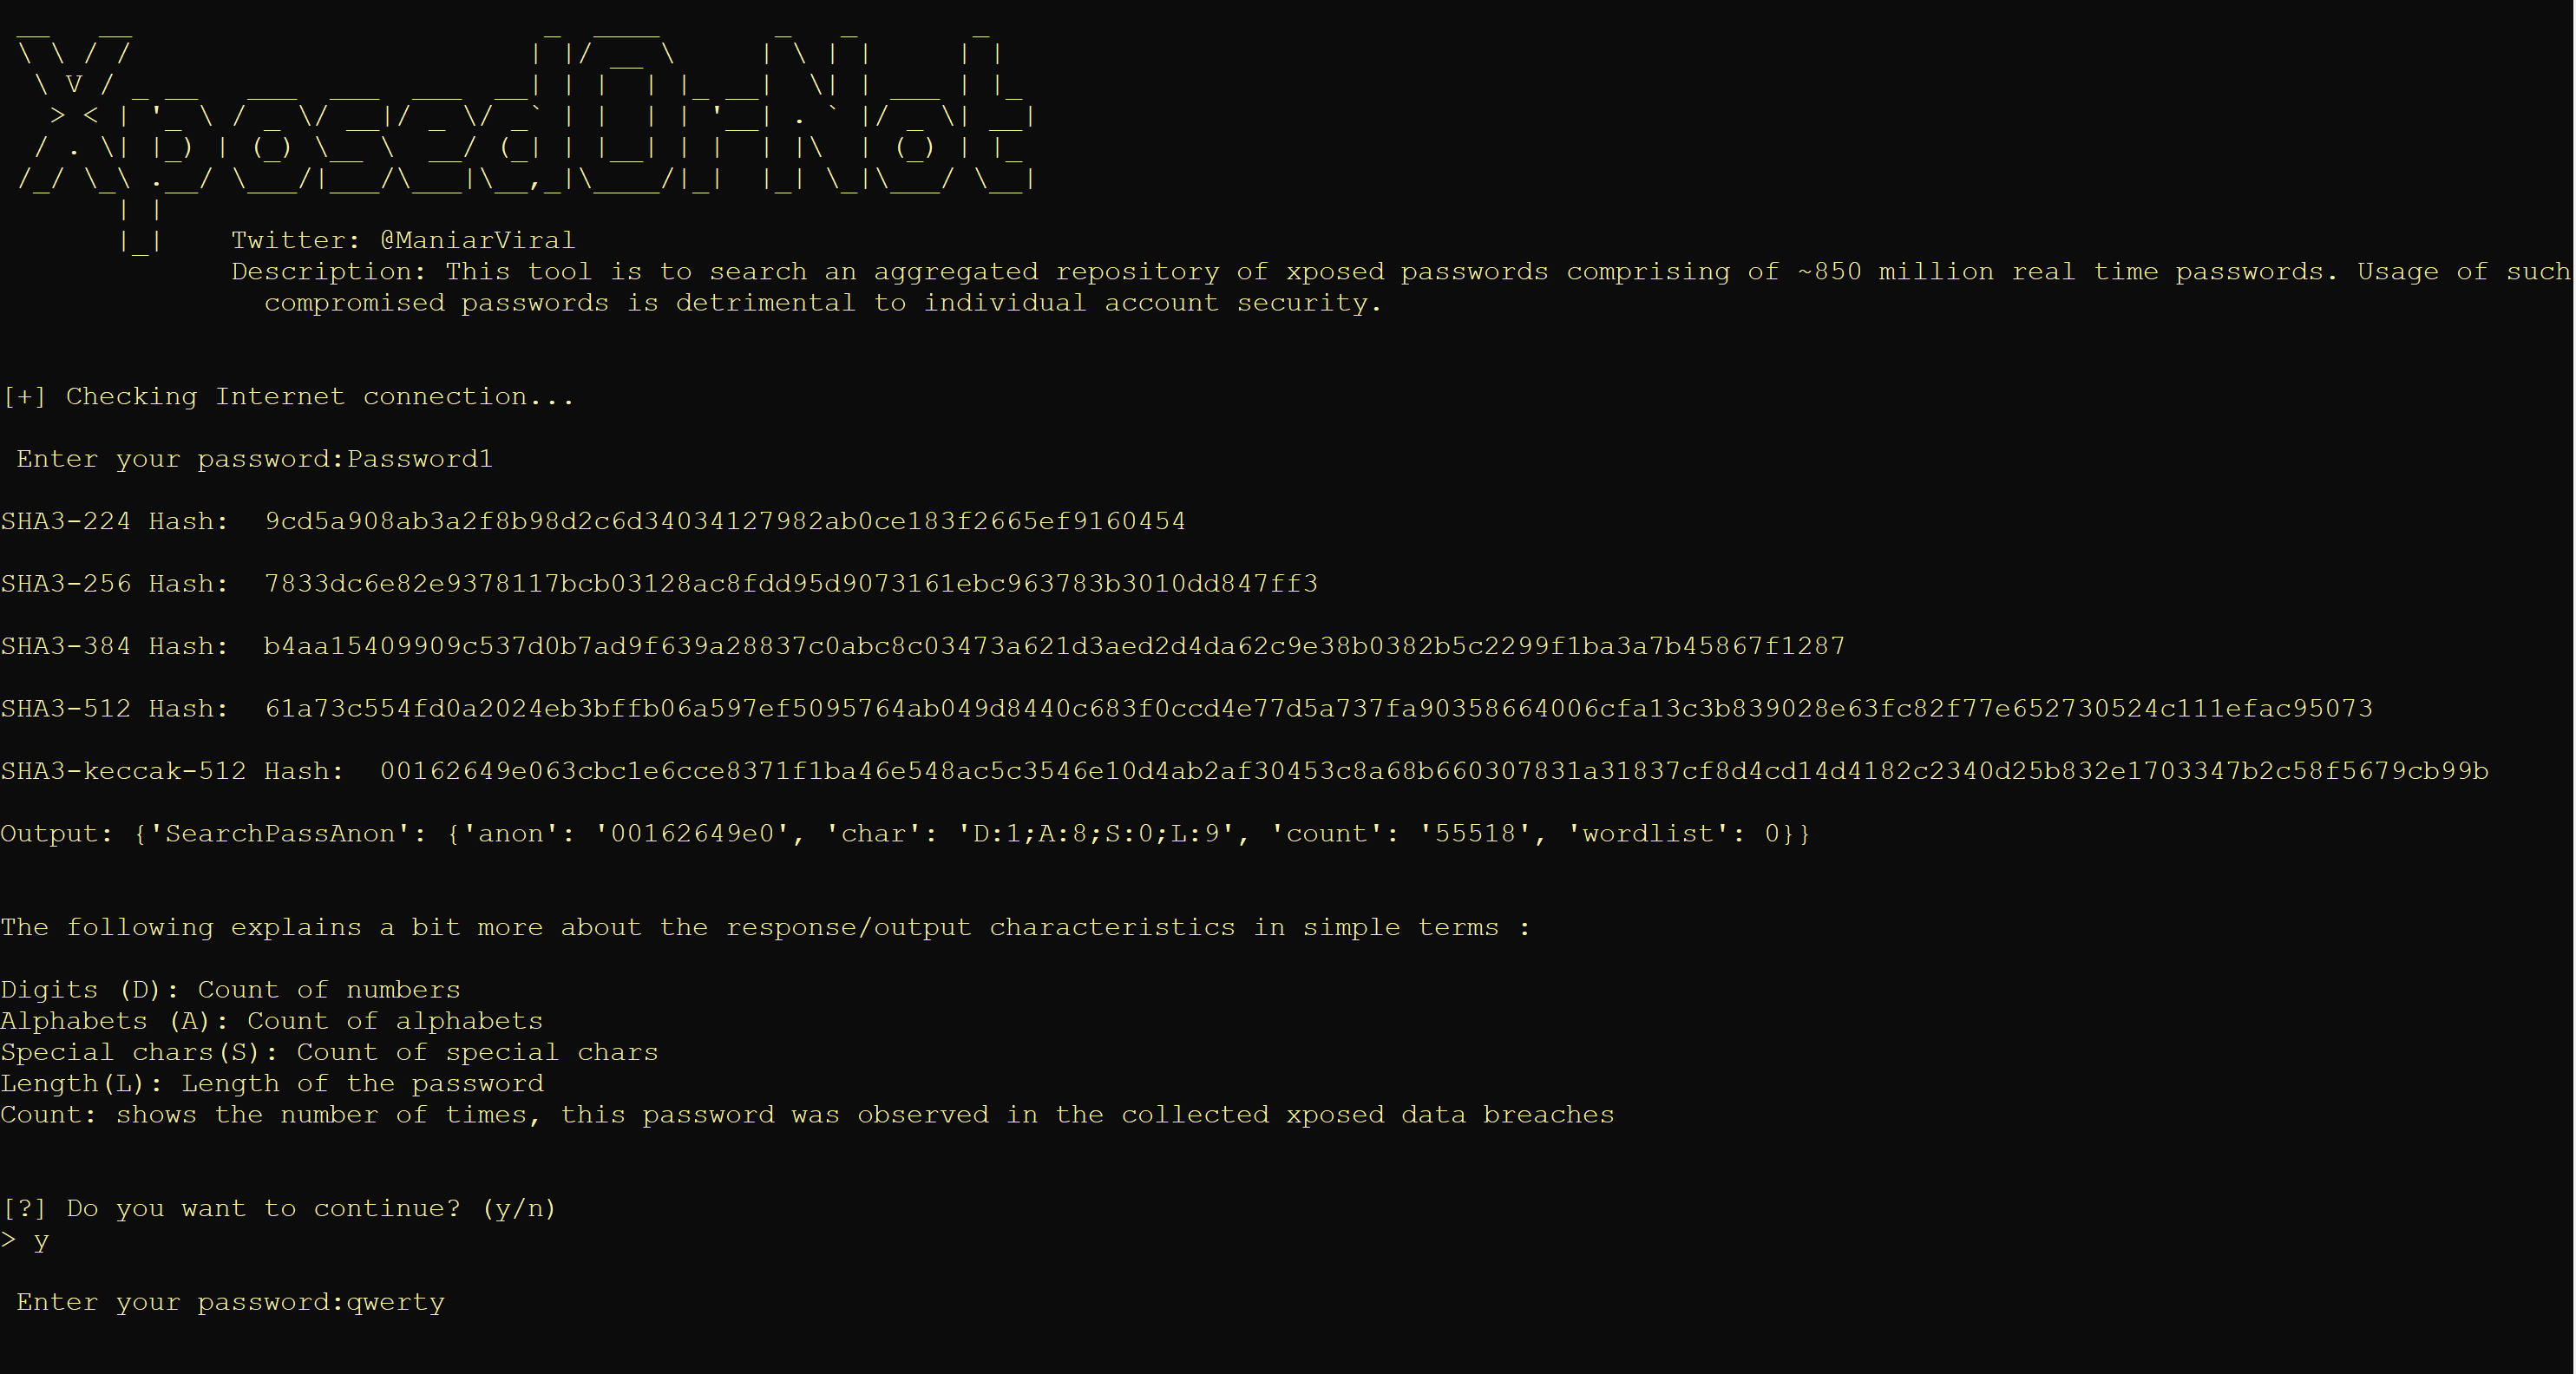 viralmaniar/xposedornot
L'outil XposedOrNot (XoN) permet de rechercher dans un référentiel agrégé de mots de passe exposés comprenant environ 850 millions de mots de passe…
 va5c0/steghide-brute-force-tool
Exécutez une attaque par force brute avec Steghide sur un fichier contenant des informations cachées et un mot de passe défini.
 jehadalqurashi/blackdir-framework
Scanner de vulnérabilités d'applications web
 nestho/impacket-rs
High-performance, memory-safe pure-Rust redesign of Impacket protocols and Active Directory tools for Linux, macOS, and Windows.
 noptrix/sshprank
Un outil rapide de scanner de masse SSH, de craquage de connexion, de récupération de bannière et de vérification d'authentification par mot de passe…
 ibnaleem/rules
Collection organisée de règles de craquage de mots de passe Hashcat avec des données de benchmark, conçue pour aider les red teams et les testeurs…
 ad0nis/ntlm_relay_gat
Automatise l'exploitation de relais NTLM à l'aide de ntlmrelayx.py pour l'énumération de partages SMB, l'exécution de shell, le dump de secrets, et…
 coldfusion39/domi-owned
Exploitation IBM/Lotus Domino
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
 its-a-feature/bifrost
Bibliothèque Objective-C et console pour interagir avec les API Heimdal pour Kerberos sous macOS