

SharpLAPS
 swisskyrepo/sharplaps
Outil C# pour récupérer les mots de passe LAPS depuis Active Directory via LDAP, conçu pour une exécution en mémoire dans les sessions Cobalt Strike…
password-attacksinformation-gatheringpost-exploitation+1
447
swisskyrepo/sharplapsOutil C# pour récupérer les mots de passe LAPS depuis Active Directory via LDAP, conçu pour une exécution en mémoire dans les sessions Cobalt Strike…
 leviathan36/kaboom
Un outil pour automatiser les tests d'intrusion
 philwantsfish/shard
Un outil en ligne de commande pour détecter les mots de passe partagés
 skelsec/kerberoast
Boîte à outils purement Python pour les attaques basées sur Kerberos, incluant ASREProast, SPNroast et l'énumération LDAP afin d'identifier et…
 n00py/outpacket
Cette antisèche fait correspondre les workflows impacket courants à leurs alternatives modernes.
 rosesecurity/scrappy
Utilitaire Python qui extrait le contenu de PDF pour générer des listes de mots ciblées pour les attaques par force brute, par navigation forcée et…
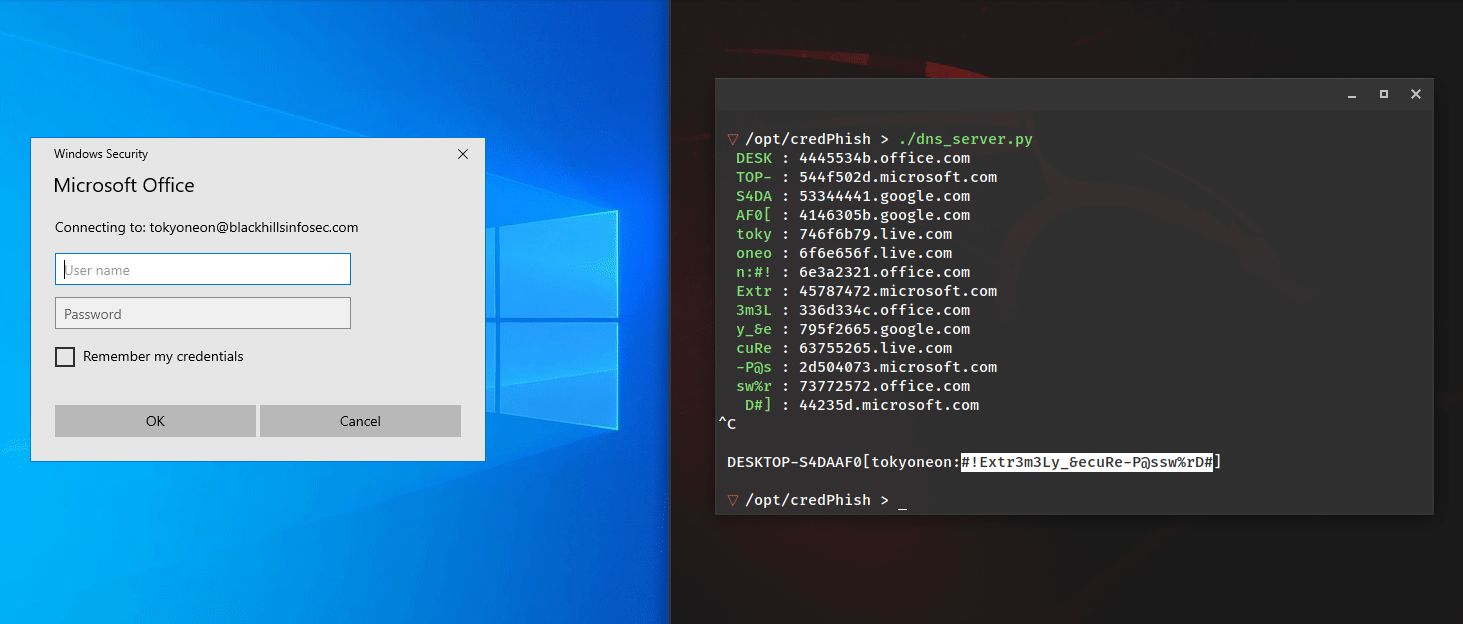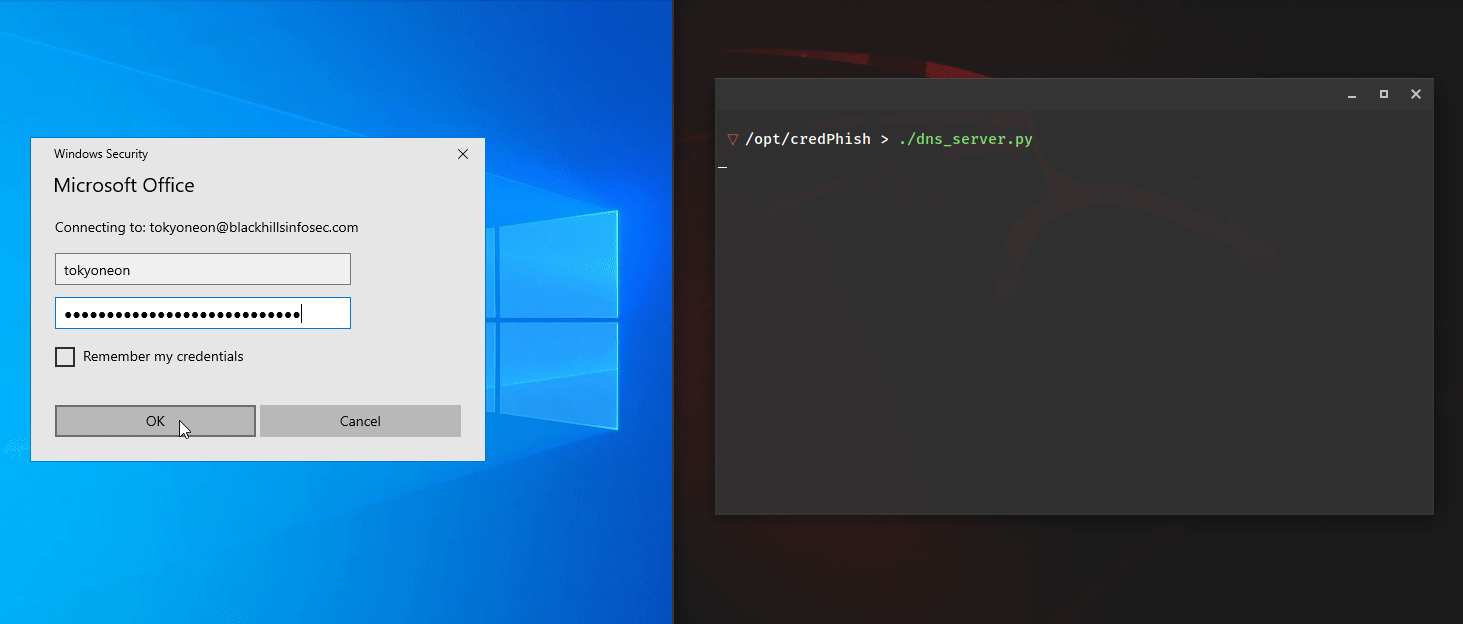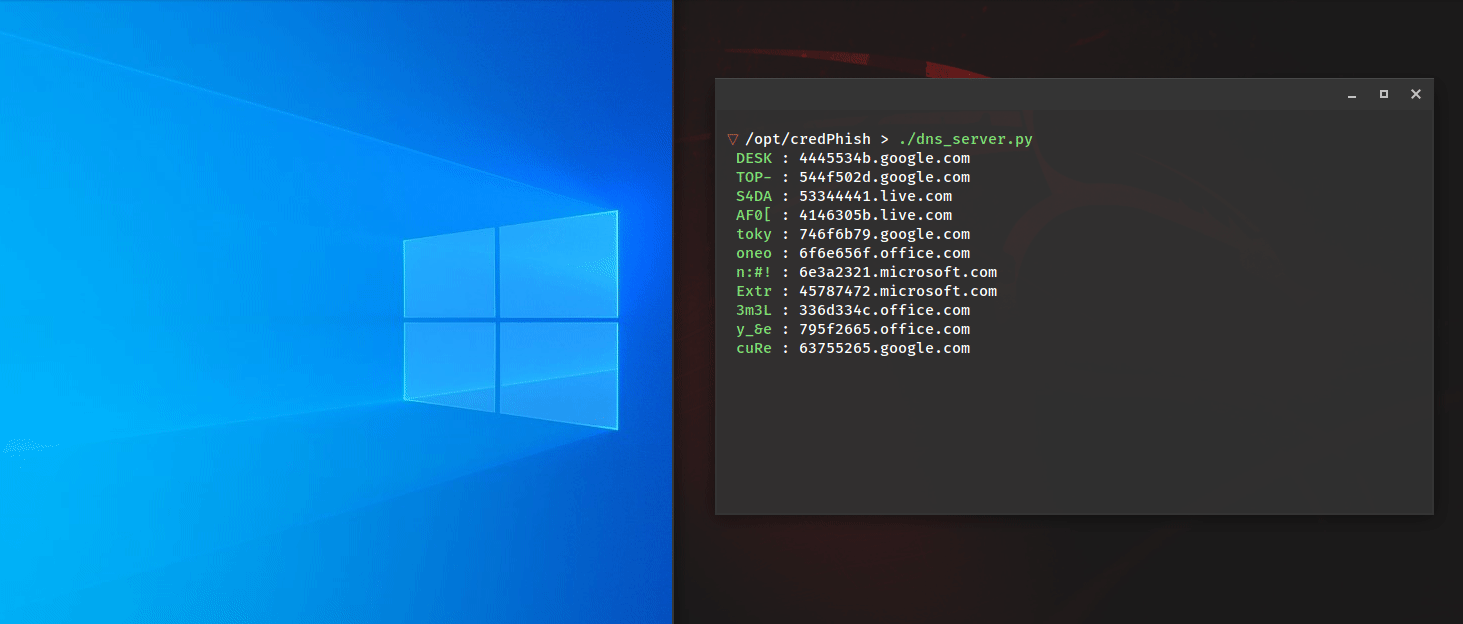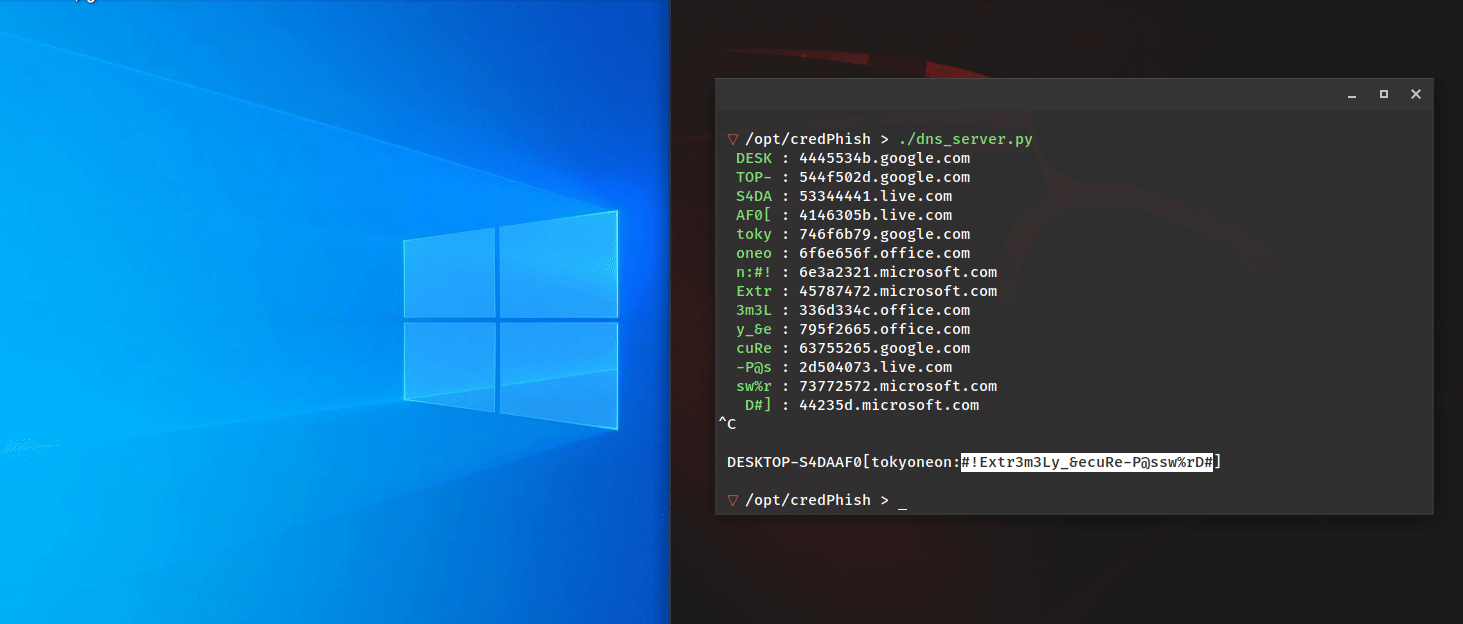 tokyoneon/credphish
Script PowerShell qui invoque des invites de connexion légitimes et exfiltre les mots de passe capturés via DNS en utilisant CredentialPicker et…
 thehappydinoa/iosrestrictionbruteforce
Craquer les codes de restriction iOS avec Python
 trouble-1/vajra
Vajra est un outil basé sur une interface utilisateur (UI) avec plusieurs techniques d'attaque et d'énumération dans l'environnement Azure et AWS de…
 trustedsec/ridenum
Rid_enum est une attaque de cycle RID par session nulle pour le forçage brutal des contrôleurs de domaine.
 drpython3/mailripv2
Vérificateur SMTP amélioré / Cracker SMTP avec support proxy, test de boîte de réception et bien d'autres fonctionnalités.
 smeegesec/hashtag
Identification des hachages de mots de passe
 lorentzenman/youzer
Générateur d'utilisateurs fictifs pour environnements Active Directory
 rub-syssec/omen
Générateur de mots de passe basé sur un modèle de Markov en C qui énumère les candidats par probabilité, générant les mots de passe les plus…
 wavvs/nanorobeus
Fichier COFF (BOF) pour la gestion des tickets Kerberos.
 micro-joan/zphisher-gui-back_office
Plugin back-office en temps réel pour campagnes de phishing avec Zphisher, capturant les identifiants, vérifiant l'exposition des comptes via…
 rarecoil/pantagrule
grands ensembles de règles hashcat générés à partir de mots de passe compromis réels
 golem445/corporate_masks
Masques Hashcat de 8 à 14 caractères basés sur l'analyse de 3,2 millions de hashes NTLM cassés lors de tests d'intrusion