
weakpass
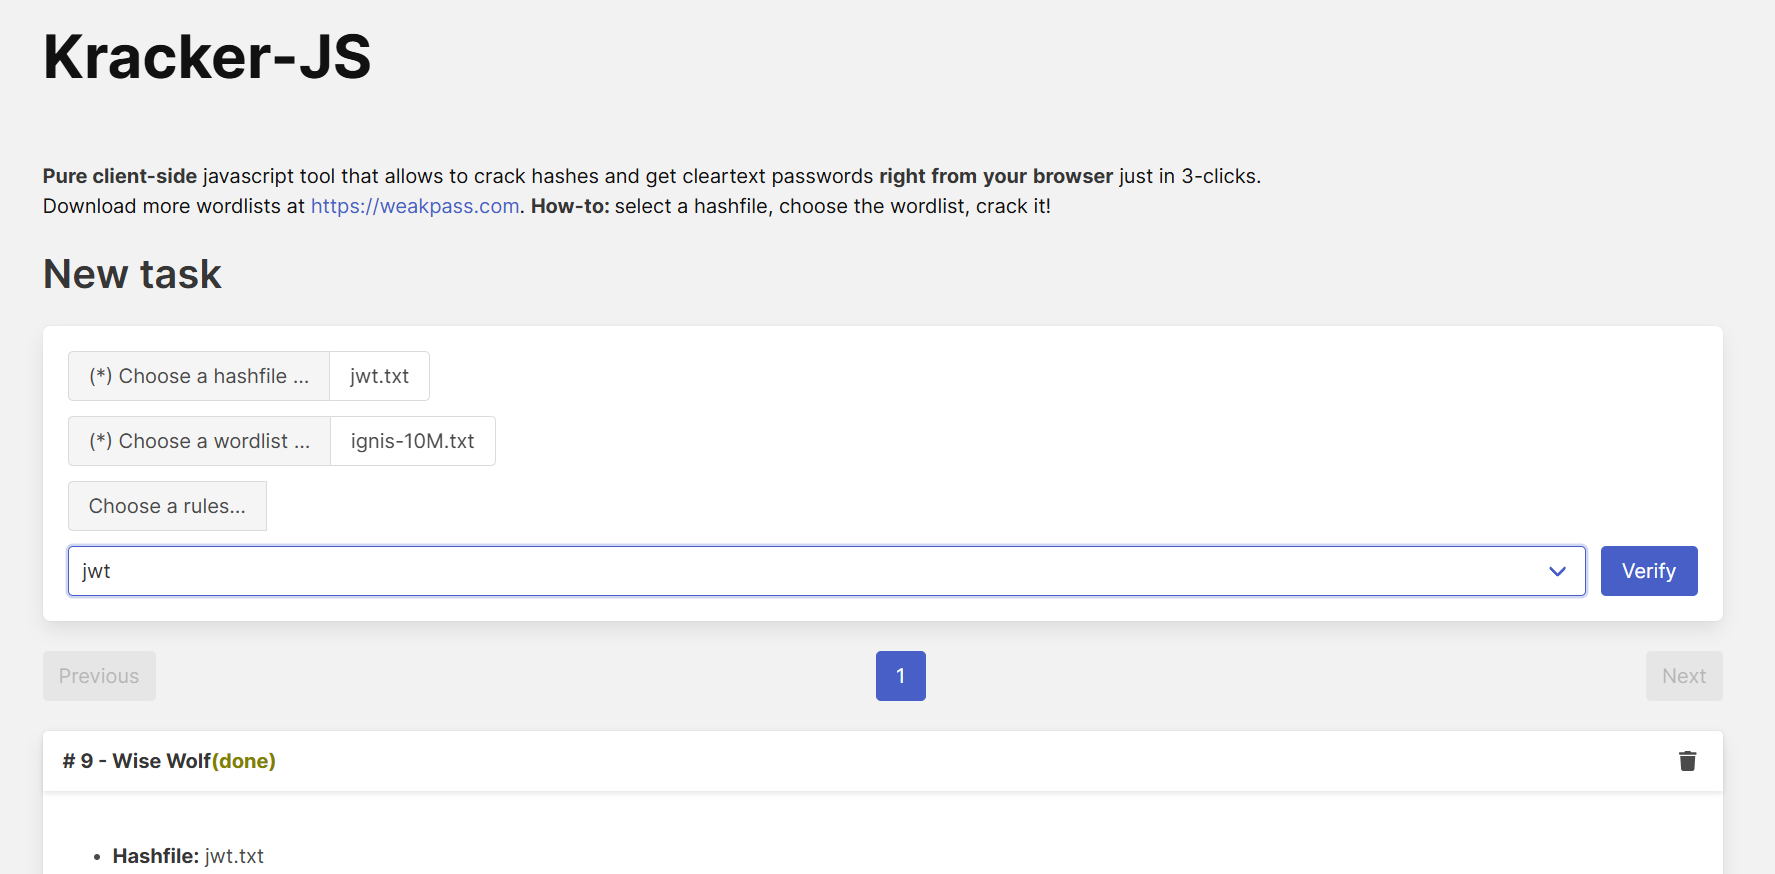
 zzzteph/weakpass
Boîte à outils de craquage de mots de passe basée sur navigateur avec recherche de hachage, génération de listes de mots, simulation d'attaques…
password-crackingpassword-attackshash-analysis+1
727
zzzteph/weakpassBoîte à outils de craquage de mots de passe basée sur navigateur avec recherche de hachage, génération de listes de mots, simulation d'attaques…
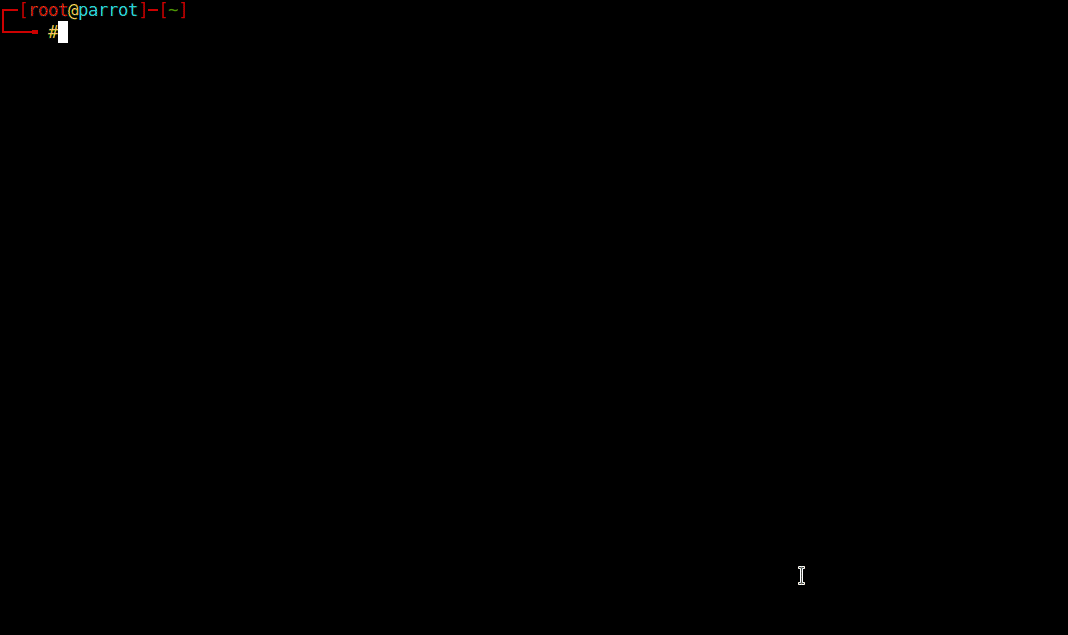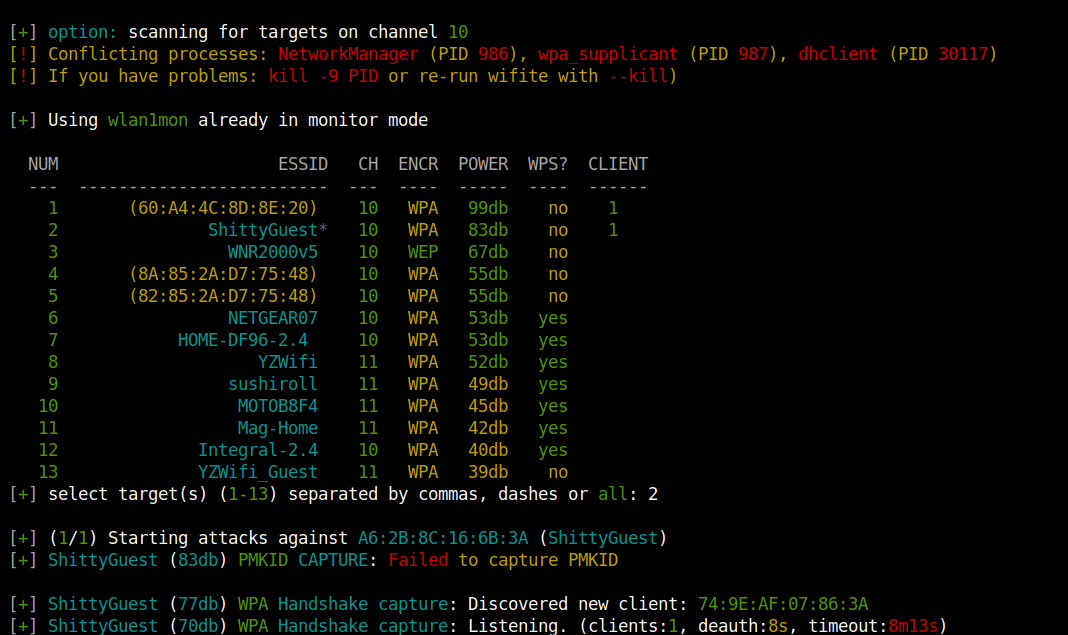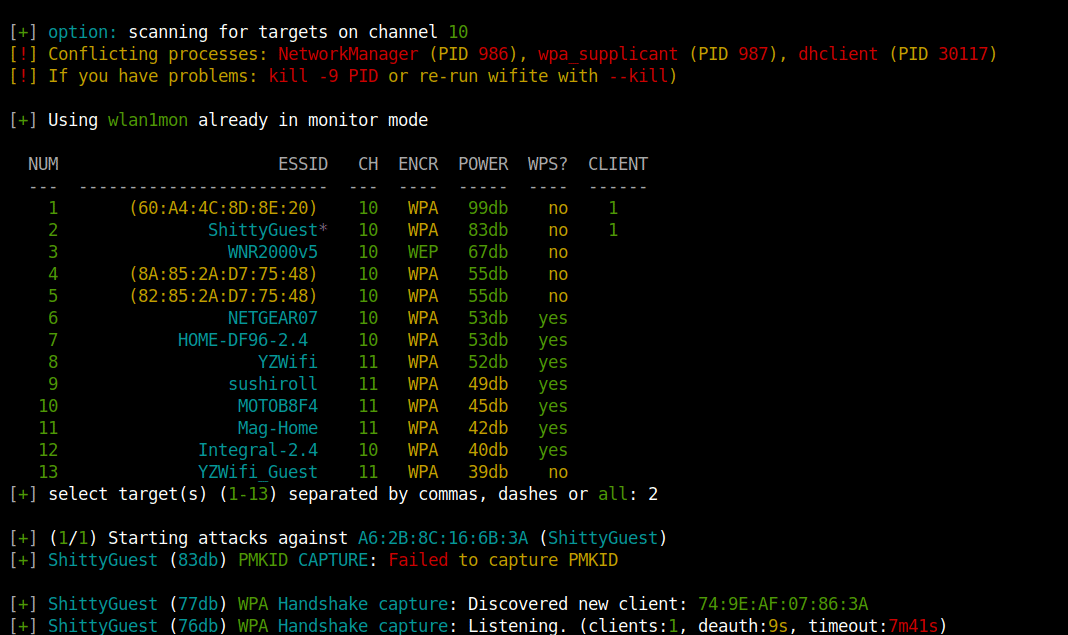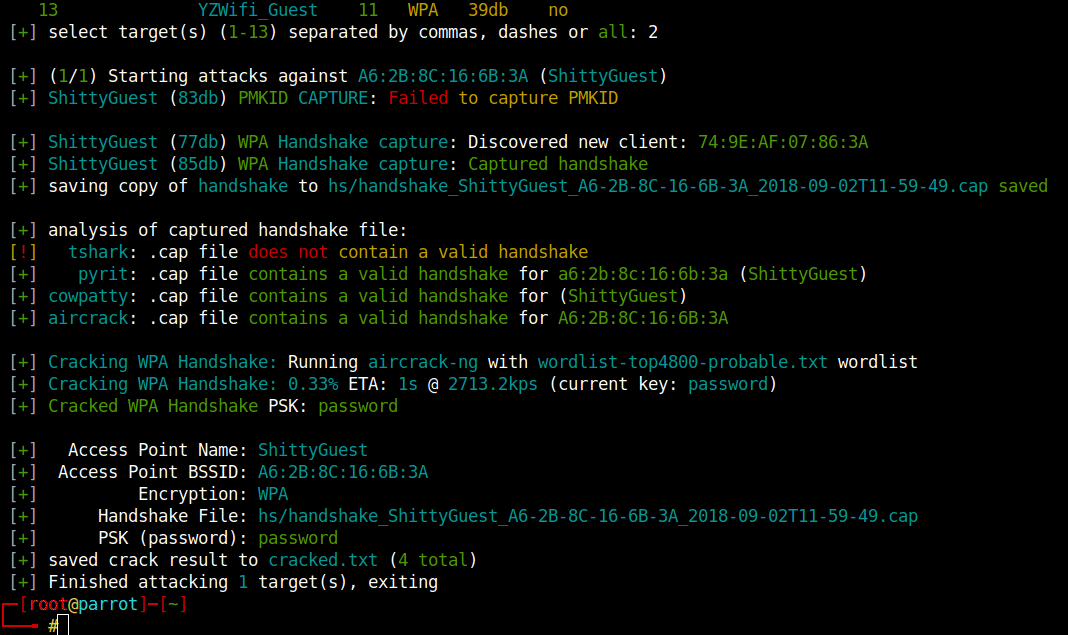 derv82/wifite2
Réécriture du populaire auditeur de réseaux sans fil, "wifite"
 synacktiv/captaincredz
CaptainCredz est un outil modulaire et discret de pulvérisation de mots de passe.
 m1kb0k/cve-2022-25012-dvr4-weak-password-encryption
Decrypts weak encrypted passwords from Argus Surveillance DVR systems via CVE-2022-25012, reconstructing plaintext credentials from DVRParams.ini…
 horizon3ai/cyanide
Outil automatisé d'attaque par relais NTLM combinant l'empoisonnement via Responder avec le relais Impacket et secretsdump pour la capture…
 0x4m4/hexstrike-ai
Serveur MCP permettant à des agents IA d'exécuter de manière autonome plus de 150 outils de cybersécurité pour les tests d'intrusion automatisés, la…
 0xdea/tactical-exploitation
Outil moderne d'exploitation tactique.
 aabysszg/hashdump-bypassedr
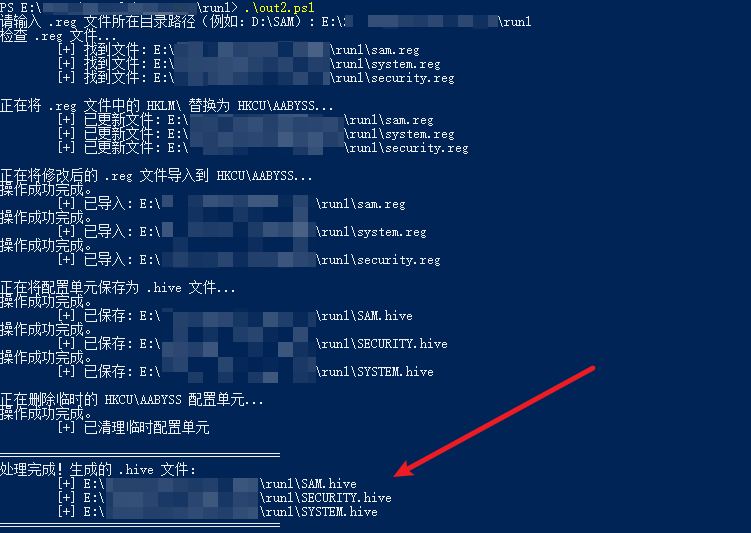
Windows绕过EDR实现DumpHash
 manisso/fsociety
fsociety Hacking Tools Pack – Un framework de tests d'intrusion
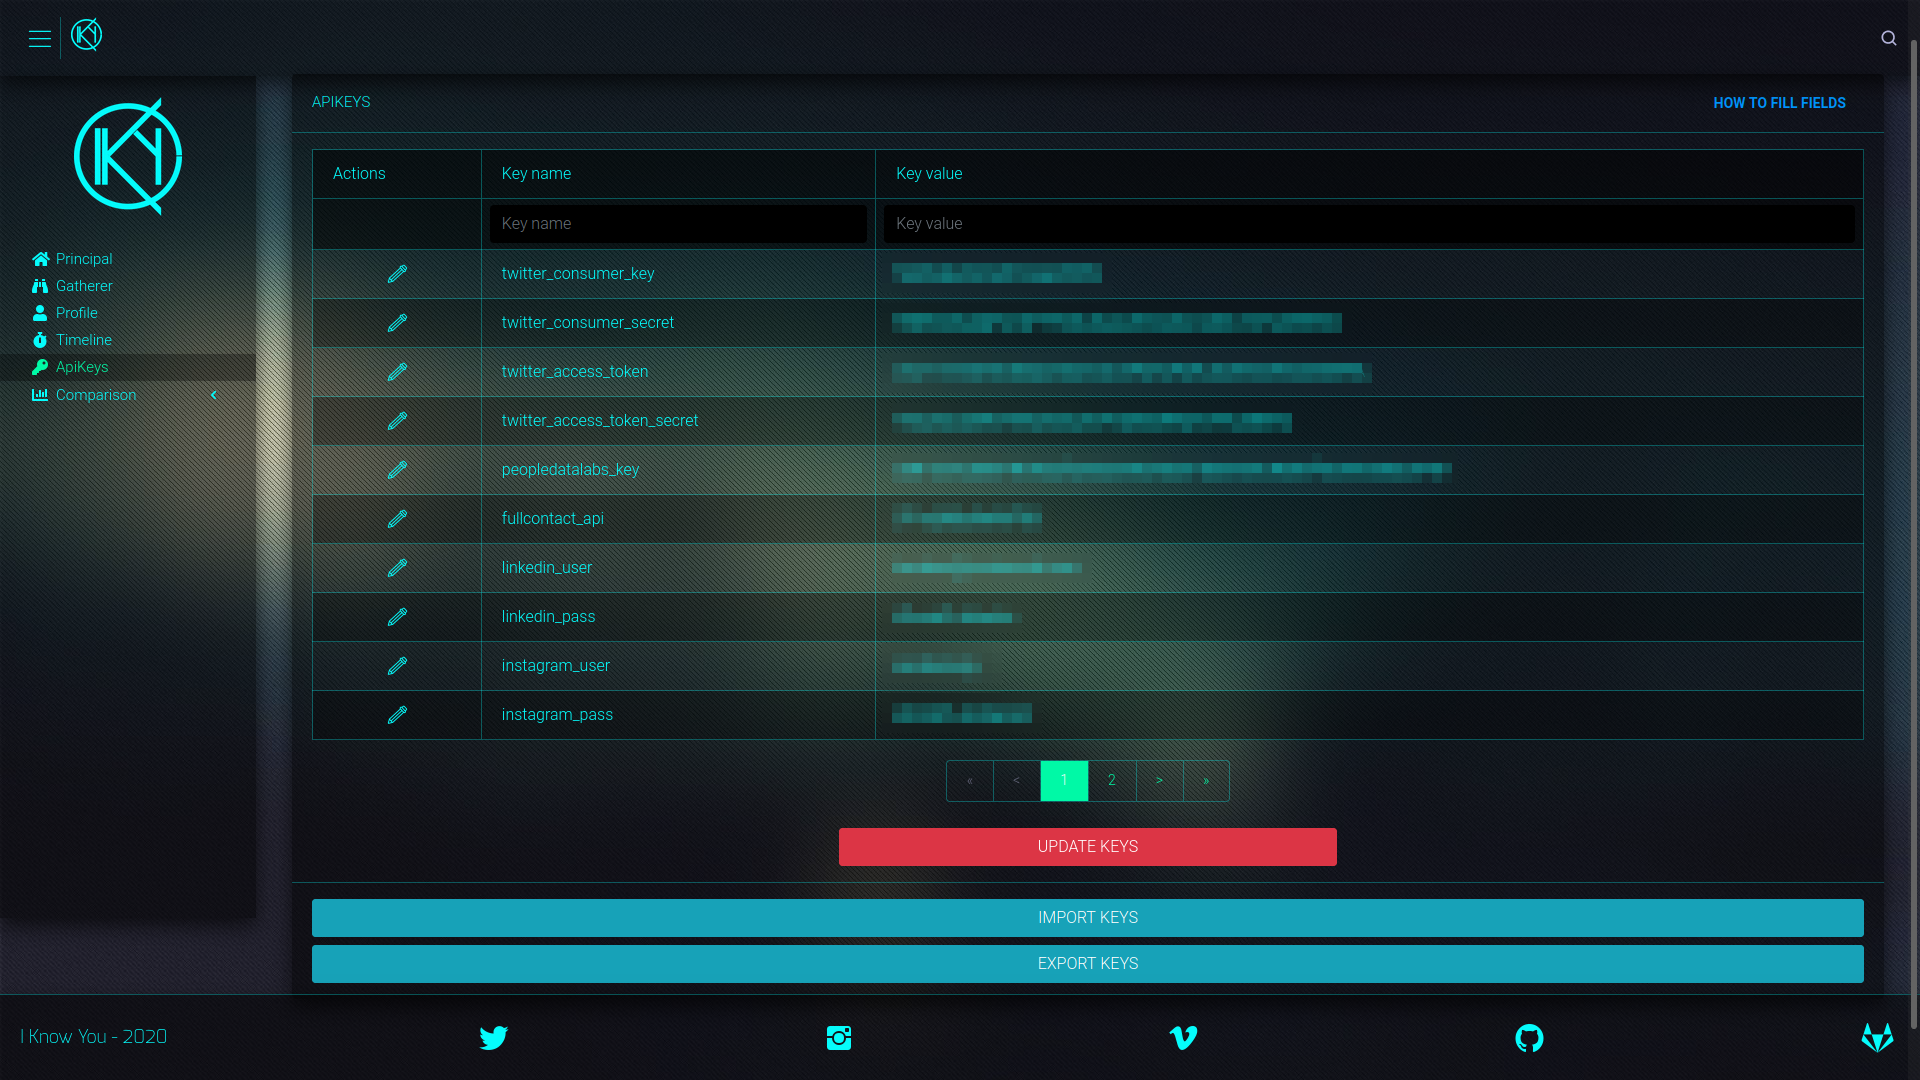 kennbroorg/iky
Projet OSINT. Collecter des informations à partir d'un e-mail. Rassembler. Profiler. Chronologie.
 mebus/cupp
Profileur de mots de passe interactif qui génère des listes de mots ciblées en recueillant des informations personnelles sur un utilisateur, utilisé…
 hashview/hashview
Une interface web pour le craquage de mots de passe et l'analyse
 ge0rg3/requests-ip-rotator
Une bibliothèque Python pour utiliser le vaste pool d'IP d'AWS API Gateway comme proxy afin de générer des IP pseudo-infinies pour le web scraping et…
 cloud-architekt/azuread-attack-defense
Cette publication est une collection de divers scénarios d'attaque courants sur Microsoft Entra ID (anciennement connu sous le nom d'Azure Active…
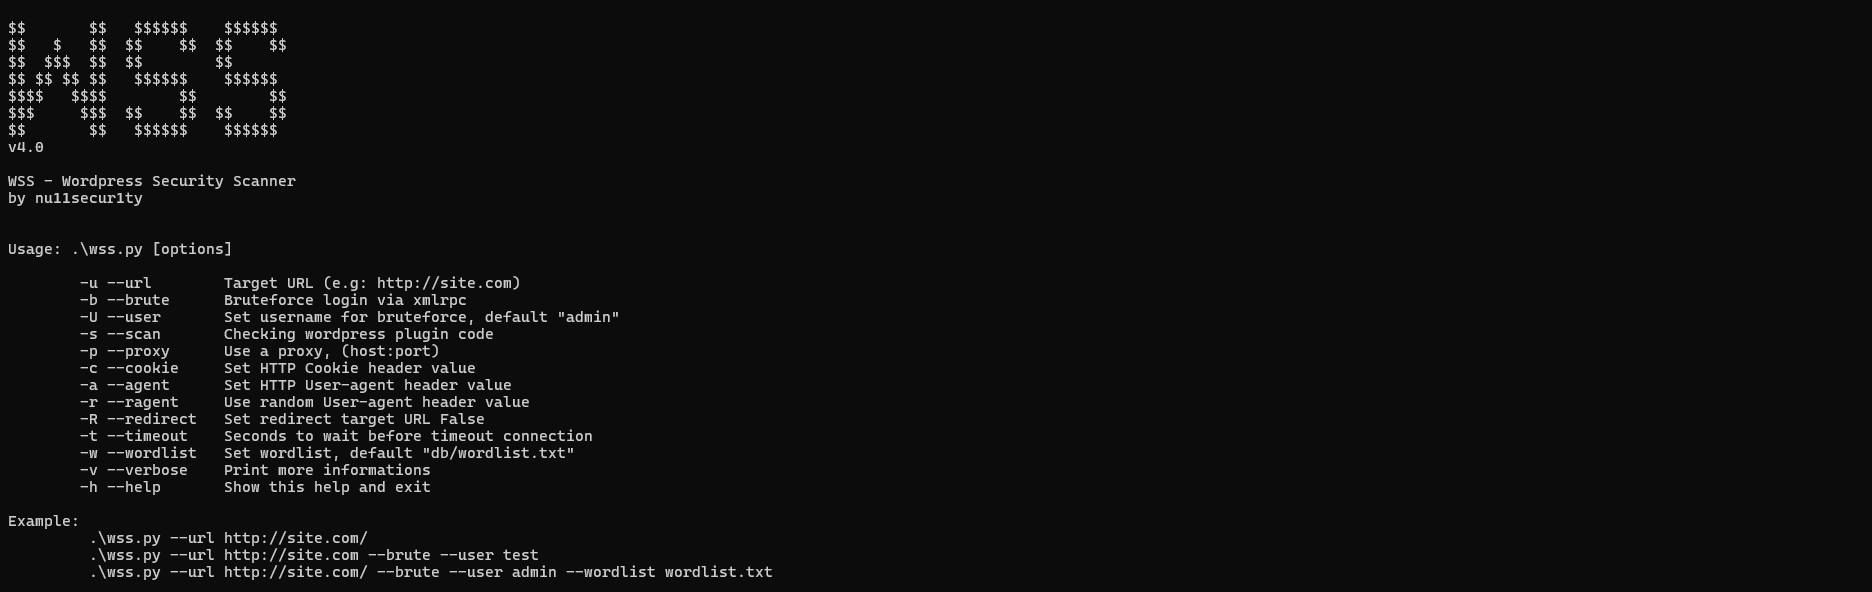 nu11secur1ty/wss
Scanner de vulnérabilités WordPress en boîte noire qui détecte les problèmes de sécurité, énumère les utilisateurs, force les connexions via XMLRPC…
 evilmog/ntlmv1-multi
NTLMv1 Multitool
 rix4uni/wordlist
Collection organisée de wordlists personnalisées pour le fuzzing, l'énumération DNS, la découverte de paramètres et les identifiants par défaut,…