

Overthrone
 karmanya03/overthrone
Framework d'exploitation Active Directory entièrement en Rust : énumération LDAP/SMB/Kerberos, recherche de chemins dans un graphe d'attaque,…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
32
karmanya03/overthroneFramework d'exploitation Active Directory entièrement en Rust : énumération LDAP/SMB/Kerberos, recherche de chemins dans un graphe d'attaque,…
 ibnaleem/rules
Collection organisée de règles de craquage de mots de passe Hashcat avec des données de benchmark, conçue pour aider les red teams et les testeurs…
 mr-un1k0d3r/azureredops
Azure RedOps est une boîte à outils de sécurité offensive pour évaluer la posture de sécurité de Microsoft Entra ID.
 gwen001/pentest-tools
Une collection d'outils de sécurité personnalisés pour des besoins rapides.
 ivancabrera02/whfb-pincapture
Capture les codes PIN Windows Hello à la saisie en injectant une DLL dans LogonUI.exe qui place un point d'arrêt matériel CPU sur…
 rix4uni/wordlist
Collection organisée de wordlists personnalisées pour le fuzzing, l'énumération DNS, la découverte de paramètres et les identifiants par défaut,…
 occasionpuffbird12/airstrike
Audit Wi-Fi security on Linux with monitor mode, handshake capture, and offline WPA/WPA2 password testing in one guided GUI
 affolter-engineering/ldapin
Outil CLI pour effectuer des tâches LDAP de base lors d'évaluations de sécurité
 insider77circle/ai-password-testing-agent
Comment l'IA transforme les attaques par mot de passe d'une énumération aveugle en campagnes adaptatives - et les règles de détection et…
 scorpioneslabs/mssqlpwner
Outil avancé de test d'intrusion MSSQL pour le mouvement latéral, l'exécution de commandes, le relais NTLM et les attaques par force brute via des…
 abraxas/gofilex
Brute-forceur de listes de mots pour les mots de passe de téléchargement GoFile (gofile.io)
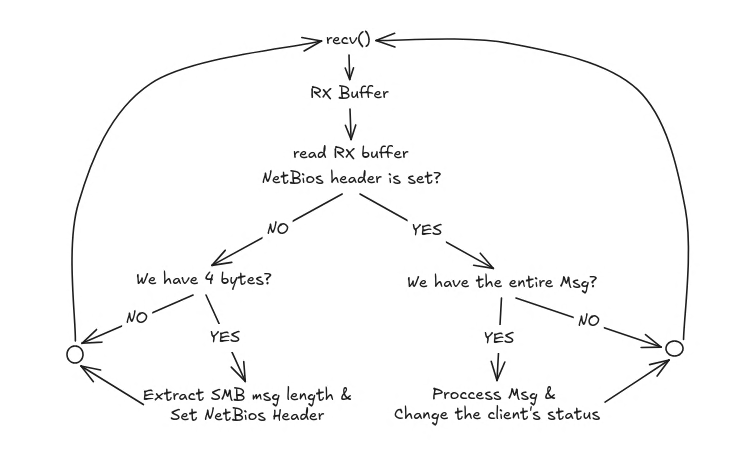 lcky00/impostor
SMB1 server for NTLMv2 hash interception, written in C.

 novacode1337/security-toolkit
Collection d'utilitaires de sécurité Python pour le cassage de hachages, le scan de ports TCP multi-thread, l'analyse de la robustesse des mots de…
 entropq2/security-toolkit
Utilitaires de sécurité Python pour le cassage de hachages, le scan de ports TCP multi-threadé, l'analyse de la robustesse des mots de passe et la…
 x4nth055/pythoncode-tutorials
Les tutoriels de code Python
 bandrel/hashcatrosetta
Analyseur et interpréteur de règles Hashcat - Une pierre de Rosette pour décoder la syntaxe des règles hashcat
 cldrn/nmap-nse-scripts
Ma collection de scripts NSE pour nmap
 ihebski/defaultcreds-cheat-sheet
Un seul endroit pour tous les identifiants par défaut afin d'aider les équipes Blue/Red à identifier les appareils avec mot de passe par défaut 🛡️