py-network-scanner
Boîte à outils avancée de tests de pénétration réseau avec évaluation des vulnérabilités SSH, exploitation de CVE-2018-15473, capacités de force…

Boîte à outils avancée de tests de pénétration réseau avec évaluation des vulnérabilités SSH, exploitation de CVE-2018-15473, capacités de force…

L’ADSyncDump BOF est un portage de adconnectdump.py / ADSyncDecrypt de Dirk-Jan Mollema dans un Beacon Object File (BOF) sans aucune dépendance.

Générateur de mots de passe par grammaire hors contexte probabiliste (PCFG)

Exploit de force brute System Multicall XMLRPC Wordpress (0day) par 1N3 @ CrowdShield

Un brute forcer XMLRPC ciblant Wordpress écrit en Python 3. (ABANDONNÉ)

Listes de mots fabriquées à la main (et automatisées) avec ♥

Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).

Boîte à outils .NET de post-exploitation pour la reconnaissance et l'exploitation d'Active Directory.

CaptainCredz est un outil modulaire et discret de pulvérisation de mots de passe.

Un scanner d'identifiants par défaut.

Armer DCOM pour les coercitions d'authentification NTLM

⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M

Plateforme de wargame CTF proposant une exploitation de contournement Unicode (CVE-2015-9238), segmentation de fichiers de flag, délai de force brute…

Spray365 facilite le pulvérisation de mots de passe sur les comptes Microsoft (Office 365 / Azure AD) grâce à son approche personnalisable en deux…

Outil de brute-force de connexion CSRF conçu spécifiquement pour les opérations de red team, doté d'un rafraîchissement dynamique des jetons CSRF,…

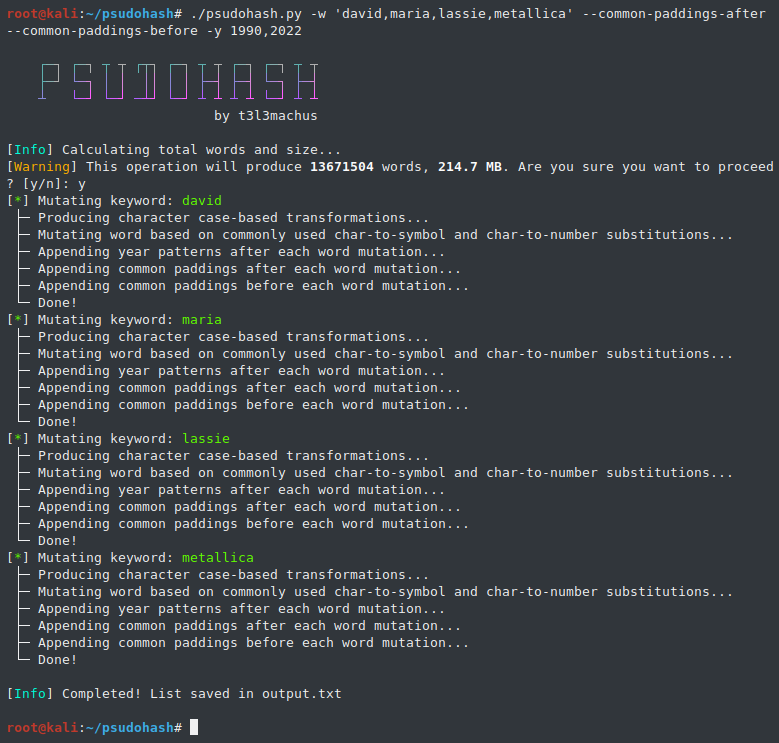
Génère des millions de mutations de mots de passe basées sur des mots-clés en quelques secondes.

OWA Password Sprayer

🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité