

Wordpress-XMLRPC-Brute-Force-Exploit
 1n3/wordpress-xmlrpc-brute-force-exploit
Exploit de force brute System Multicall XMLRPC Wordpress (0day) par 1N3 @ CrowdShield
password-attacksvulnerability-analysisexploitation+3
499
1n3/wordpress-xmlrpc-brute-force-exploitExploit de force brute System Multicall XMLRPC Wordpress (0day) par 1N3 @ CrowdShield
 kavishgr/xmlrpc-bruteforcer
Un brute forcer XMLRPC ciblant Wordpress écrit en Python 3. (ABANDONNÉ)
 tasooshi/brutas
Listes de mots fabriquées à la main (et automatisées) avec ♥
 aleksamcode/wifi-password-stealer
Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).
 logangoins/cable
Boîte à outils .NET de post-exploitation pour la reconnaissance et l'exploitation d'Active Directory.
 ztgrace/changeme
Un scanner d'identifiants par défaut.
 xforcered/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
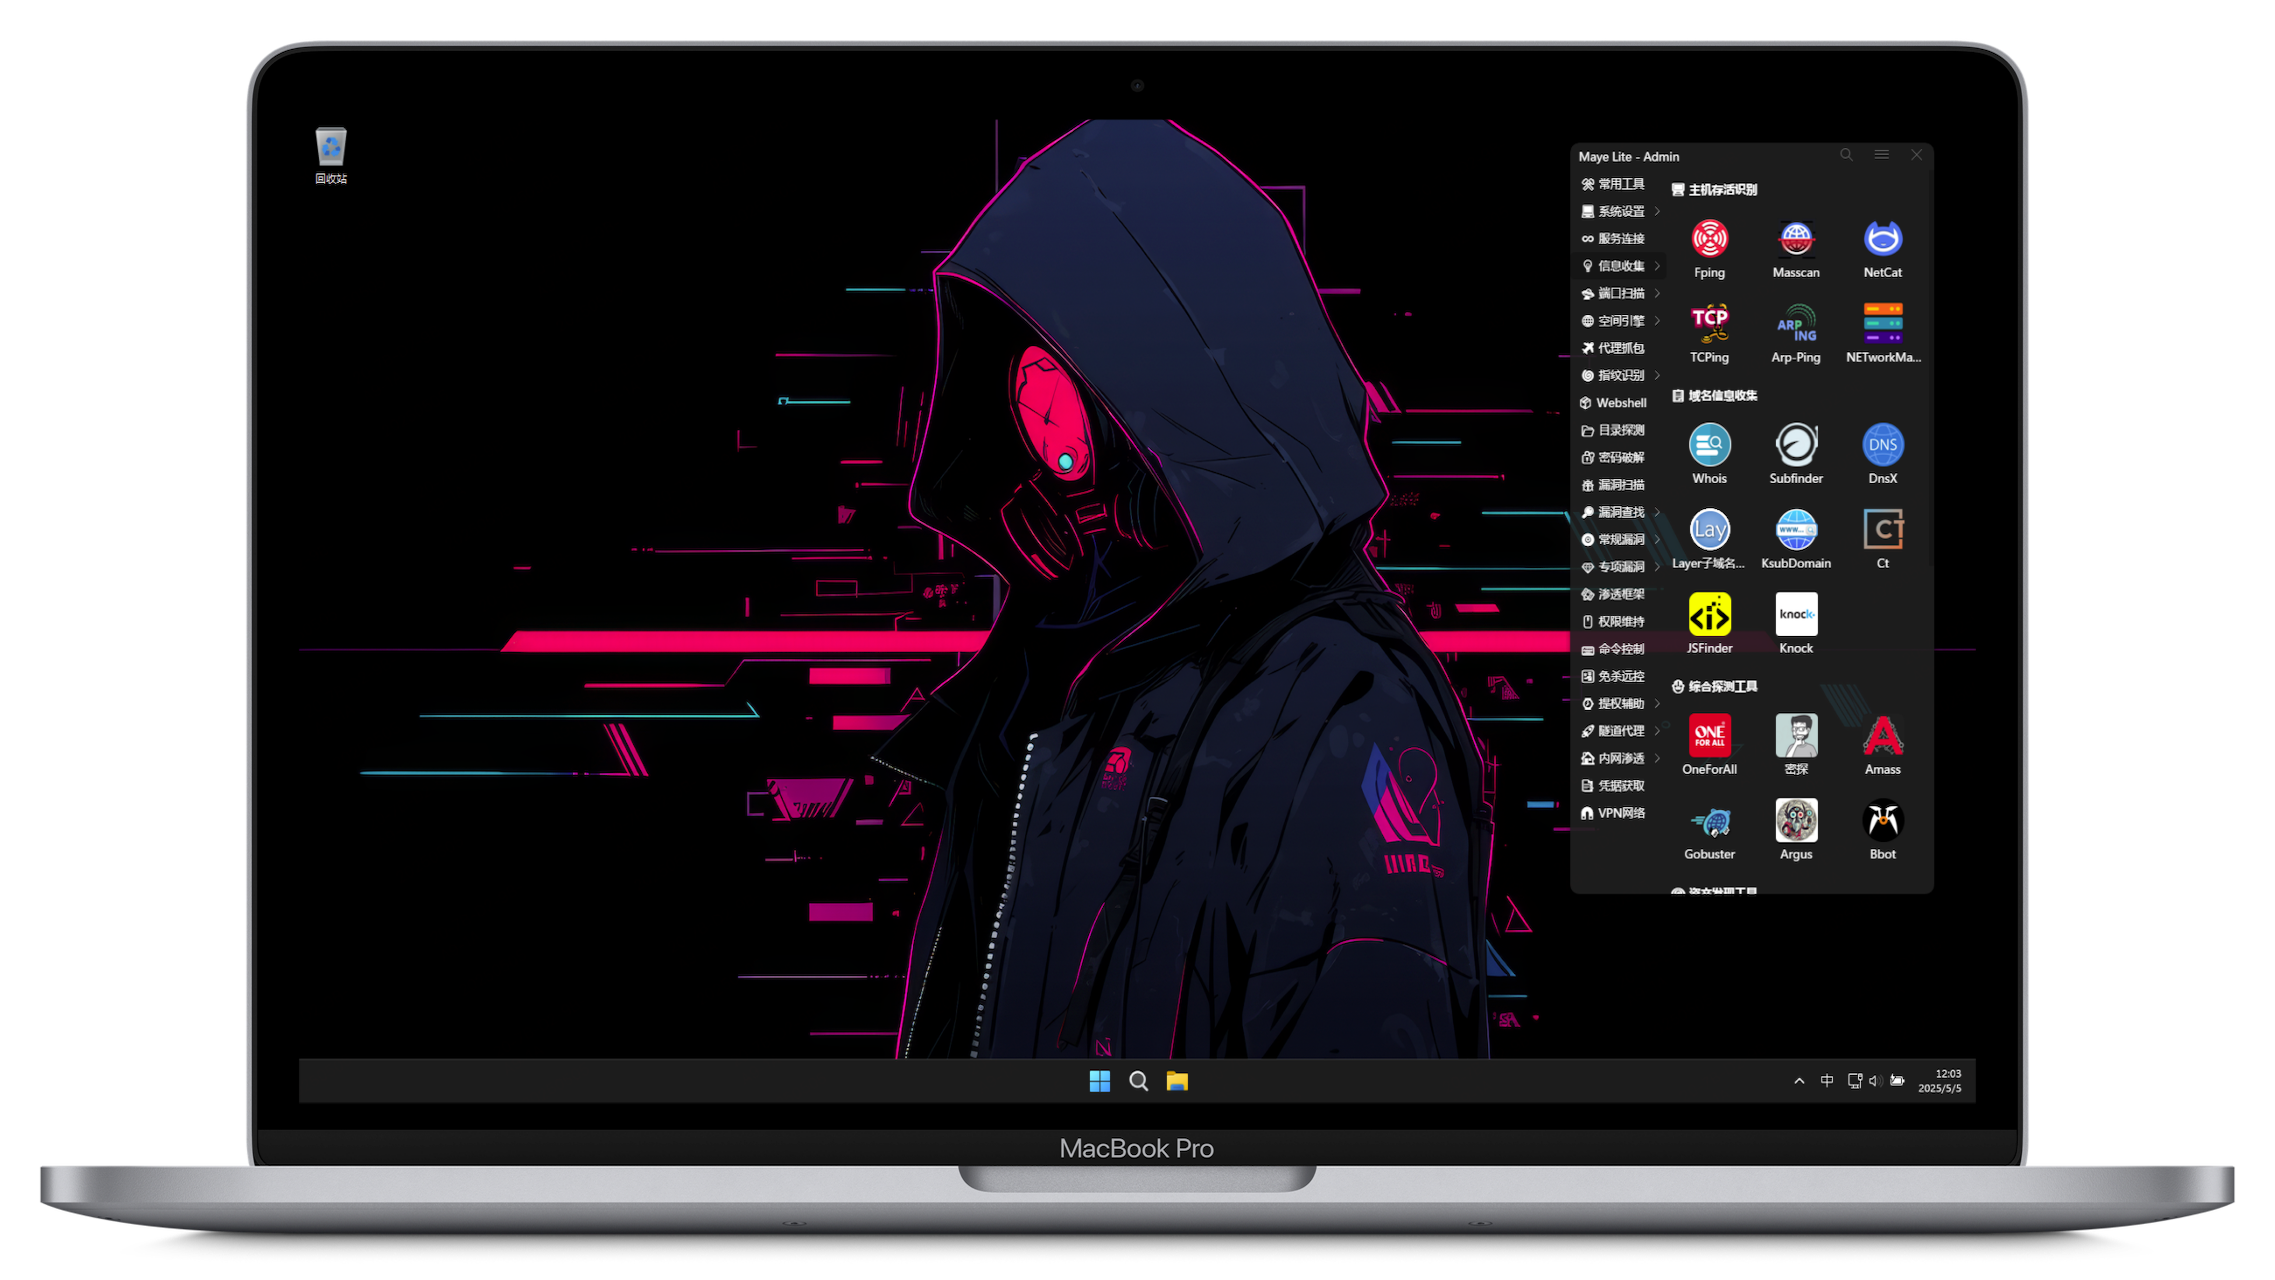 arch3rpro/pentest-windows
⚔️Windows11 Penetration Suite Toolkit 🔰 Le premier environnement de test de pénétration Windows sur Mac à puces M
 m0d0ri205/wargame-turkey_in_2
Plateforme de wargame CTF proposant une exploitation de contournement Unicode (CVE-2015-9238), segmentation de fichiers de flag, délai de force brute…
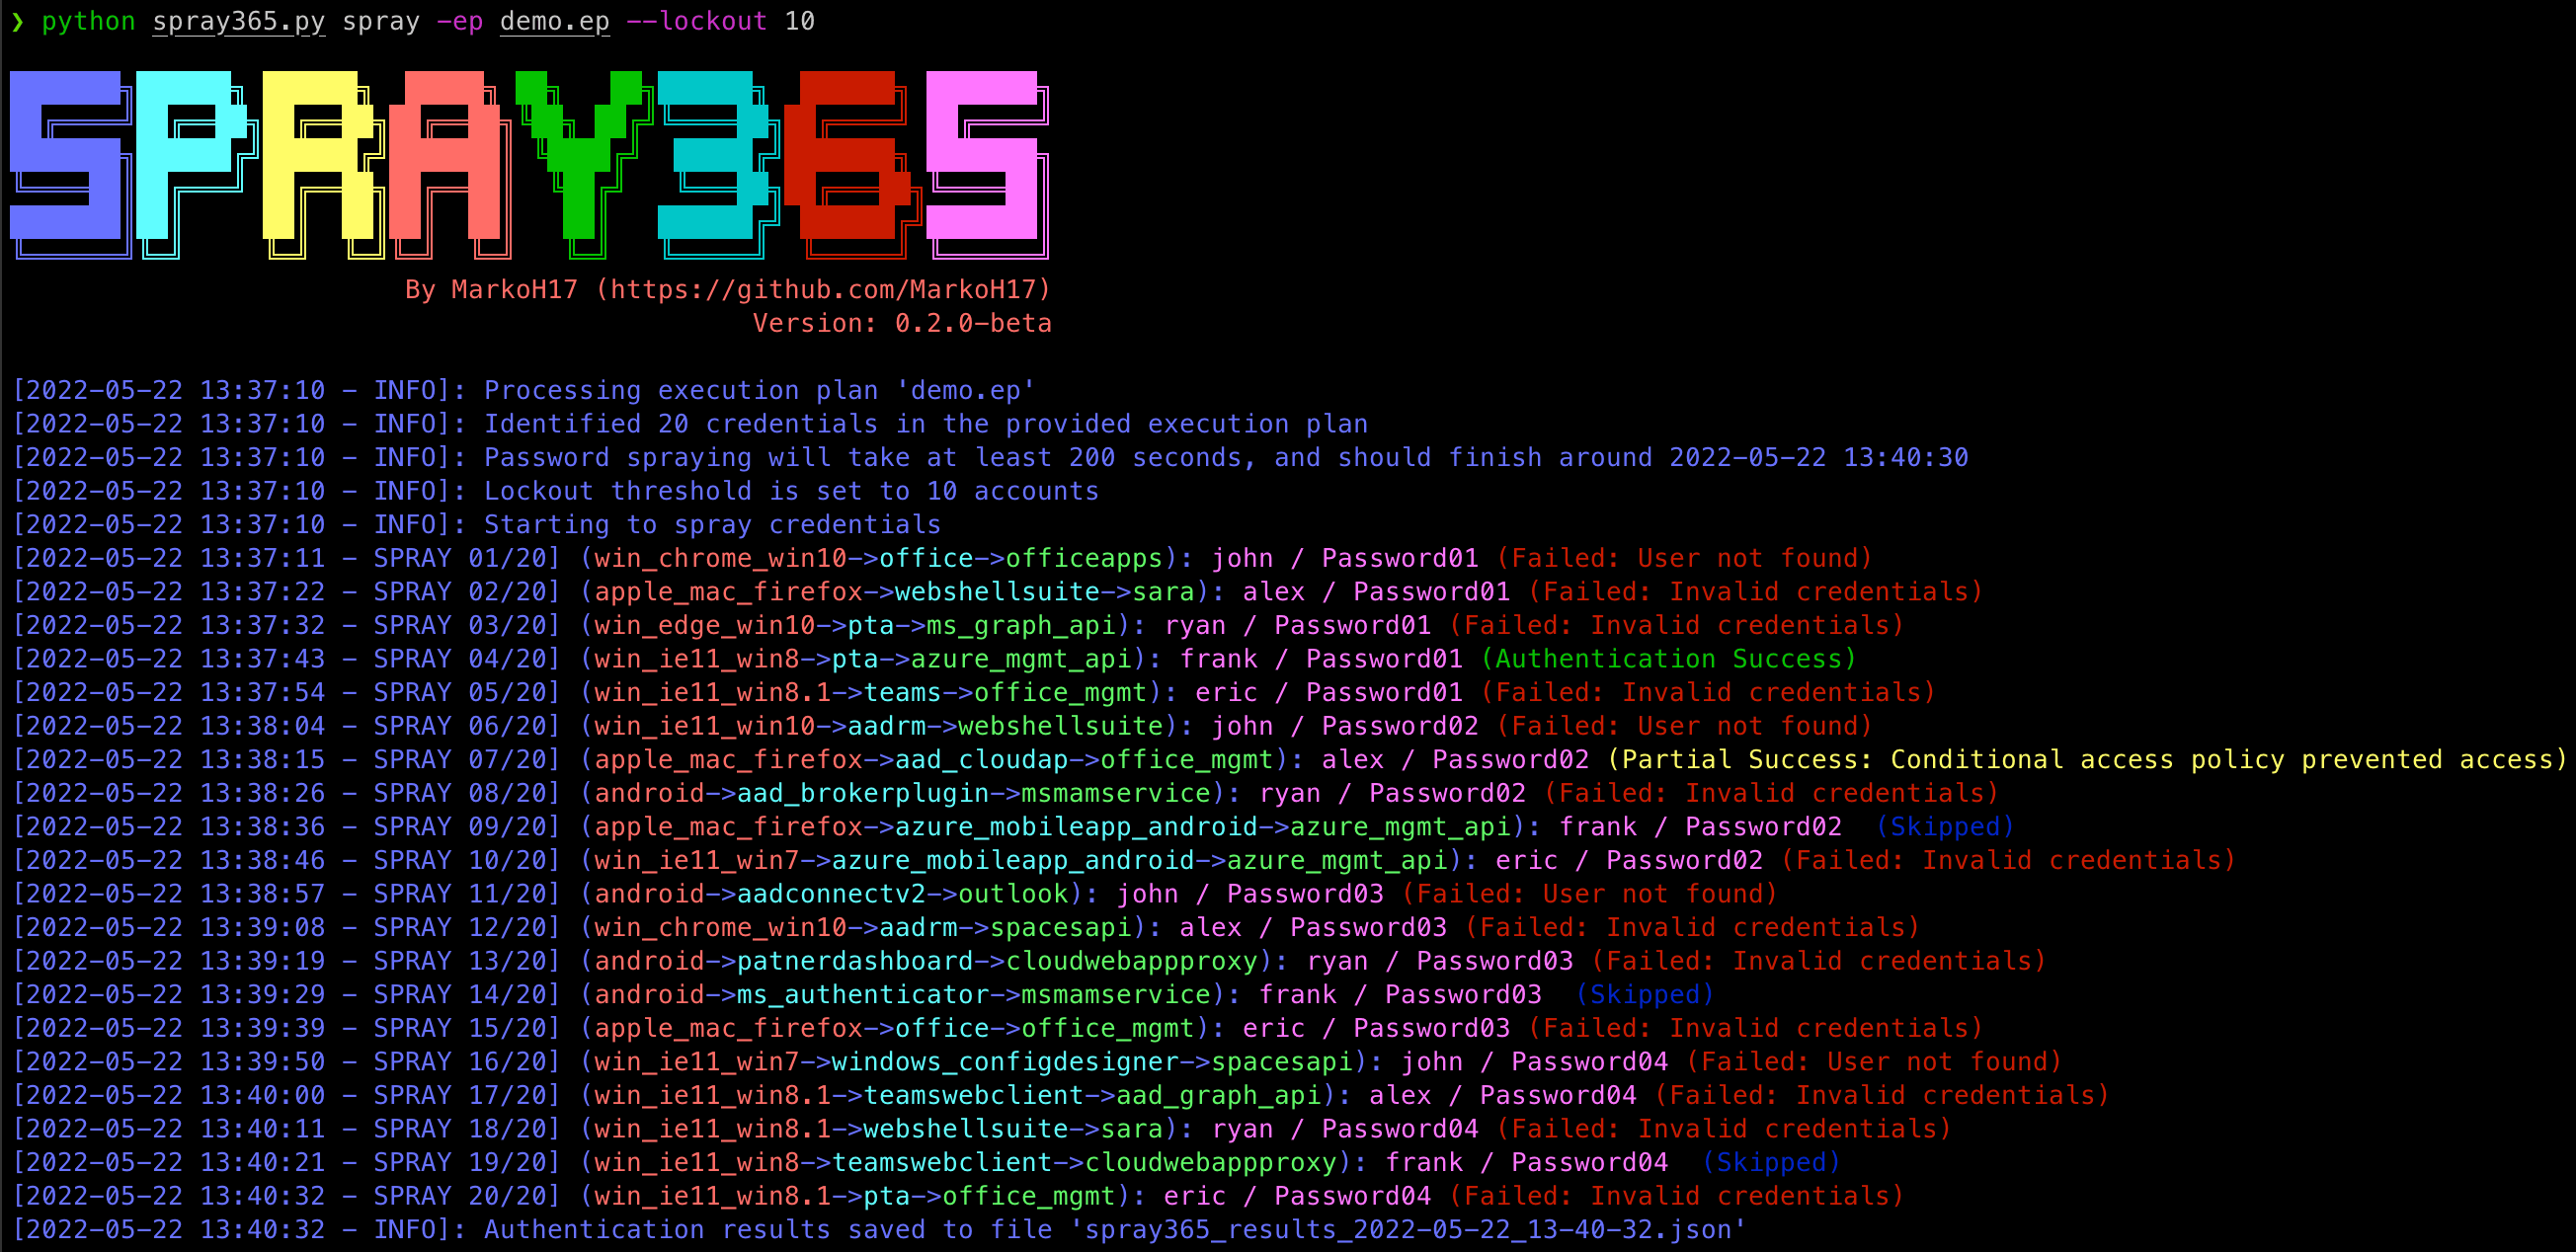 markoh17/spray365
Spray365 facilite le pulvérisation de mots de passe sur les comptes Microsoft (Office 365 / Azure AD) grâce à son approche personnalisable en deux…
 gmh5225/csrfbrute
Outil de brute-force de connexion CSRF conçu spécifiquement pour les opérations de red team, doté d'un rafraîchissement dynamique des jetons CSRF,…
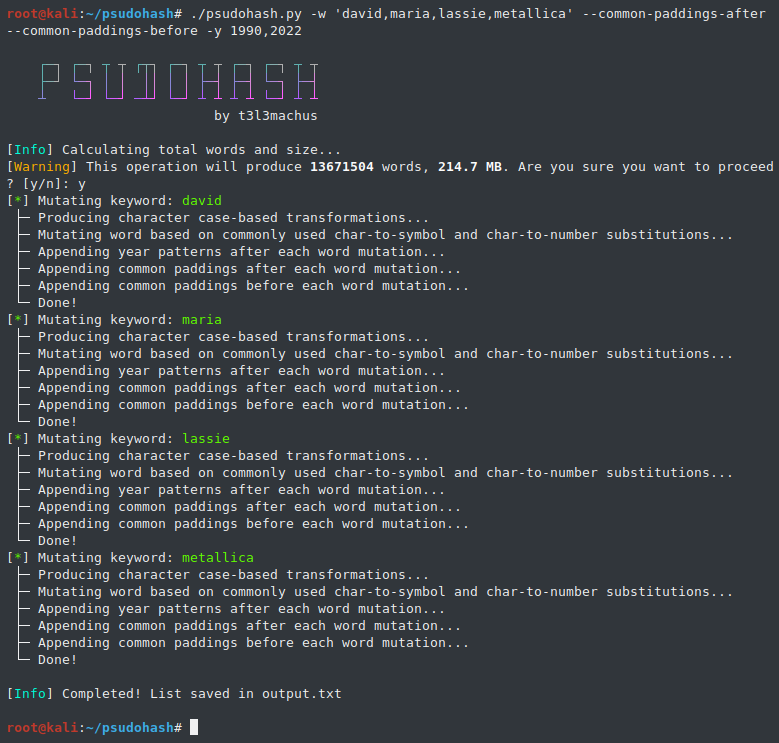 t3l3machus/psudohash
Génère des millions de mutations de mots de passe basées sur des mots-clés en quelques secondes.
 h3x0v3rl0rd/owa-password-sprayer
OWA Password Sprayer
 sofianehamlaoui/lockdoor-framework
🔐 Lockdoor Framework : Un framework de test d'intrusion avec des ressources en cybersécurité
 lanjelot/patator
Patator est un outil de brute-force polyvalent, avec une conception modulaire et une utilisation flexible.
 chiasmod0n/chiasmodon
Chiasmodon est un outil OSINT conçu pour aider au processus de collecte d'informations sur un domaine cible. Sa fonctionnalité principale consiste à…
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
Laboratoire éducatif démontrant la détection et l'atténuation de l'élévation de privilèges CVE-2023-32243 dans WordPress Essential Addons for…
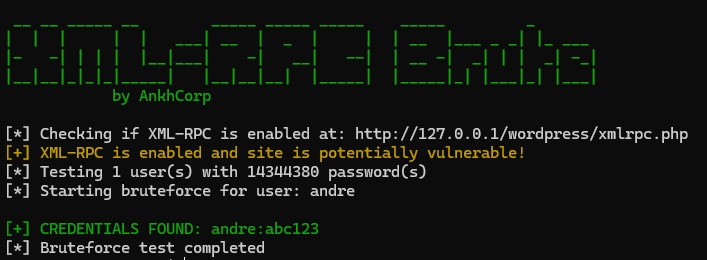 ankhcorp/xmlrpc-brute
Cet outil teste les installations WordPress pour les vulnérabilités d'authentification XML-RPC.