


 outflanknl/c2-tool-collection
Une collection d'outils qui s'intègrent à Cobalt Strike (et éventuellement à d'autres frameworks C2) via les techniques de BOF et de chargement de…
 mebus/cupp
Profileur de mots de passe interactif qui génère des listes de mots ciblées en recueillant des informations personnelles sur un utilisateur, utilisé…
 esc0rtd3w/wifi-hacker
Script shell pour attaquer les connexions sans fil en utilisant les outils intégrés de Kali. Prend en charge toutes les sécurités (WEP, WPS, WPA,…
 jaykali/lockphish
Lockphish est le premier outil (07/04/2020) pour les attaques de phishing sur l'écran de verrouillage, conçu pour capturer les identifiants Windows,…
 aleksamcode/wifi-password-stealer
Outil simple d'injection de frappes pour Windows et Linux qui exfiltre les données WiFi stockées (SSID et mot de passe).
 gwen001/pentest-tools
Une collection d'outils de sécurité personnalisés pour des besoins rapides.
 0xinfection/tidos-framework
Le Framework Offensif Manuel de Test d'Intrusion d'Applications Web.
 urbanadventurer/username-anarchy
Outils de noms d'utilisateur pour les tests de pénétration
 trustedsec/ridenum
Rid_enum est une attaque de cycle RID par session nulle pour le forçage brutal des contrôleurs de domaine.
 779789571/pwdgenerator
Générateur de dictionnaire de mots de passe personnalisé
 shutdownrepo/smartbrute
Outil de password spraying et de bruteforcing pour Active Directory Domain Services
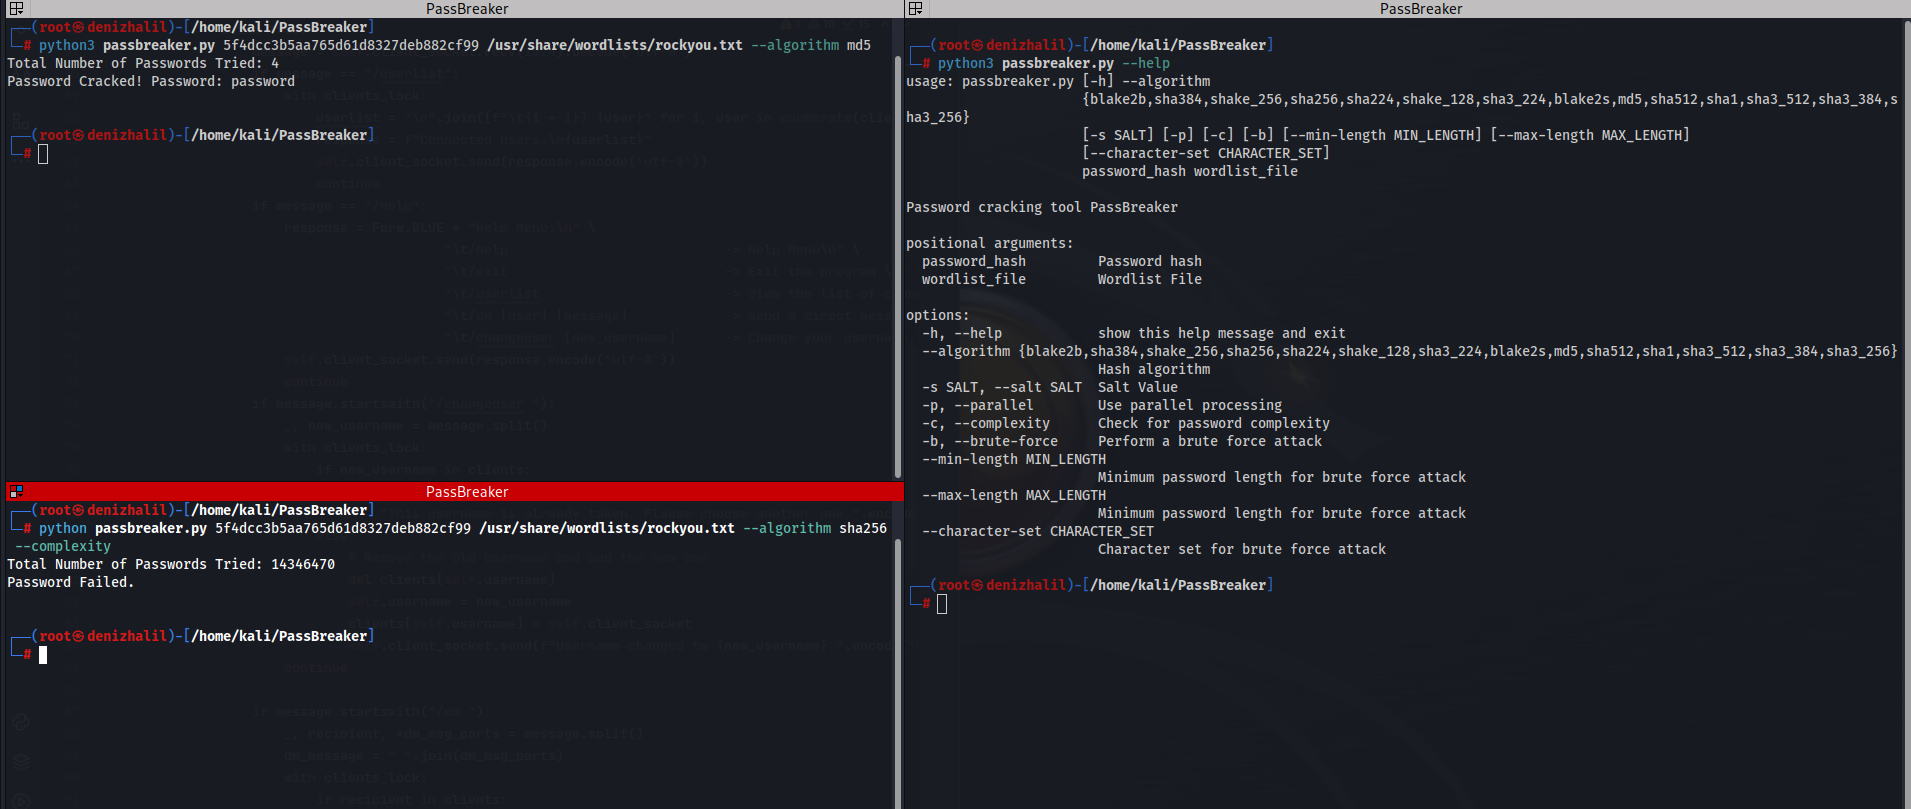 halildeniz/passbreaker
Craqueur de mots de passe basé sur Python supportant les attaques par dictionnaire et par force brute avec plusieurs algorithmes de hachage, sel,…
 priyankvadaliya/zip-cracker-
Script Python pour casser un mot de passe Zip avec une attaque par dictionnaire et utiliser également Crunch comme pipeline
 s0c5/remotepasswordwifi
Script en Ruby. Casse les mots de passe wifi des routeurs distants.
 karma-syndicate/xcrack-python-tools-for-hackers
Outil de piratage Python pour pirates informatiques et spammeurs
 sobri3195/pegasus-neo
PEGASUS-NEO est un framework complet de tests d'intrusion conçu pour les professionnels de la sécurité et les hackers éthiques. Il combine plusieurs…
 quentinhardy/odat
Outil de test d'intrusion pour bases de données Oracle qui découvre des SID valides, force les identifiants par brute force, élève les privilèges au…