

ehids-agent
 gojue/ehids-agent
Un système de détection d'intrusion basé sur l'hôte Linux utilisant eBPF.
defensive-toolsdynamic-analysis-sandboxingnetwork-mapping+5
455
gojue/ehids-agentUn système de détection d'intrusion basé sur l'hôte Linux utilisant eBPF.
 boschresearch/gdbfuzz
Fuzzing des systèmes embarqués à l'aide de points d'arrêt matériels
 tandasat/hello-vt-rp
Un hyperviseur simple démontrant l'utilisation de la technologie Intel VT-rp (redirect protection).
 ktekeli/audio-steganography-algorithms
Bibliothèque Octave/MATLAB d'algorithmes de stéganographie et de tatouage audio, incluant le codage LSB, le masquage par écho, le spectre étalé et le…

 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
 maddiestone/conpresentations
Présentations de mes conférences
 trinadh465/linux-4.1.15_cve-2023-4128
Code source du noyau Linux 4.1.15 avec un accent sur CVE-2023-4128, destiné à l'analyse de vulnérabilités et à l'étude pédagogique de la sécurité du…
 trinadh465/linux-4.1.15_cve-2023-26607
Code source du noyau Linux 4.1.15 avec un accent sur CVE-2023-26607, fournissant une référence pour l'analyse de vulnérabilité et la compréhension du…
 trinadh465/linux-4.1.15_cve-2022-3564
Instantané du code source du noyau Linux 4.1.15 pour analyser et étudier CVE-2022-3564, une vulnérabilité dans le sous-système réseau du noyau.
 trinadh465/linux-4.19.72_cve-2020-15436
Arborescence source du noyau Linux modifiée pour traiter CVE-2020-15436, fournissant une version corrigée pour l'analyse et le test de la…
 tc39/proposal-symbol-proto
Proposition TC39 pour atténuer la pollution des prototypes
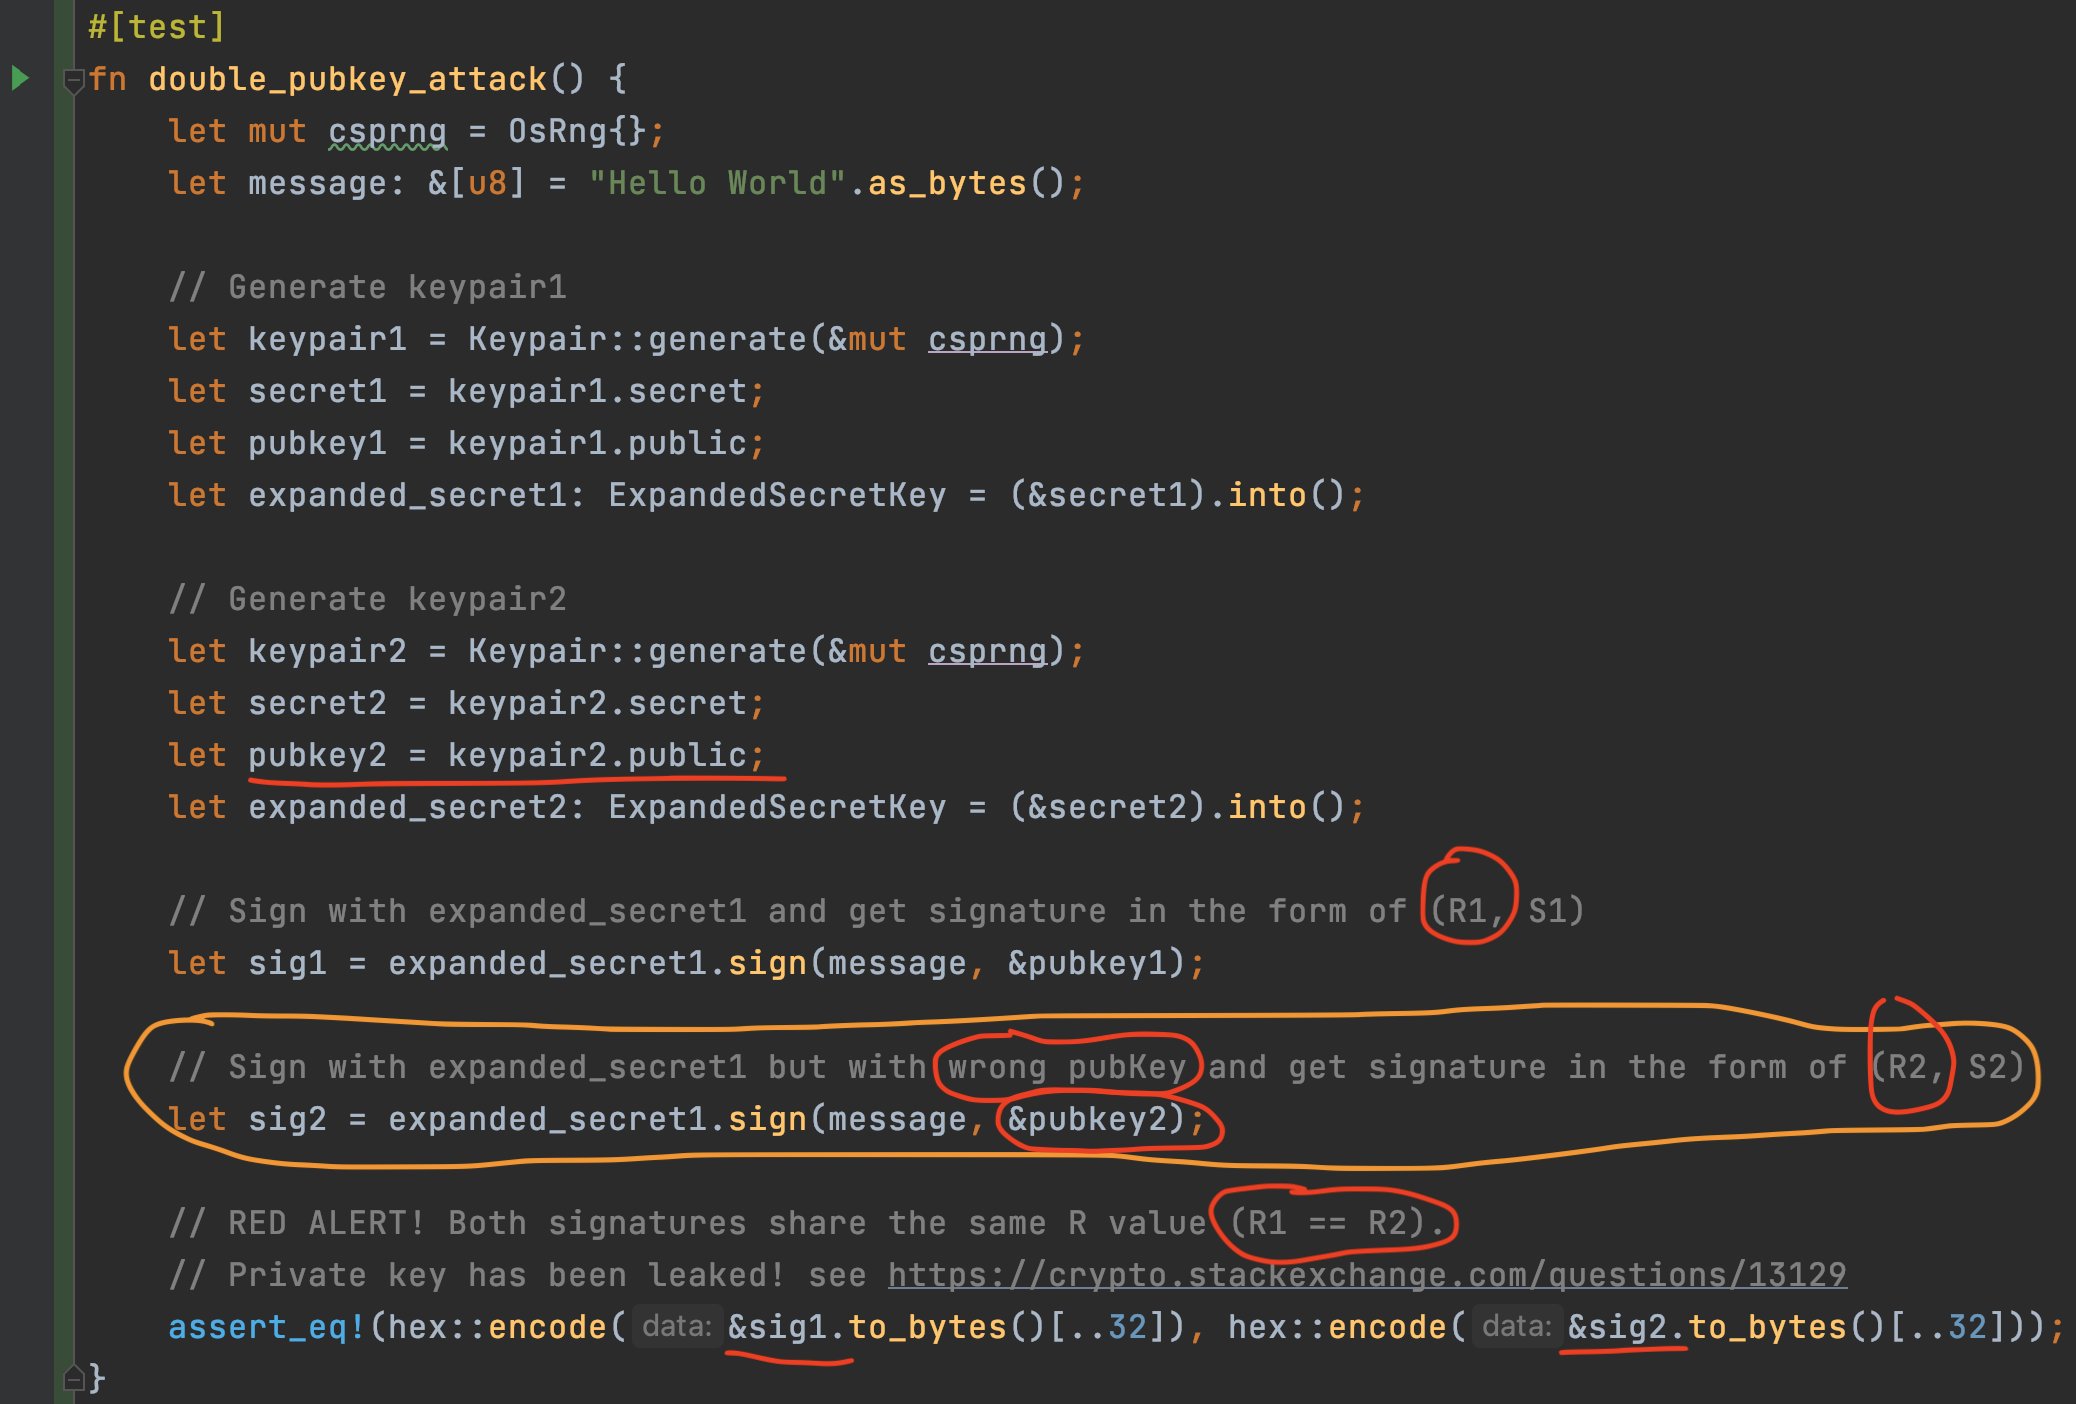 mystenlabs/ed25519-unsafe-libs
Liste des bibliothèques de signatures ed25519 non sûres
 gmh5225/malwaredb
Collection organisée de 961 familles de malwares (1,36 Go) dans des archives ZIP protégées par mot de passe, classées par famille et par type pour…
 ibm/pgp-client-checker-cve-2021-33560
Outil pour vérifier si un client PGP est affecté par CVE-2021-33560
 gadiluna/safe
SAFE : Self-Attentive Function Embeddings pour la similarité binaire
 lucacav/steg-tools
Une liste d'outils et de ressources sur la stéganographie et la dissimulation d'informations
 owasp/odtm
Cadre de modélisation des menaces de l'OWASP piloté par une ontologie