

pacmap
 m0vi0/pacmap
Visualiseur de trafic réseau axé sur les graphes pour la capture en direct et la relecture de PCAP avec comparaison de points de contrôle, traçage de…
packet-sniffing-analysisnetwork-mappingforensics+4
13
m0vi0/pacmapVisualiseur de trafic réseau axé sur les graphes pour la capture en direct et la relecture de PCAP avec comparaison de points de contrôle, traçage de…
 offensive-hub/black-widow
Outil de test de pénétration offensif basé sur une interface graphique (Open Source)
 confused-binary/waf-fu
Interface utilisateur terminal pour parcourir et rejouer les journaux AWS WAF v2 depuis CloudWatch, S3 et l'API d'échantillonnage, avec filtrage…
 jalvarezz13/krb5roastparser
KrbRoastParser est un outil pour analyser des paquets Kerberos à partir de fichiers pcap afin d'extraire les hachages AS-REQ, AS-REP et TGS-REP.
 nu11secur1ty/pastokrapacefleciks
Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.
 haruu77g/phantomprint
Moteur de reconnaissance d'empreintes hybrides passif — identifier des hôtes sans envoyer un seul paquet
 oisf/libhtp
Bibliothèque d'analyse de protocole HTTP sensible à la sécurité, utilisée par les moteurs IDS/IPS pour inspecter et normaliser le trafic HTTP à des…
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
 yeet-src/usbsnoop
Sniffer de transferts USB en direct et à l'échelle du système en eBPF — décode le trafic USB en ligne (SETUP de contrôle, SCSI, HID) à partir de deux…
 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 exploitation pcap
 spectralzero/netscope
Plateforme d'investigation et de réponse réseau hors-ligne pour Windows. Transforme une pcap ou une capture en direct en un verdict forensique…
 yili-soc/vm-homelab-log4shell-assessment
Gestion de bout en bout des vulnérabilités sur une cible Log4Shell (CVE-2021-44228) en direct — scan, exploitation manuelle, détection réseau et…
 aman-sharma-dev/netsentryx
Une plateforme de surveillance réseau événementielle qui effectue une capture de paquets en direct (Npcap), une analyse de trafic à faible latence et…
 lele394/dnsnitch
DNSnitch est un serveur DNS local, axé sur la confidentialité, qui vous donne un contrôle total sur votre trafic réseau. Contrairement aux listes de…
 maureille/agentic-pcap
Code de benchmark et résultats interactifs pour la détection autonome d'attaques réseau par des agents LLM utilisant des outils et analysant des PCAP…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 corelight/zeek-mercury-npf
Plugin Zeek générant des empreintes Mercury NPF pour TCP, TLS/DTLS, QUIC, HTTP, SSH, OpenVPN et STUN afin de soutenir la surveillance de la sécurité…
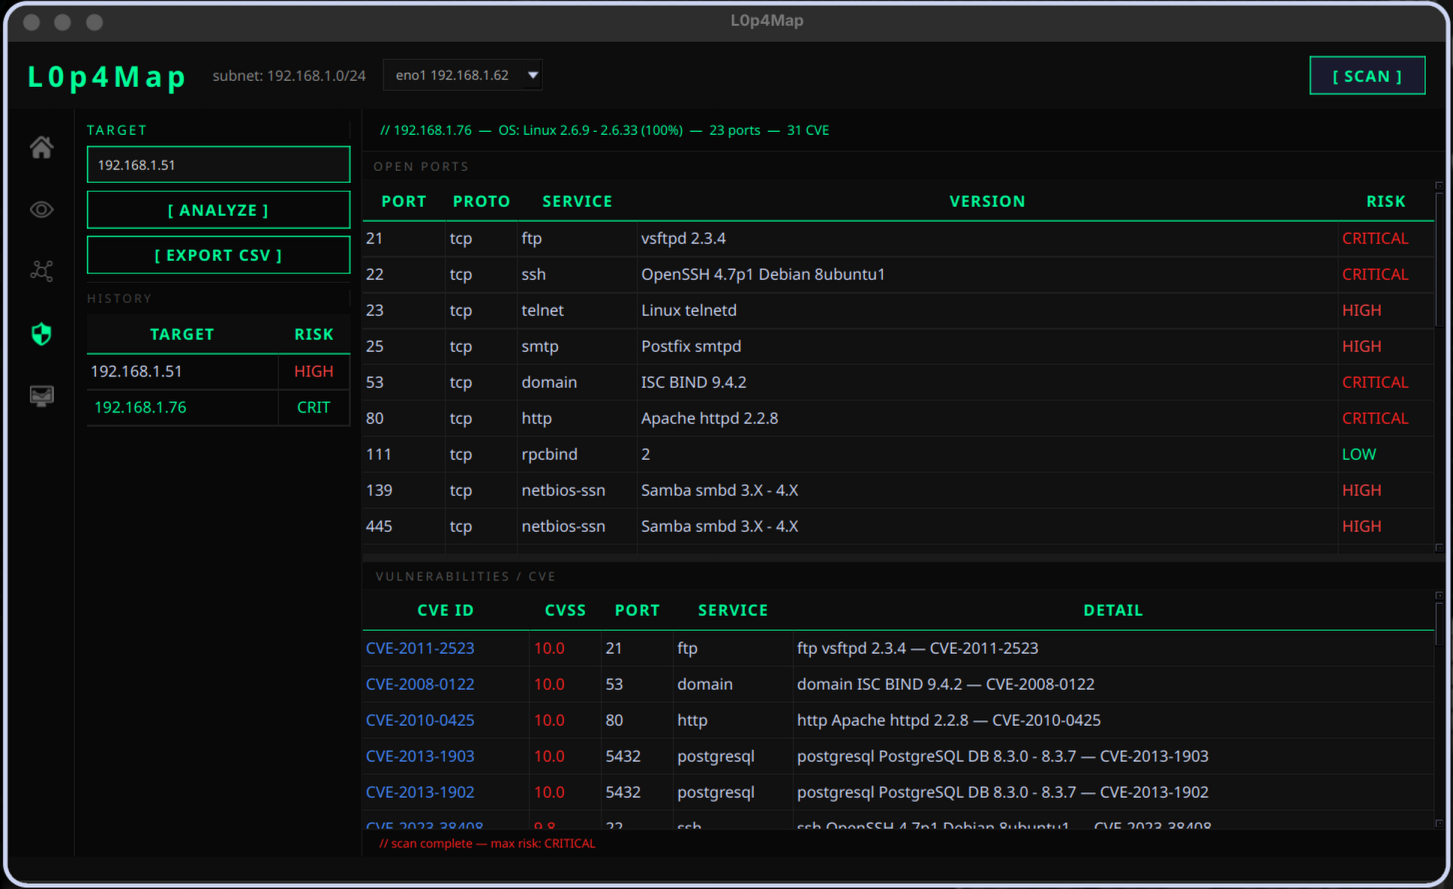 haxl0p4/l0p4map
Outil professionnel de surveillance et de visualisation réseau. L0P4Map combine une découverte ARP à haute vitesse avec une intégration complète de…