

net-creds
 danmcinerney/net-creds
Renifle les données sensibles à partir d'une interface ou d'un pcap
packet-sniffing-analysispassword-crackinginformation-gathering+1
danmcinerney/net-credsRenifle les données sensibles à partir d'une interface ou d'un pcap
 sud0woodo/urgent11-suricata-lua-scripts
Scripts LUA Suricata pour détecter CVE-2019-12255, CVE-2019-12256, CVE-2019-12258 et CVE-2019-12260
 cisco/joy
Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…
 xdavidhu/mitmap
📡 Un programme Python pour créer un faux point d'accès et renifler des données.
 xdavidhu/probesniffer
🔍 Un outil pour renifler les requêtes de sondage sans fil non chiffrées provenant des appareils.
 pentesteracademy/patoolkit
PA Toolkit est une collection de plugins d'analyse de trafic axés sur la sécurité.
 benjeems/packetstrider
Un outil de forensique de paquets réseau pour SSH
 misje/dhcpoptinj
Injecteur d'options DHCP
 decrypto-org/rupture
Un framework pour BREACH et autres attaques crypto basées sur la compression
 twisteroidambassador/udpack
UDPack est un obfuscateur générique extensible de paquets UDP.
 libratbag/ratbag-toolbox
Connaissances et outils divers de rétro-ingénierie
 1n3/prism-ap
Un framework automatisé d'attaque MITM par RogueAP sans fil.
 nccgroup/blesuite
BLESuite est un paquet Python qui offre un moyen plus simple de tester les appareils Bluetooth Low Energy (BLE)
 pfq/pfq
Framework réseau fonctionnel pour architectures multi-cœurs
 ivanvza/arpy
Outil de spoof ARP (MiTM) pour Mac OSX pouvant également s'intégrer à Gource
 pmaynard/ics-testbed-framework
Déploie des bancs d'essai SCADA/ICS virtuels et réalistes avec des nœuds IEC 60870-5-104 et OPC-UA, permettant des simulations d'attaques, la…
 r00t-3xp10it/morpheus
Morpheus - Automatisation d'Ettercap TCP/IP (Outil de détournement MITM)
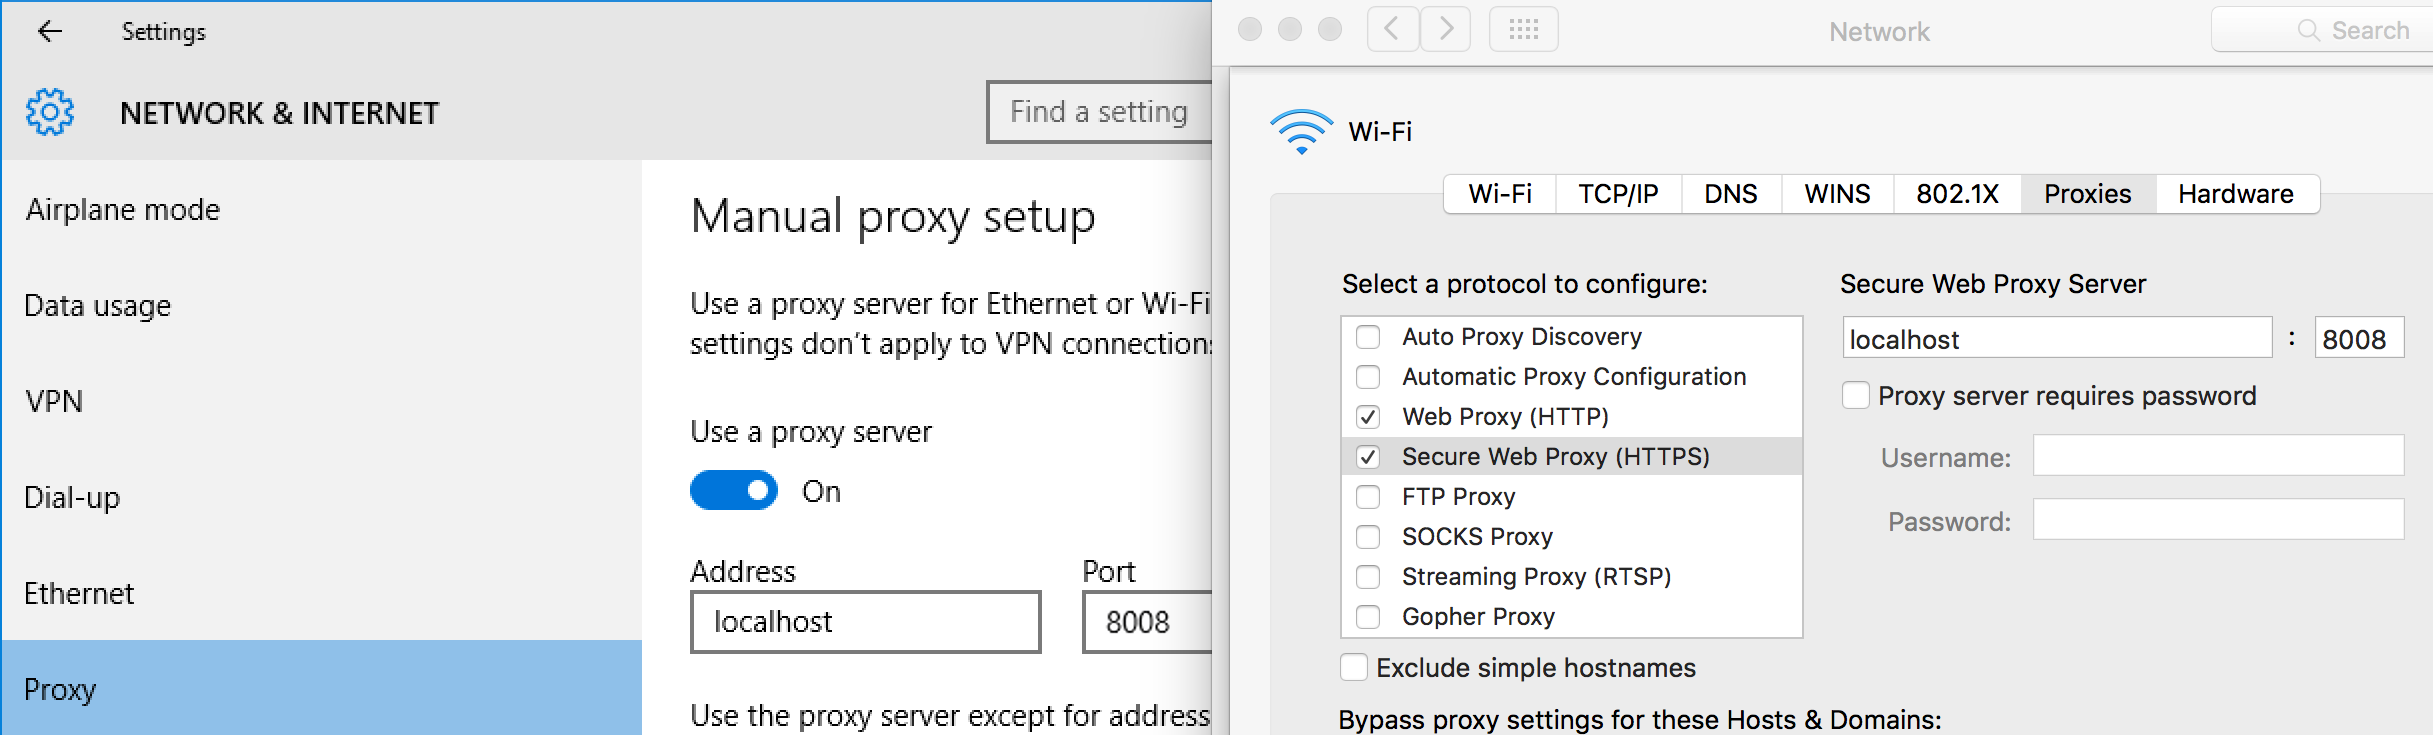 kdzwinel/betwixt
:zap: Proxy de débogage web basé sur le panneau Réseau des DevTools Chrome.