

burner-net
 krixx1337/burner-net
Client HTTP anti-forensique zero-trust. Efface les secrets. Coupe les traces. RCP dans un Tank Furtif. 👻
defensive-toolsencryption-decryption-toolsids-ips-evasion+7
krixx1337/burner-netClient HTTP anti-forensique zero-trust. Efface les secrets. Coupe les traces. RCP dans un Tank Furtif. 👻
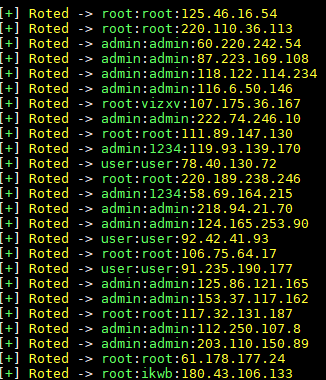 youranonxelj/b0tn3tbrut3
Outil de force brute pour telnet et ssh, programmé en python (avec Zmap)
 halildeniz/icmpwatch
Sniffeur de paquets ICMP pour la capture, l'analyse et l'enregistrement des paquets Echo Request/Reply avec filtrage, stockage SQLite et export PCAP…

 pbssubhash/h0neytr4p
Honeypot facile à configurer pour la Blue Team
 cognis-digital/c2detect
Empreinte de serveur C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
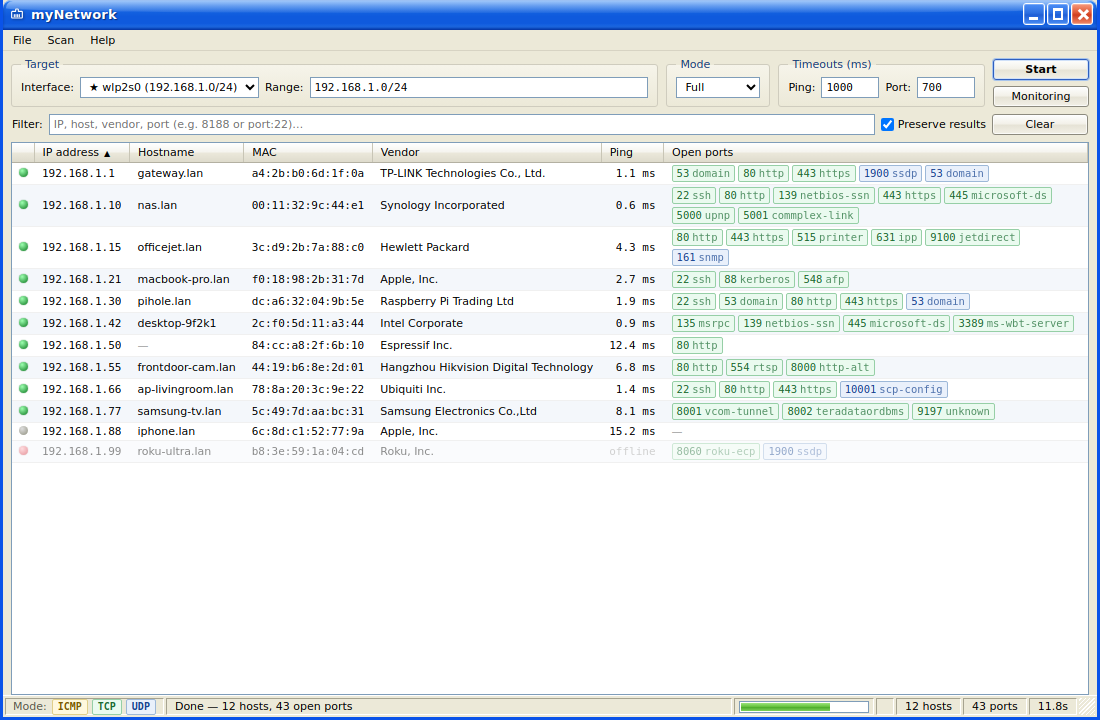 ancaferro/mynetwork
Scanner réseau et de ports multiplateforme avec une interface graphique de bureau.
 mindcrypt/stegowiper
Un outil puissant et flexible pour appliquer des attaques actives afin de perturber les stegomalwares.
 gosuda/ssh-chatter
ssh-chat en c moderne
 weirdmachine64/sharkmcp
Un serveur MCP couteau suisse pour analyser les fichiers PCAP
 ipopov/starttls-mitm
Un proxy transparent de type homme du milieu compatible STARTTLS
 phikshun/ufuzz
Plug and Fuzz universel
 dlrobertson/sylkie
Usurpation d'adresse IPv6 avec le Neighbor Discovery Protocol
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 emrekybs/bryobio
Il a été développé pour accélérer les processus des analystes SOC pendant l'analyse.
 corelight/cve-2022-26809
Paquet Zeek détectant les tentatives d'exécution de code à distance (CVE-2022-26809) et les exploitations réussies via DCE/RPC, générant des notices…
 osxninja/cybersecurity-projects
Ce dépôt contient l’enregistrement complet de mon parcours de recherche de trois ans, couvrant le projet des concepts fondamentaux au développement…
 usdag/sncscan
Outil pour analyser SAP Secure Network Communications (SNC).