

pcybox-attackgraph
 mister-iks/pcybox-attackgraph
Laboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense…
defensive-toolsnetwork-securityctf+5
47
mister-iks/pcybox-attackgraphLaboratoire de navigateur open source pour construire une infrastructure simulée, observer le déroulement d'une attaque et vérifier si votre défense…
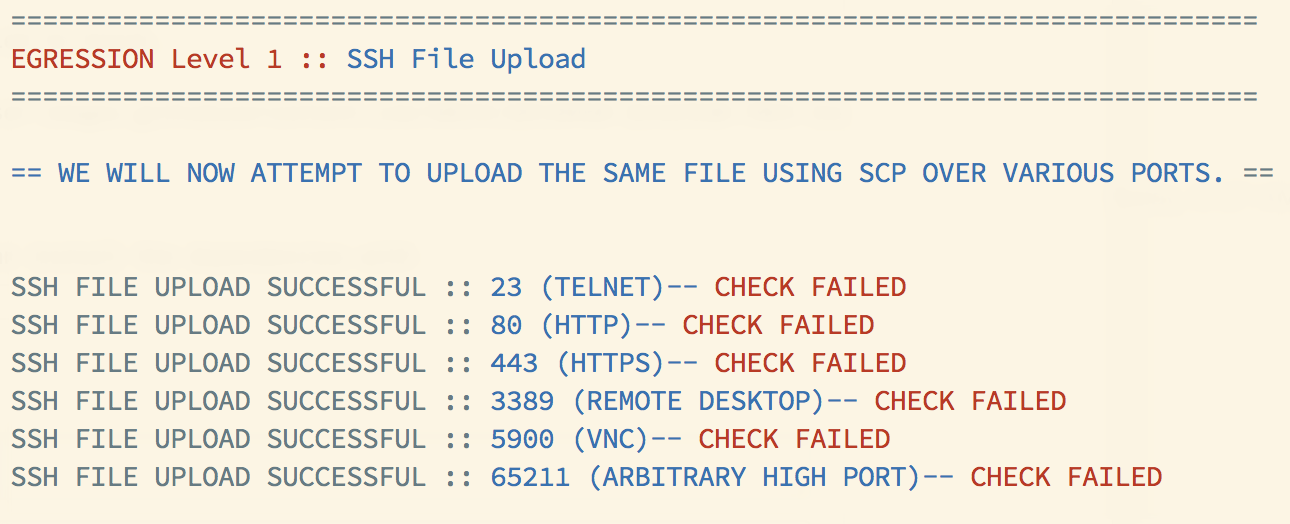 danielmiessler/egression
Testez les contrôles de sortie d'un réseau avec différents niveaux de succès et d'échec.
 projectdiscovery/tinydns
Petit serveur DNS embarquable
 gen0sec/jailer
Jailer est un système de confinement de processus basé sur eBPF qui fournit un contrôle d'accès obligatoire (MAC) pour Linux. Il suit les processus à…
 peterpt/eternal_check
Vérification de vulnérabilité IP pour Eternal Blue , Romance , Synergy , Champion , Erraticgopher et Eagerlever
 pandaadir05/snoop
Un traceur d'appels système moderne construit sur eBPF. Pensez à strace, mais avec une véritable IUT, des filtres intelligents, le déchiffrement TLS…
 hikari-systems/slater
Graphdb à faible empreinte mémoire avec prise en charge de Bolt+tls, chiffrement au repos et vecteurs conçus pour les cas d’utilisation de graphes en…
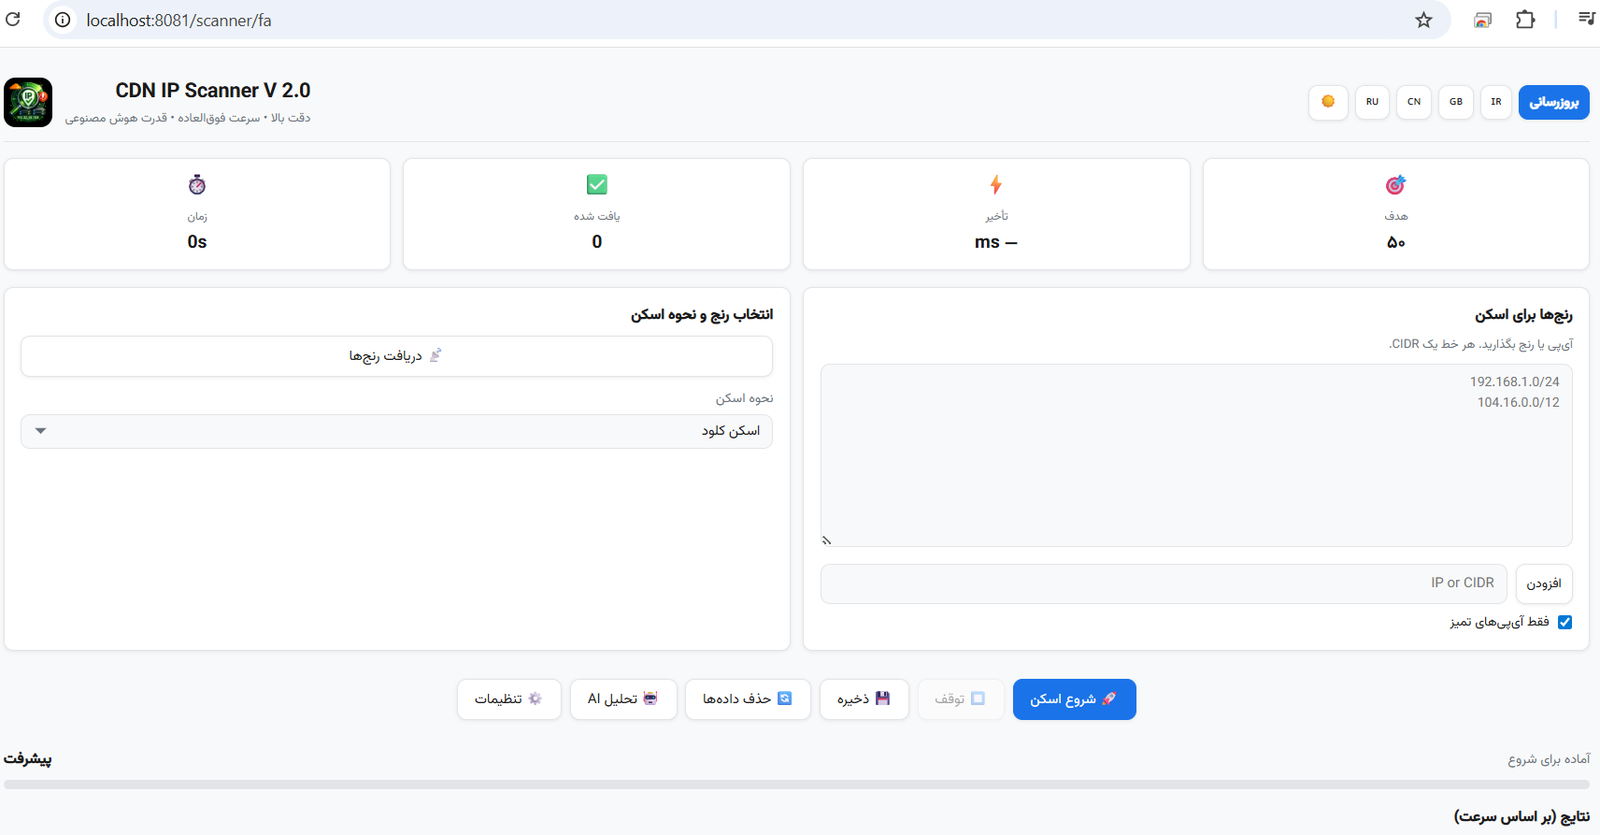 shahinst/cdn-ip-scanner
Scanner basé sur le Web qui découvre des adresses IP CDN rapides et à faible latence de Cloudflare, Fastly et d'autres fournisseurs en utilisant une…
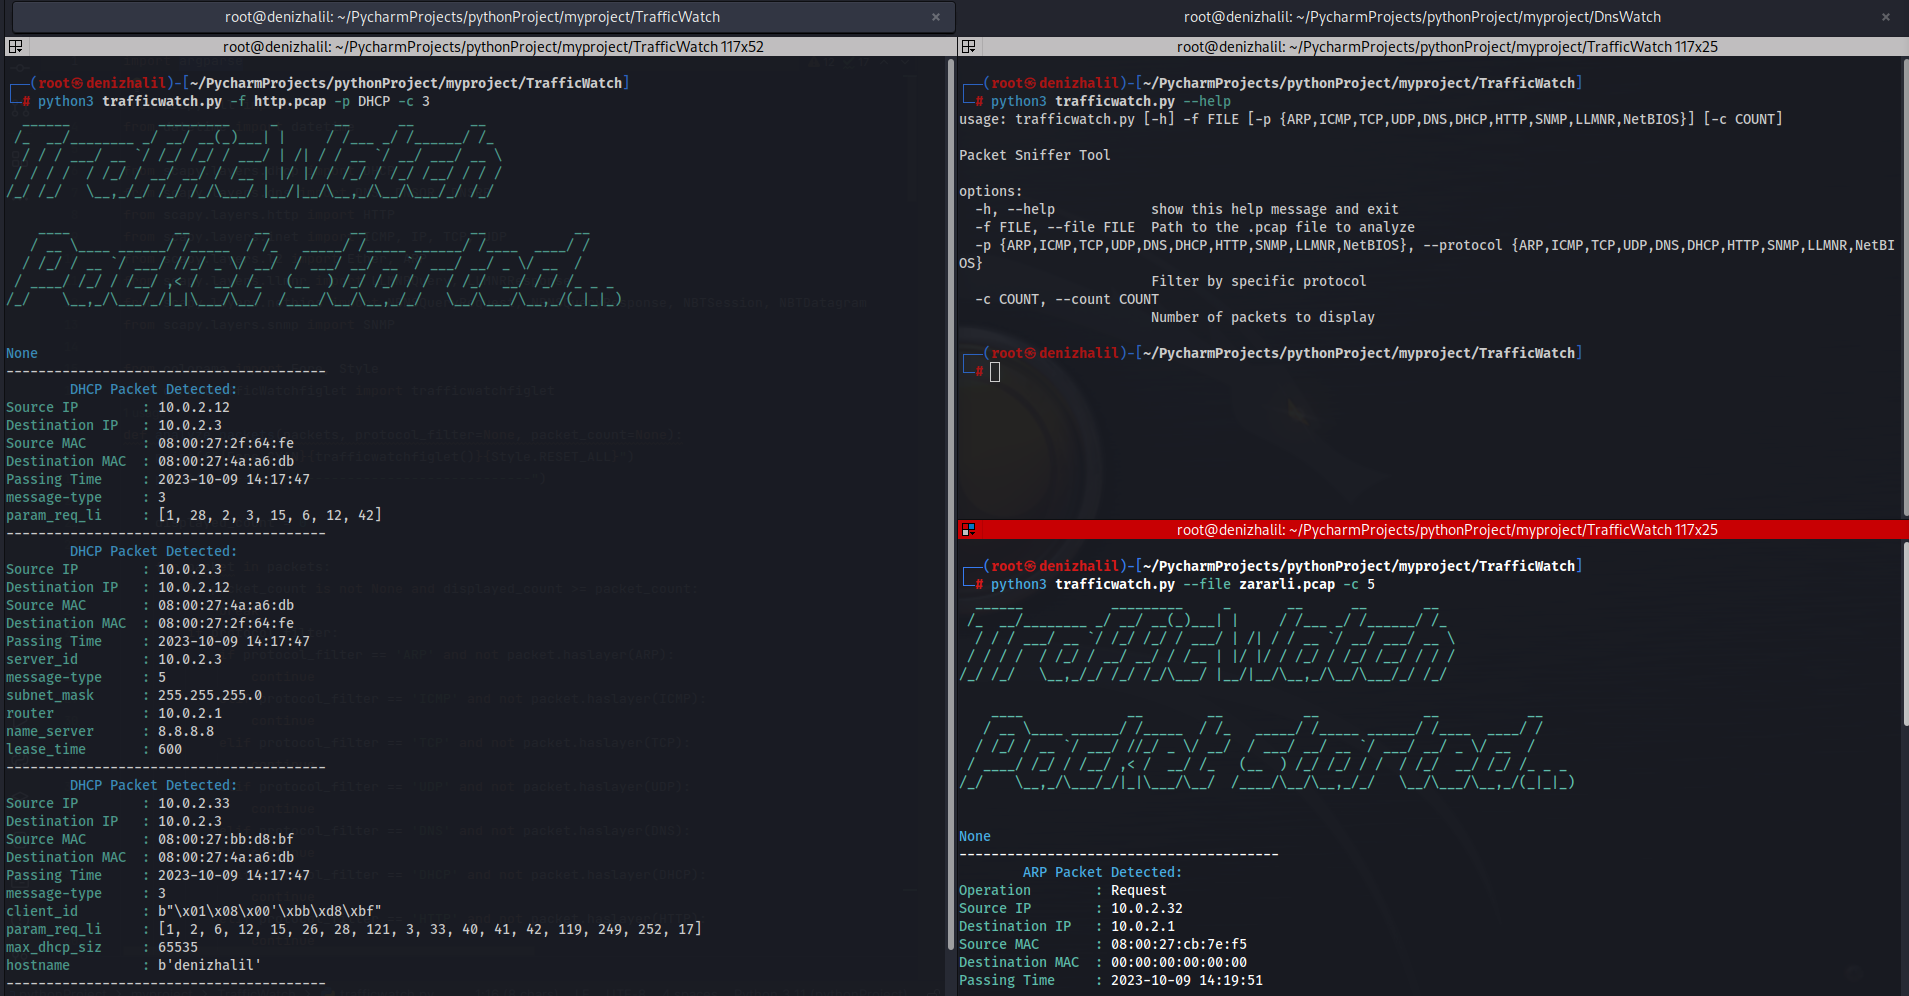 halildeniz/trafficwatch
Renifleur et analyseur de paquets basé sur PCAP supportant l'inspection des protocoles ARP, ICMP, TCP, UDP, DNS, DHCP, HTTP, SNMP, LLMNR et NetBIOS…
 al1ex/awesome-pentest
Collection d'outils de tests d'intrusion
 busescanfly/rpi-hunter
Découverte automatique et exploitation des Raspberry Pi sur le LAN.
 aau-network-security/hostage
Honeypot mobile à faible interaction
 lucthienphong1120/full-60-ddos-tools
Collection de 60 outils d'attaque DDoS basés sur Python pour les tests de stress réseau et l'évaluation de sécurité, avec des scripts automatisés…
 h21lab/tsharkvm
Machine virtuelle d'analyse tshark + ELK
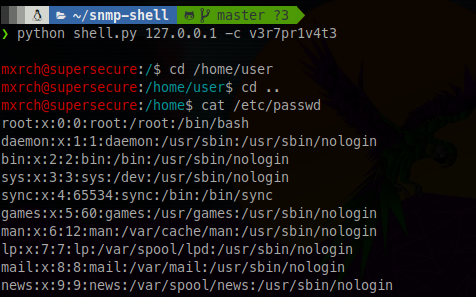 mxrch/snmp-shell
Simulation de shell sur Net-SNMP avec la fonctionnalité extend
 nullsection/chisel-ng
Chisel nouvelle génération, écrit en Rust. SSH via WSS avec quelques personnalisations.
 stintel/vallumd
Centraliser ou distribuer des listes noires IPset
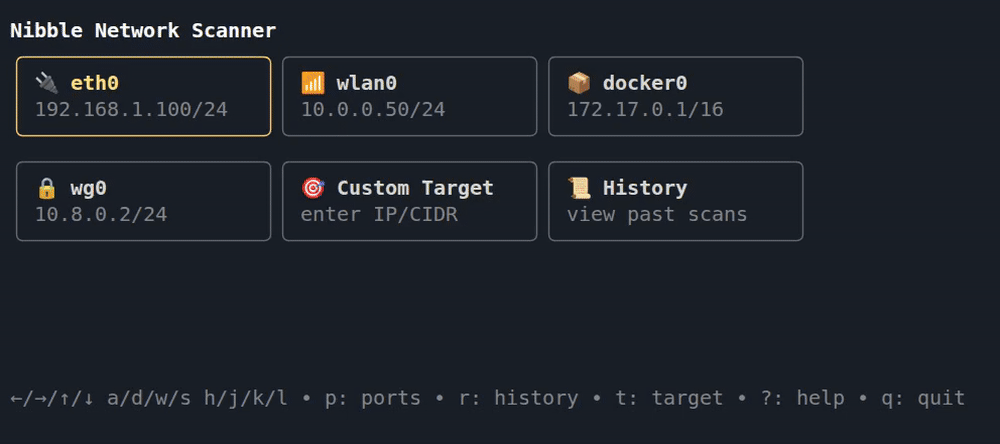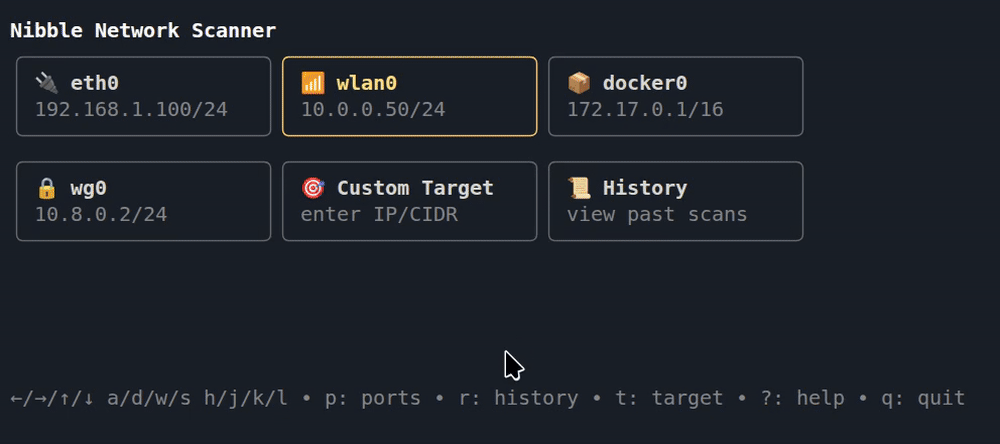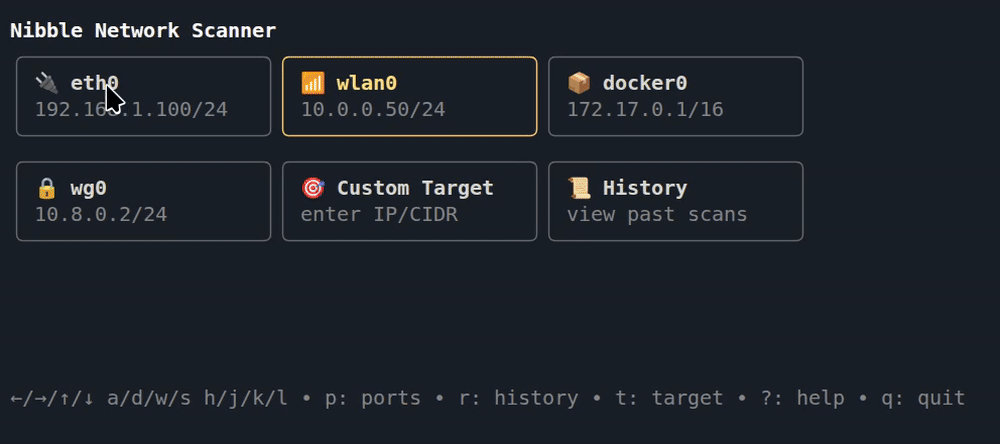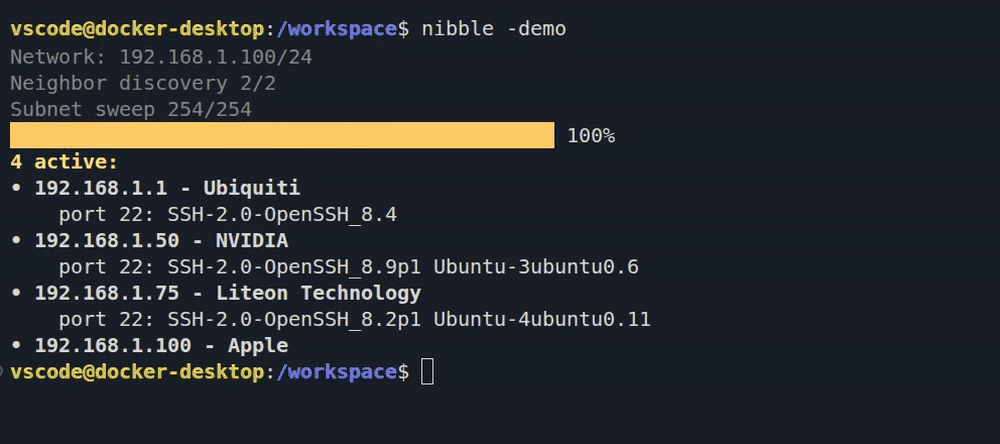 backendsystems/nibble
scanner réseau facile à utiliser, avec une interface TUI cliquable