EternalBlue-Vulnerability-Scanner

Ce script vérifie la présence d'appareils vulnérables à l'exploit EternalBlue (CVE-2017-0144) dans un réseau utilisant SMB.

Ce script vérifie la présence d'appareils vulnérables à l'exploit EternalBlue (CVE-2017-0144) dans un réseau utilisant SMB.

Un script Python pour extraire des fichiers et dossiers à distance depuis un partage SMB Windows.

Attaque et défense de point d'accès pirate sous Kali Linux : désauthentification avec aireplay-ng, un evil twin airbase-ng avec un portail captif,…

Application Splunk pour intégrer et analyser les données de détection réseau de Corelight, permettant la chasse aux menaces en temps réel et la…

Dépôt de recherche effectuant le suivi des IP affectées par la fuite de configuration Fortigate CVE-2022-40684 du groupe Belsen.

UTILISÉ PAR LES OUTILS IP STRESSER & IP BOOTER, TCP DOMINATE FLOOD MIS À JOUR EN 2025 PAR L'IA, LE MÊME QUE CELUI UTILISÉ SUR https://top10booters.co

Automatise les tests de transfert de zone du système de noms de domaine (DNS). Vérifie CVE-1999-0532 en trouvant automatiquement les serveurs de noms…

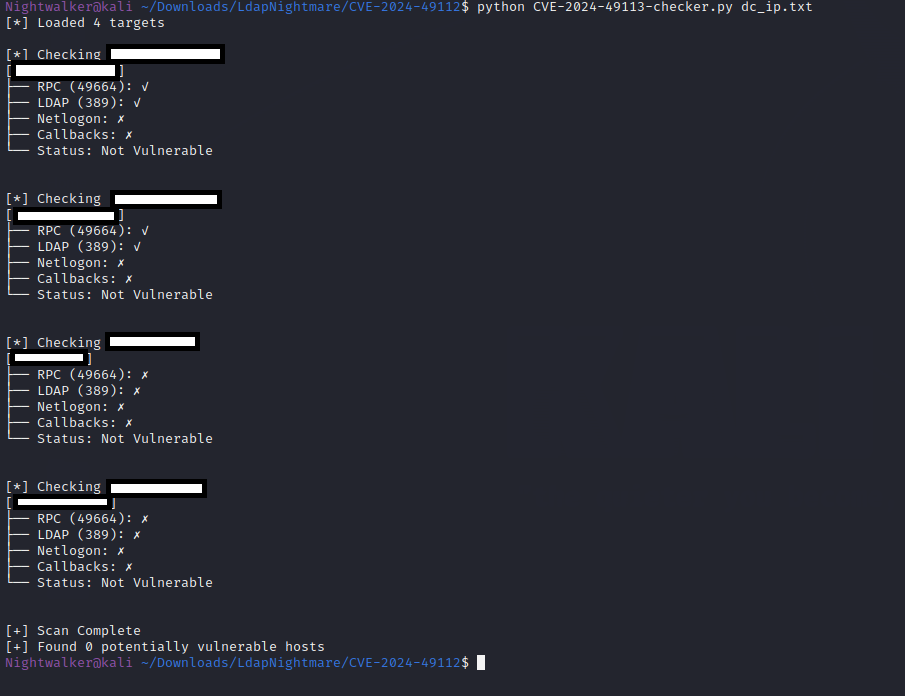
Vérifie si un système est potentiellement vulnérable à CVE-2024-49113 (LDAP Nightmare) en testant la connectivité RPC, les ports LDAP, le service…

Simulateur de honeypot multi-protocole prenant en charge plus de 50 services réseau avec interaction profonde, journalisation TCP/UDP/ICMP, prise…

Whoami fournit une confidentialité et un anonymat améliorés pour les distributions Linux basées sur Debian et Arch.

Script Zeek qui surveille le trafic SMB et alerte sur les noms de fichiers ransomware connus à l'aide de la liste Anti-Ransomware File System…

Interface Web pour la gestion des règles Suricata, la chasse aux menaces et l'optimisation des règles avec agrégation multi-source, transformation et…

Sécurité réseau automatisée avec Rust : détection et blocage des scanners de ports

Extracteur de trafic C2 en temps réel pour les analystes de malwares. Intercepte les API de connexion Win32 pour intercepter et analyser les…

Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.

Vérifie les protections LDAP concernant le relais de l'authentification NTLM

Nmap sous stéroïdes. CLI simple avec la capacité d'exécuter le moteur Nmap pur, 31 modules avec 459 profils de scan.

Créer plusieurs instances TOR avec un équilibrage de charge.