

wi-fi-fortress-auditor
 jawadasghar471600-dot/wi-fi-fortress-auditor
Guide d'audit de sécurité Wi-Fi et de test de mots de passe WPA2 2026 : maîtriser le mode moniteur
defensive-toolspacket-sniffing-analysispassword-cracking+7
jawadasghar471600-dot/wi-fi-fortress-auditorGuide d'audit de sécurité Wi-Fi et de test de mots de passe WPA2 2026 : maîtriser le mode moniteur
 cisco-talos/mutiny-fuzzer
Fuzzer de protocole réseau qui rejoue le trafic PCAP via un moteur de mutation (Radamsa) pour découvrir rapidement des vulnérabilités sur des hôtes…
 zyn3rgy/ldaprelayscan
Vérifie les protections LDAP concernant le relais de l'authentification NTLM
 xaitax/cve-2024-6387_check
CVE-2024-6387_Check est un outil léger et efficace conçu pour identifier les serveurs exécutant des versions vulnérables d'OpenSSH.
 danmcinerney/creds.py
Récolter des identifiants FTP/POP/IMAP/HTTP/IRC
 binarydefense/log4j-honeypot-flask
Honeypot pour réseau interne permettant de détecter si un attaquant ou une menace interne scrute votre réseau à la recherche de log4j CVE-2021-44228
 averagesecurityguy/c2
Un système de beaconing C&C simple et extensible.
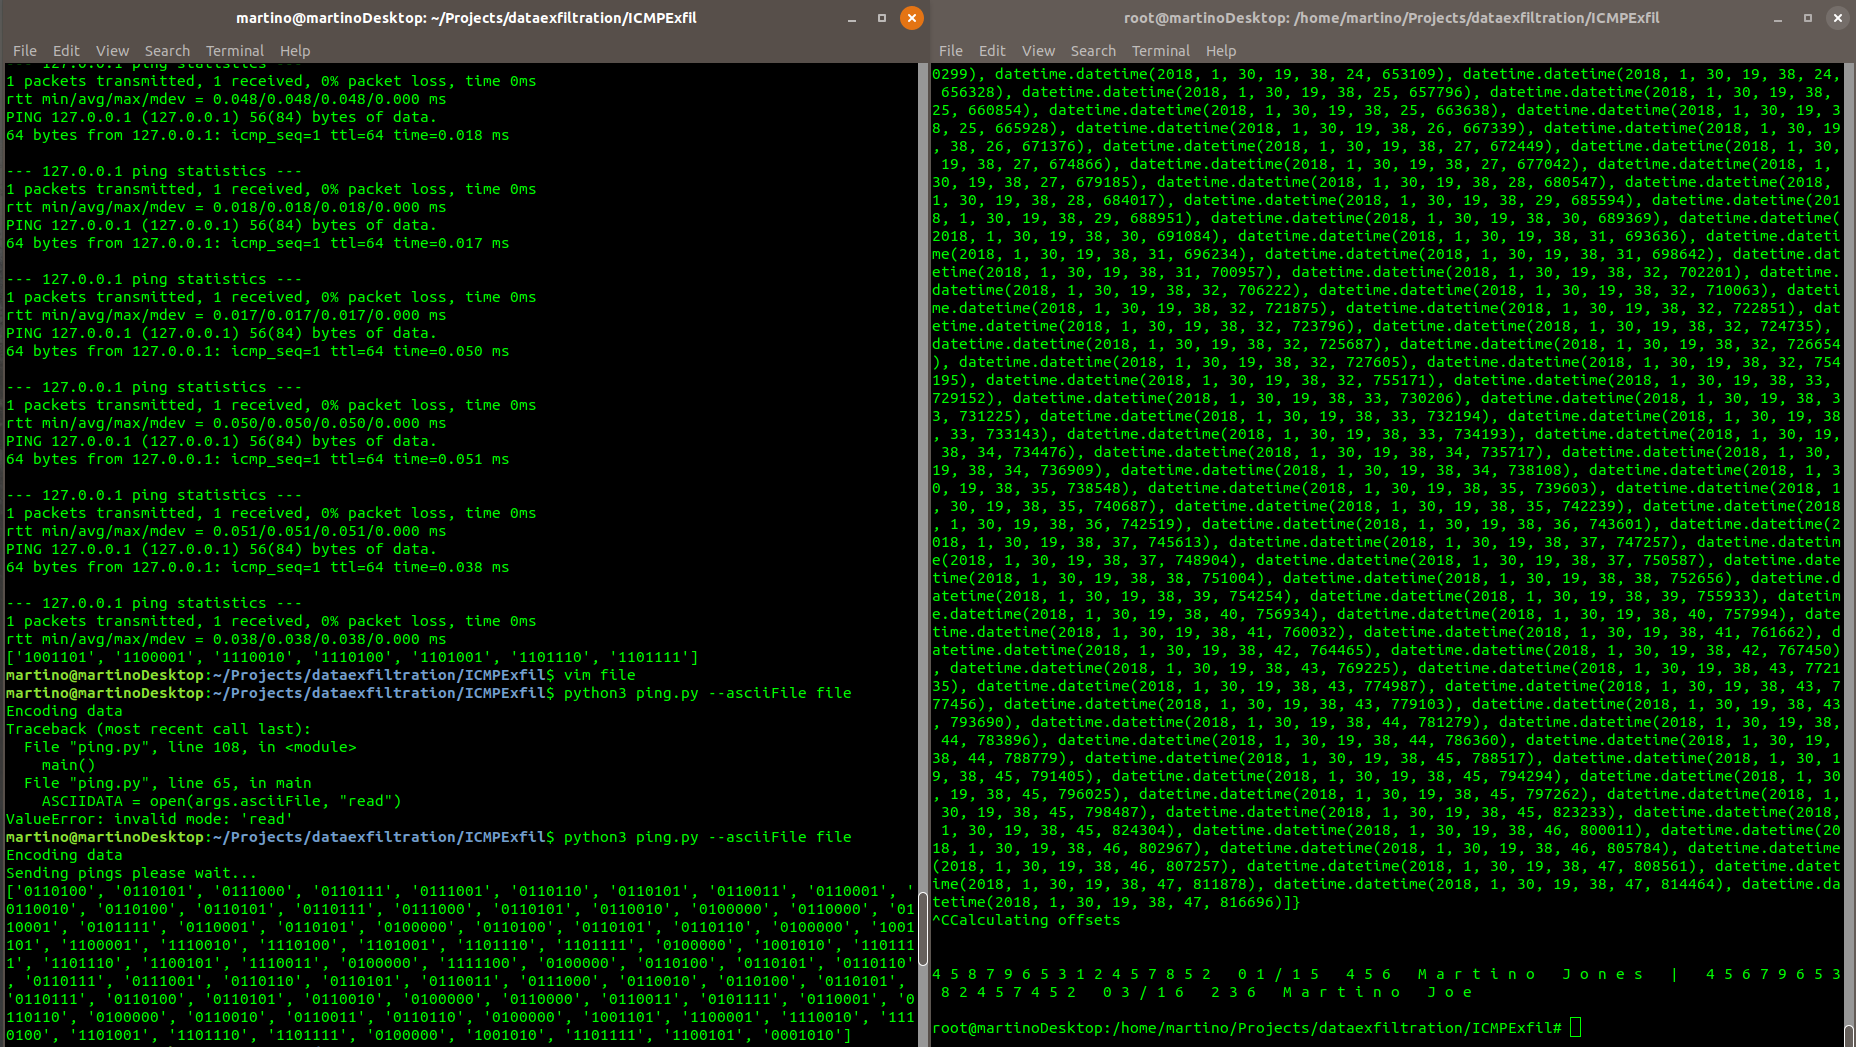 martinoj2009/icmpexfil
Exfiltration de données avec ICMP
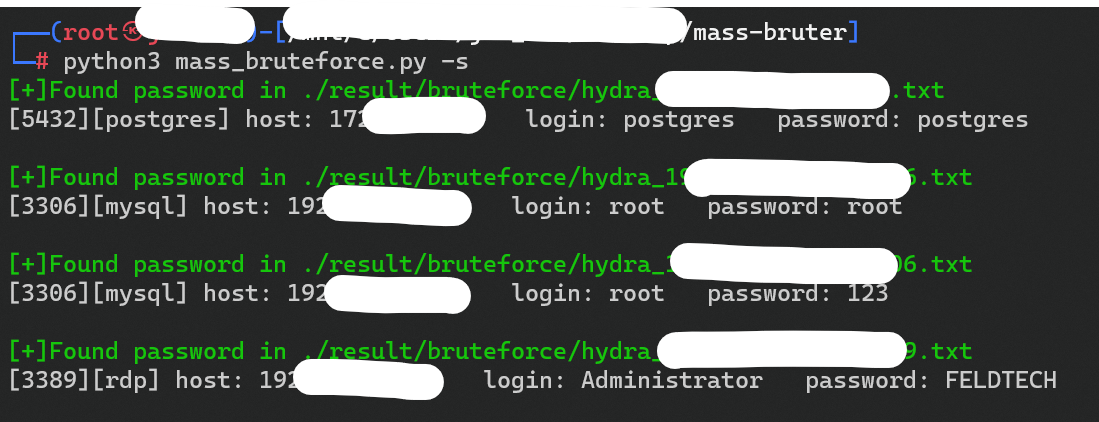 opabravo/mass-bruter
Authentification par force brute massive de services courants avec des identifiants courants.
 staaldraad/fastfluxanalysis
Scripts pour détecter le Fast-Flux et les DGA en utilisant les réponses aux requêtes DNS
 pbssubhash/h0neytr4p
Honeypot facile à configurer pour la Blue Team
 infobyte/cscan
Faraday Continuous Scanning
 audibleblink/bothan
Cette IP est-elle un serveur C2 ?
 ajutamangdev/hatiyar
Framework modulaire de test d'intrusion avec un shell interactif de type Metasploit, des modules d'exploitation CVE pré-construits et des capacités…
 corelight/cve-2021-44228
Paquet Zeek pour détecter les tentatives d'exploitation de la vulnérabilité Log4j CVE-2021-44228 via des charges utiles dans les en-têtes HTTP, des…
 wiggels/regresshion-check
Outil CLI pour vérifier la vulnérabilité des serveurs SSH à la CVE-2024-6387
 mahfuzreham/ovswrap-cve-2026-64531-mitigation-tool
Script shell qui détecte les modules du noyau Open vSwitch vulnérables, bloque le chargement automatique, supprime le module concerné et vérifie…