dod-blue-team-network-lab

Laboratoire de sécurité défensive haute fidélité simulant un réseau d'entreprise aligné sur le DoD avec Active Directory, segmentation VLAN,…

Laboratoire de sécurité défensive haute fidélité simulant un réseau d'entreprise aligné sur le DoD avec Active Directory, segmentation VLAN,…

Bibliothèque d'analyse de protocole HTTP sensible à la sécurité, utilisée par les moteurs IDS/IPS pour inspecter et normaliser le trafic HTTP à des…

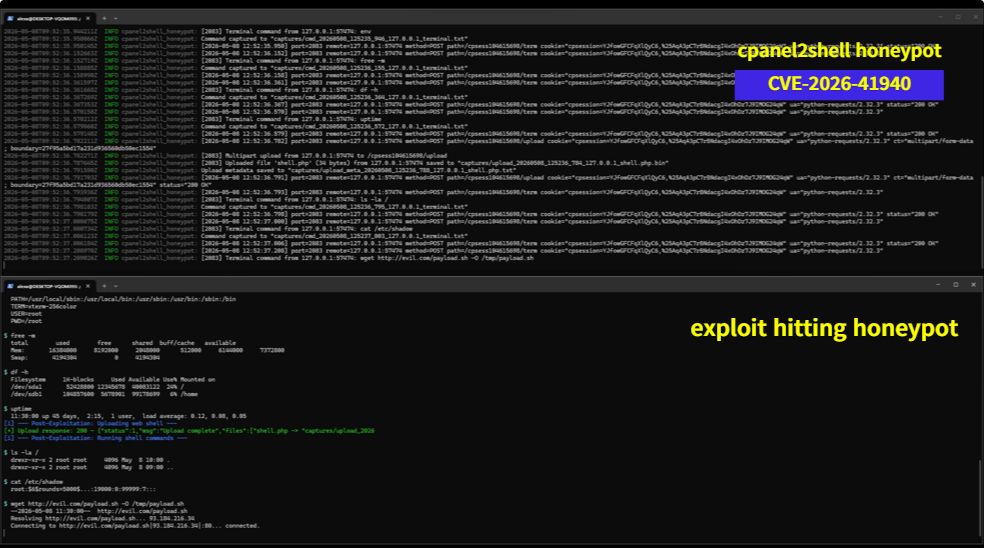
Un honeypot en Rust qui simule une instance cPanel/WHM vulnérable pour CVE-2026-41940

Bibliothèque de scan SSL/TLS rapide et puissante.

enum4Linux est une alternative Linux à enum.exe pour l'énumération de données depuis des hôtes Windows et Samba.

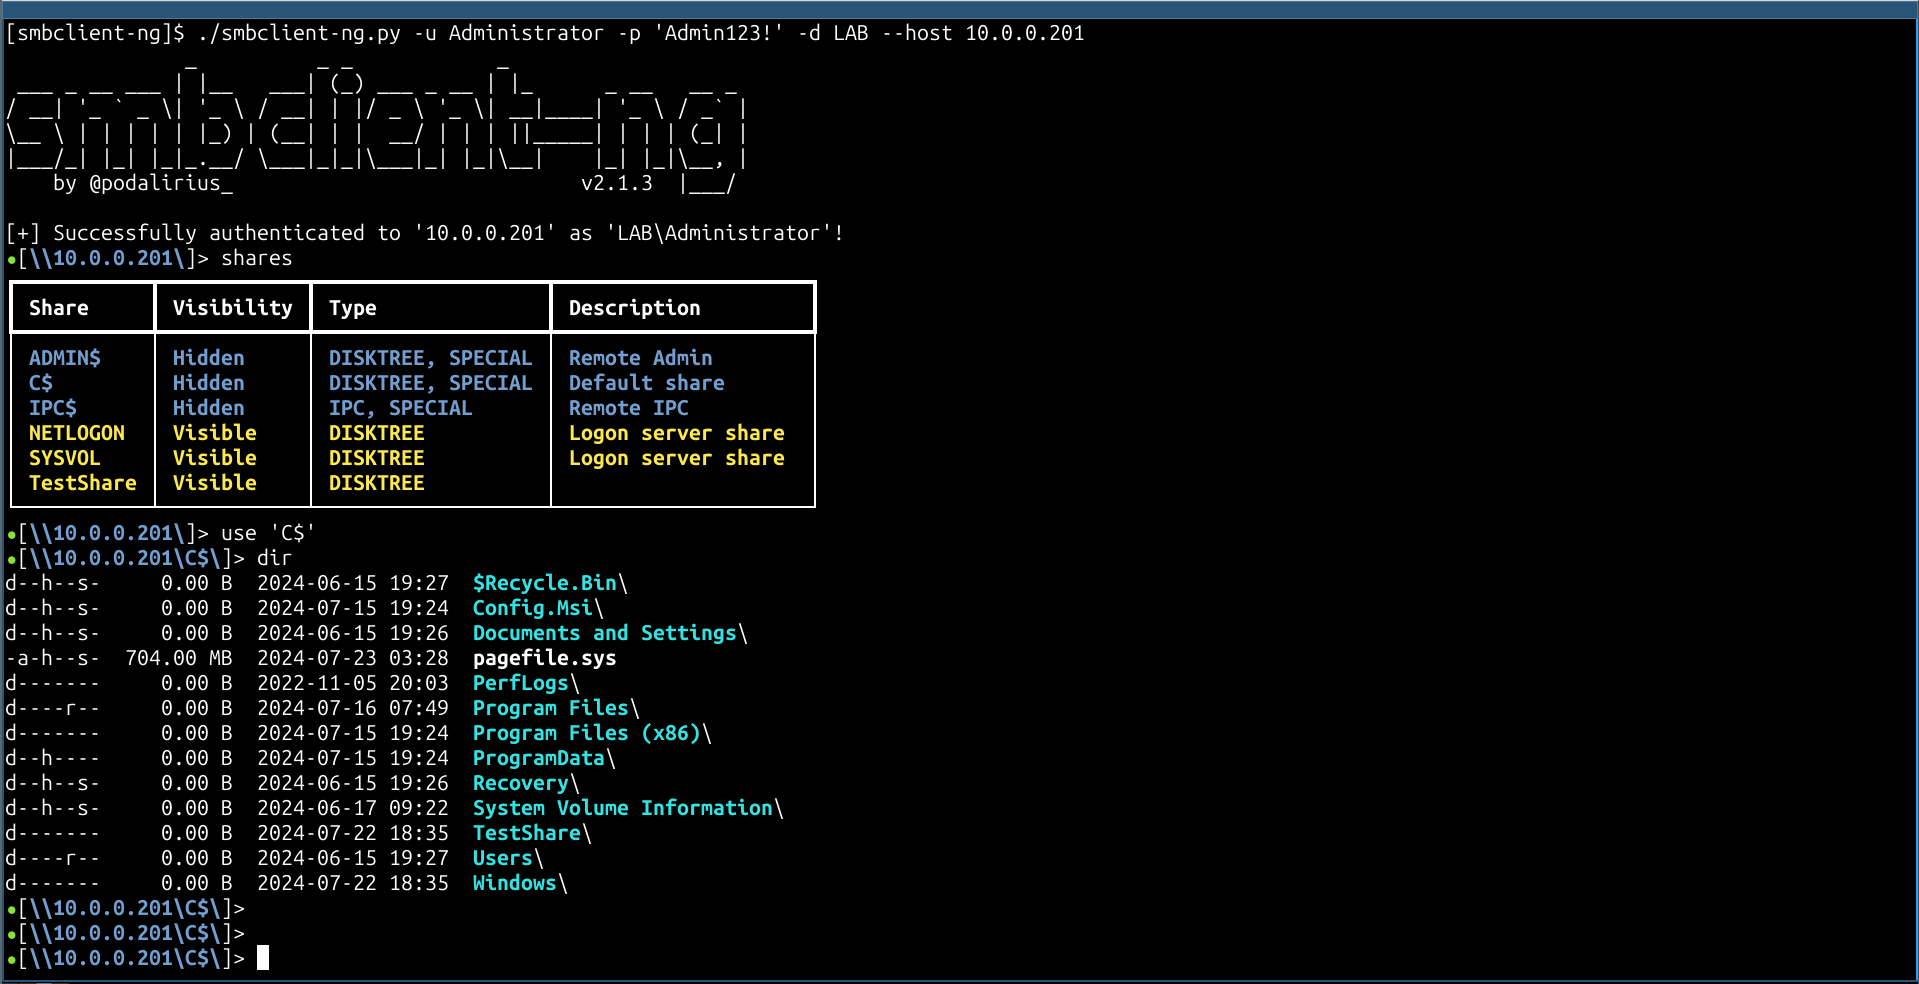
smbclient-ng, un moyen rapide et convivial d'interagir avec les partages SMB.

Le développement actuel de SSLyze se poursuit désormais sur un dépôt séparé

Un générateur de trafic HTTP/S « organique » rapide et sale.

OWASP Honeypot, cadre automatisé de leurre.

Lets Map Your Network vous permet de visualiser votre réseau physique sous forme de graphe avec zéro erreur manuelle

Python telnet honeypot pour capturer des binaires de botnet

Un standard ouvert pour le hachage des flux réseau en identifiants, alias "Community IDs".

Un « plugin » pour Android Java permettant d'interroger l'utilisateur au sujet des certificats SSL.

3 outils qui fonctionnent ensemble pour simplifier la reconnaissance des partages de fichiers Windows

eBPF - outillage Berkeley Packet Filter étendu

War Child suite de test de déni de service

KrbRoastParser est un outil pour analyser des paquets Kerberos à partir de fichiers pcap afin d'extraire les hachages AS-REQ, AS-REP et TGS-REP.

Implémentation Open Source du Malleable C2 de Cobalt Strike