

wp2shell-checker
 0xjessie21/wp2shell-checker
RCE non authentifiée dans WordPress Core (CVE-2026-63030, CVE-2026-60137)
penetration-testing-frameworksvulnerability-scannersexploitation+2
0xjessie21/wp2shell-checkerRCE non authentifiée dans WordPress Core (CVE-2026-63030, CVE-2026-60137)
 emomeni/simple-ansible-for-cve-2023-20198
Playbook Ansible pour détecter et désactiver les serveurs HTTP/HTTPS sur les appareils Cisco IOS XE, atténuant la vulnérabilité CVE-2023-20198 avec…

 purpleteam-labs/purpleteam-tls-checker
Composant de vérification TLS de purpleteam
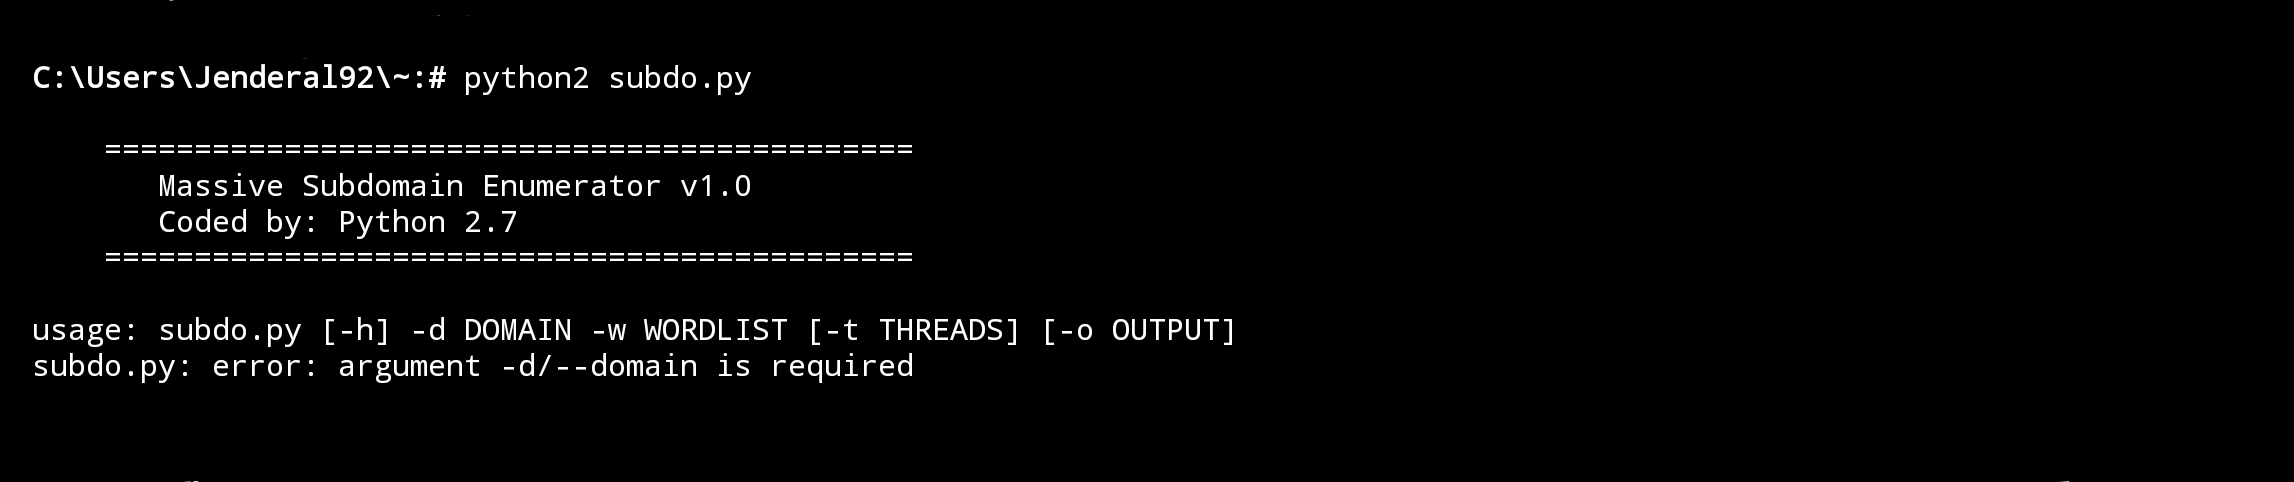 jenderal92/massive-subdomain-enumerator
Cet outil utilise une combinaison de listes de mots basées sur des dictionnaires (force brute) et de vérifications de résolution DNS pour vérifier…
 d0n601/wp-mhn
Intègre votre serveur Modern Honeypot Network et votre blog WordPress via l'API REST de MHN et les shortcodes de WP.
 dlee35/curveball_lua
Dépôt contenant des scripts lua et des fichiers PCAP pour détecter les tentatives d'exploitation de CVE-2020-0601 via le trafic réseau.
 taisa456/network-security-snort
Laboratoire Snort 3 IDS → IPS sur Kali. Règles de détection personnalisées + application iptables contre la reconnaissance ICMP, les scans SYN Nmap,…
 ziad-hsn/cpra
CPRA est un système de surveillance d'infrastructure haute performance conçu pour les équipes de plateforme gérant des architectures de microservices…
 ilk-toolkit/ilk-toolkit
Un ToolKit qui installe et configure automatiquement tous les outils nécessaires pour transformer votre distribution Linux quotidienne en une machine…
 doriguzzi/lucx_network_traffic_parser
Un framework pour l'analyse du trafic réseau et l'extraction de caractéristiques.
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
JetBrains TeamCity On-Premises CVE-2026-63077 Guide d'urgence de durcissement et d'application des correctifs
 haad/proxychains
proxychains - un outil qui force toute connexion TCP établie par une application donnée à transiter par un proxy tel que TOR ou tout autre proxy…
 iamstoxe/wirehole
WireHole est une combinaison de WireGuard, Pi-hole et Unbound dans un projet docker-compose, visant à permettre aux utilisateurs de créer rapidement…

 nccgroup/fuzzowski
le fuzzer de protocole réseau que nous voudrons utiliser.
 stamusnetworks/scirius
Interface Web pour la gestion des règles Suricata, la chasse aux menaces et l'optimisation des règles avec agrégation multi-source, transformation et…
 torque59/nosql-exploitation-framework
Un framework Python pour le scan et l'exploitation NoSQL
 vignesh07/babyshark
TUI PCAP axé sur les flux (fichiers de cas, UX magnifique). Do do do do.