CovenantDecryptor
Déchiffre les communications Covenant C2 en extrayant les clés privées RSA des minidumps, en récupérant les clés de session AES et en convertissant…

Déchiffre les communications Covenant C2 en extrayant les clés privées RSA des minidumps, en récupérant les clés de session AES et en convertissant…


Serveur compagnon de forensique DFIR + extension de capture

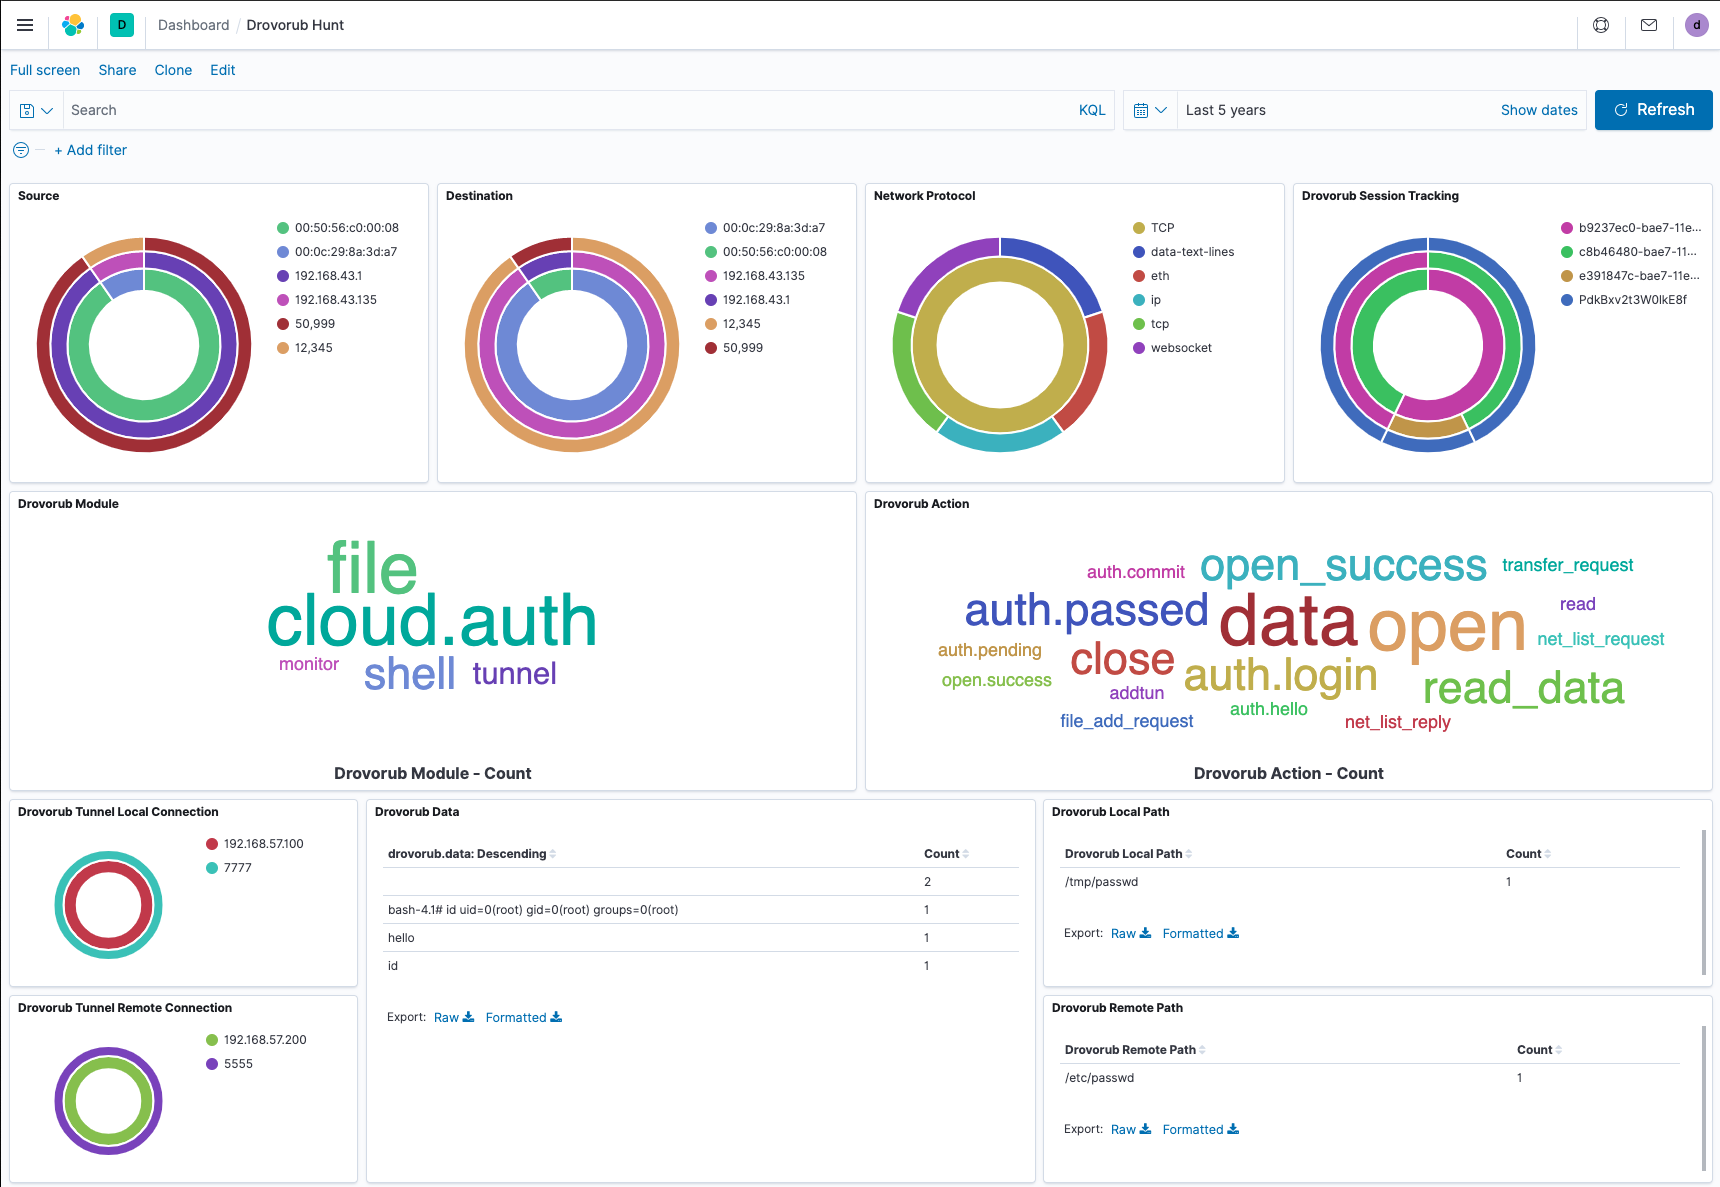
Un outil pour faciliter la chasse réseau des serveurs C2 du malware Drovorub du GRU.

ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…

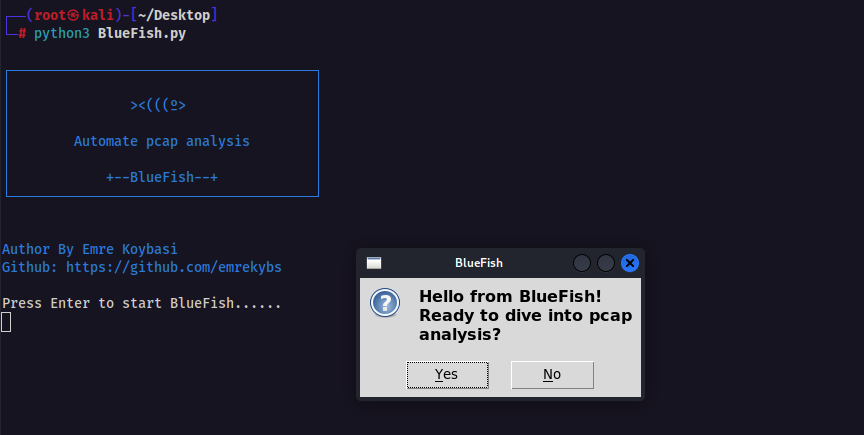
Outil d'automatisation conçu pour simplifier l'analyse des fichiers PCAP (capture de paquets).

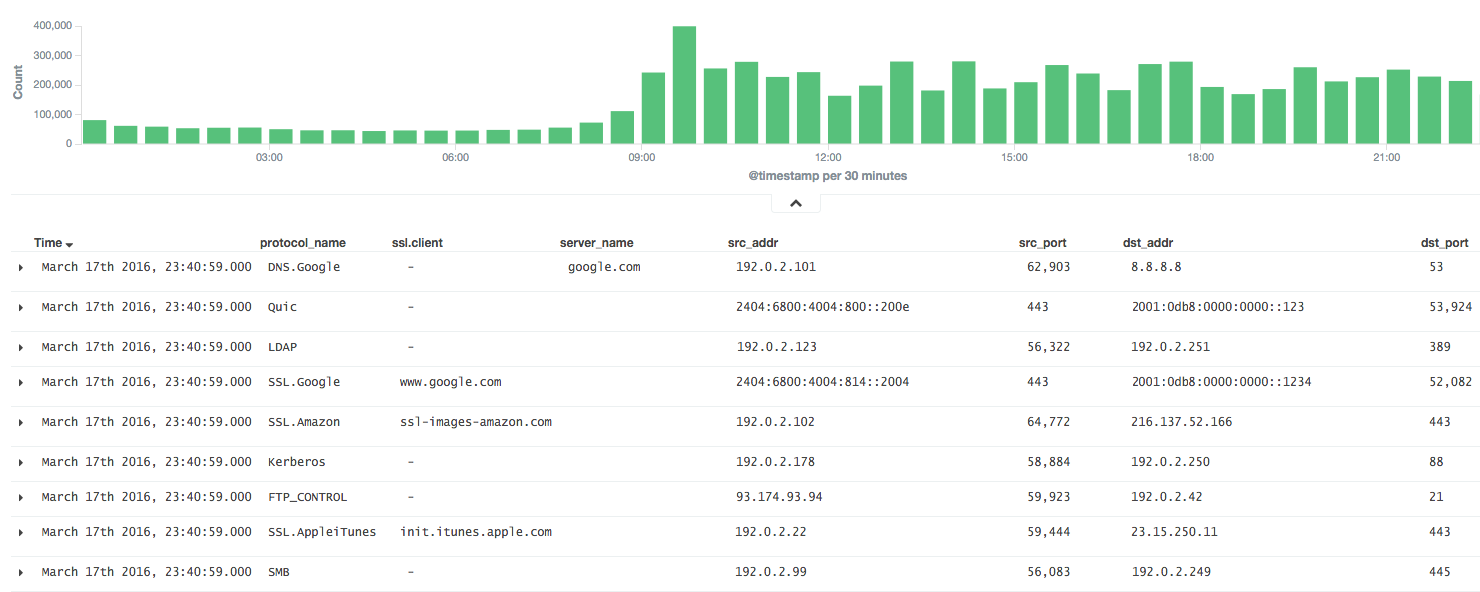
Un moniteur réseau basé sur les flux avec inspection approfondie des paquets.

Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…

Un assistant d'analyse de captures pcap

Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.

Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…

Un analyseur de protocole IPSec pour Zeek basé sur Spicy.

Un analyseur de protocole Wireguard pour Zeek basé sur Spicy.

Analyseur Bro qui détecte le protocole QUIC de Google

Un analyseur de paquets OSPF pour Zeek basé sur Spicy.

Un analyseur de protocole STUN pour Zeek basé sur Spicy.

Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…

Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…