
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
133 résultats
termshark preview

termshark

GitHubgcla/termshark

Une interface utilisateur en terminal pour tshark, inspirée de Wireshark
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
10.0kil y a 3 ans
gopacket preview

gopacket

GitHubgoogle/gopacket

Fournit des capacités de traitement de paquets pour Go.
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
6.8kil y a 1 an
Malcolm preview

Malcolm

GitHubcisagov/malcolm

Suite conteneurisée d'analyse du trafic réseau ingérant les PCAP, les journaux Zeek et les alertes Suricata pour la normalisation, l'enrichissement…

packet-sniffing-analysisids-ips-evasionnetwork-forensics+9
2.5kil y a 5 jours
Blue-Team-Notes preview

Blue-Team-Notes

GitHubpurp1ew0lf/blue-team-notes

You didn't think I'd go and leave the blue team out, right?

memory-forensicsnetwork-forensicsmalware-analysis+5
1.8kil y a 11 jours
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell est un framework d'analyse forensique réseau.

packet-sniffing-analysisnetwork-forensicsforensics+3
5.5kil y a 2 ans
Wireshark preview

Wireshark

GitLabwireshark/wireshark

Dépôt officiel du code de Wireshark. Vous pouvez continuer à recevoir les versions en faisant un don sur https://wiresharkfoundation.org/donate/.
packet-sniffing-analysisnetwork-mappingnetwork-forensics+3
1.6kil y a 21h 43m
Digital-Forensics-Guide preview

Digital-Forensics-Guide

GitHubmikeroyal/digital-forensics-guide

Guide de la criminalistique numérique. Apprenez tout sur la criminalistique numérique, la criminalistique informatique, la criminalistique des…

memory-forensicsnetwork-forensicsforensics+7
3.1kil y a 2 ans
Loki preview

Loki

GitHubneo23x0/loki

Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…

disk-forensicsioc-managementvulnerability-scanners+11
3.8kil y a 8 mois
ja4 preview

ja4

GitHubfoxio-llc/ja4

JA4+ est une suite de normes de fingerprinting réseau
packet-sniffing-analysisencryption-decryption-toolsiot-security+9
2.0kil y a 12 jours
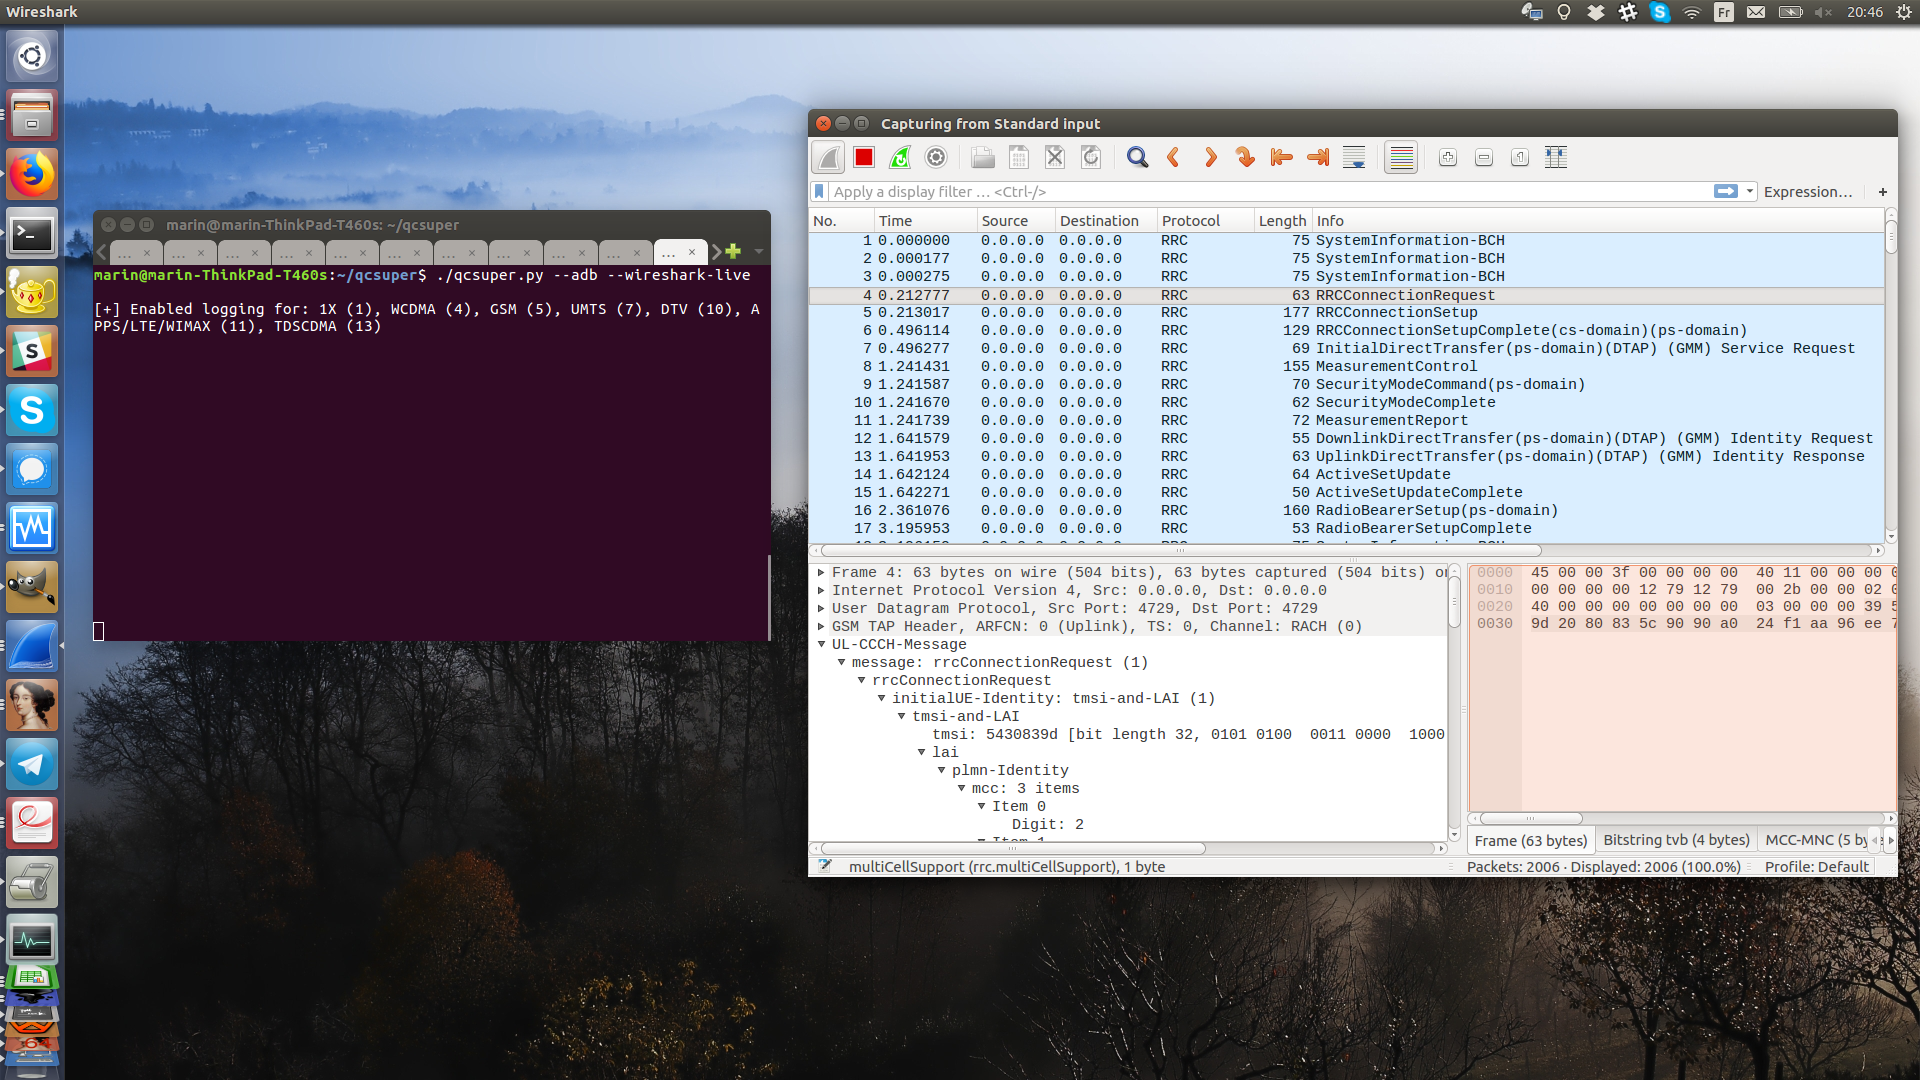
QCSuper preview

QCSuper

GitHubp1sec/qcsuper

QCSuper est un outil permettant de communiquer avec les téléphones et modems basés sur Qualcomm, permettant de capturer les trames radio brutes…
embedded-systems-securitypacket-sniffing-analysismemory-forensics+4
1.6kil y a 9 jours
cyberchef-recipes preview

cyberchef-recipes

GitHubmattnotmax/cyberchef-recipes

Une liste de recettes cyber-chef et de liens sélectionnés
disk-forensicsencryption-decryption-toolsnetwork-forensics+8
2.2kil y a 2 ans
BruteShark preview

BruteShark

GitHubodedshimon/bruteshark

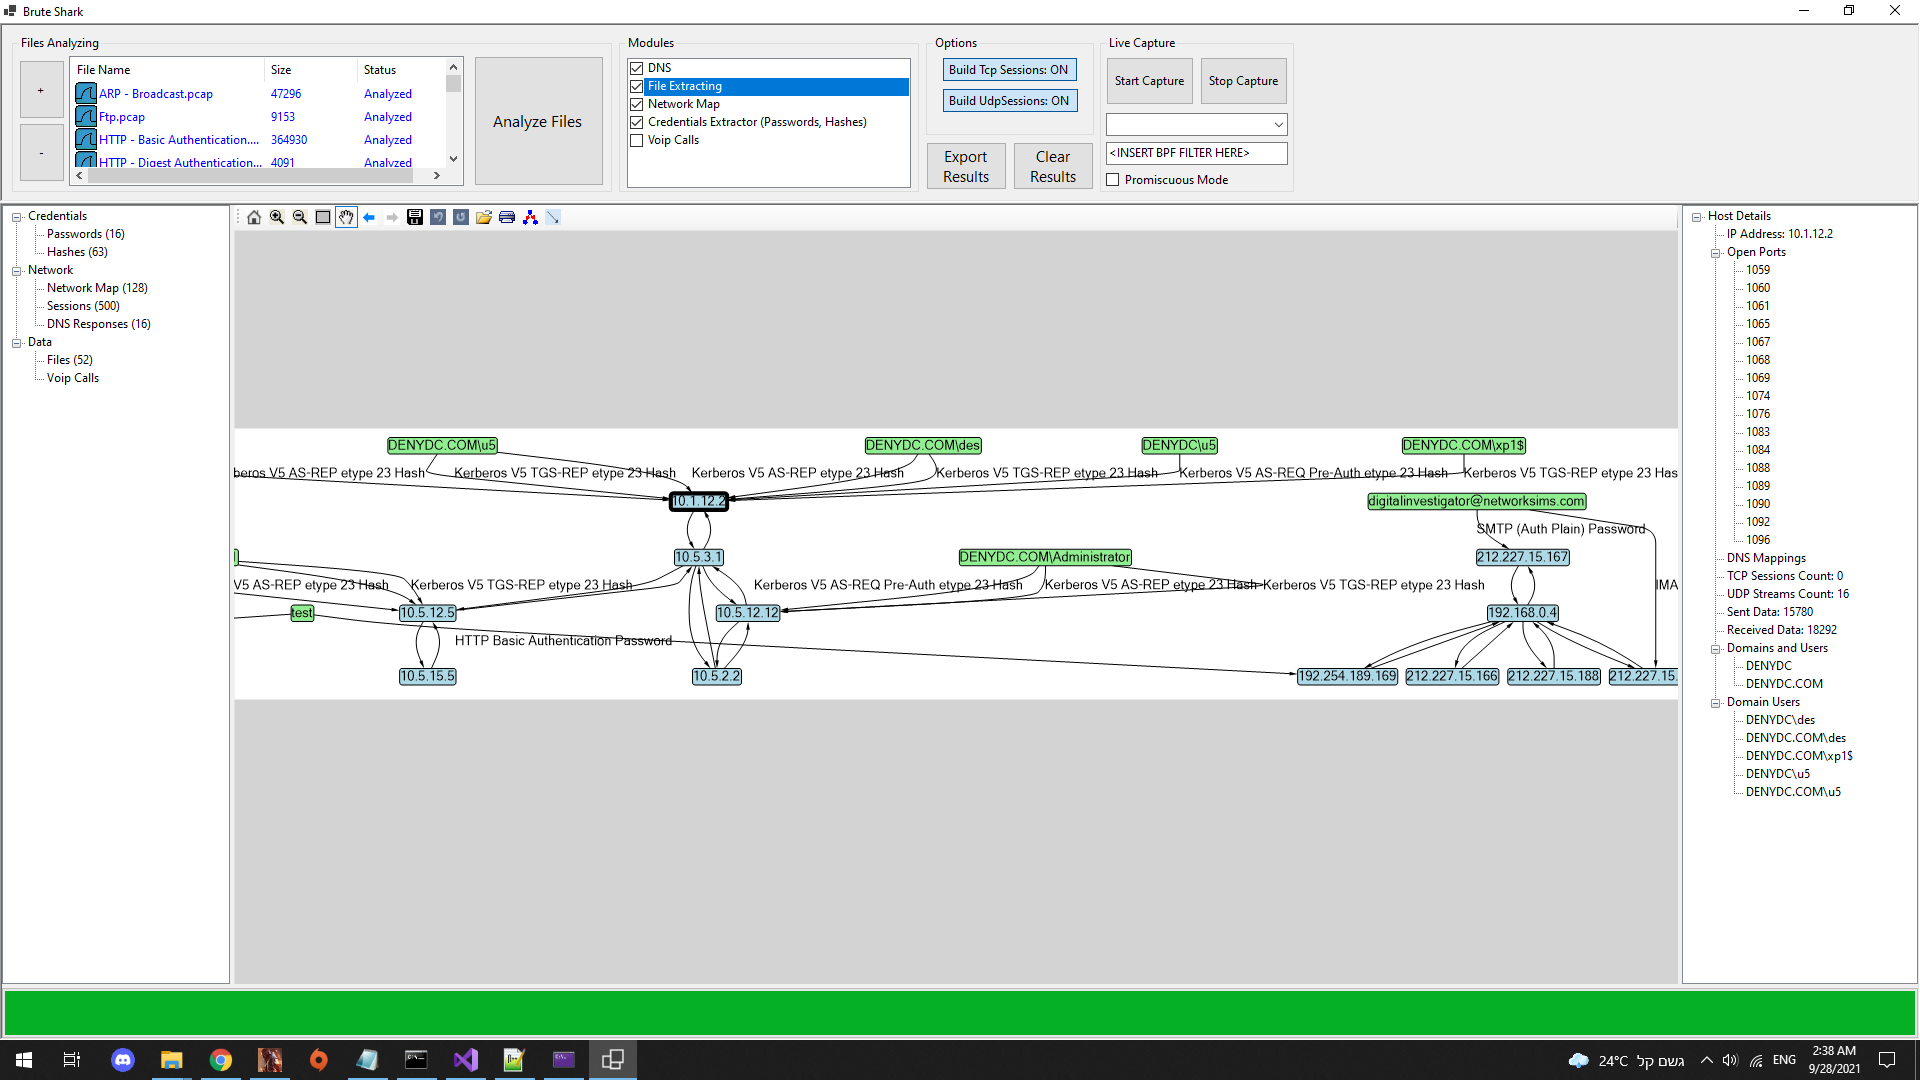
Outil d'analyse réseau
packet-sniffing-analysispassword-crackingnetwork-mapping+4
3.4kil y a 4 ans
pyshark preview

pyshark

GitHubkiminewt/pyshark

Wrapper Python pour tshark, permettant l'analyse de paquets en Python à l'aide des dissecteurs de Wireshark.

packet-sniffing-analysiswi-fi-auditingencryption-decryption-tools+5
2.5kil y a 6 mois
malware-samples preview

malware-samples

GitHubjstrosch/malware-samples

Échantillons de logiciels malveillants, exercices d’analyse et autres ressources intéressantes.

network-forensicsmalware-analysisbinary-analysis+3
1.7kil y a 2 ans
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

This is the development tree. Production downloads are at:

disk-forensicsosintmemory-forensics+9
1.4kil y a 1 mois
PcapXray preview

PcapXray

GitHubsrixivas/pcapxray

❄️ PcapXray - Un outil de forensic réseau - Pour visualiser une capture de paquets hors ligne sous forme de diagramme réseau incluant…

osintpacket-sniffing-analysisnetwork-mapping+7
1.9kil y a 5 mois
pyrdp preview

pyrdp

GitHubgosecure/pyrdp

RDP monster-in-the-middle (mitm) et bibliothèque pour Python avec la possibilité de surveiller les connexions en direct ou a posteriori
exploitationnetwork-forensicsinformation-gathering+9
1.8kil y a 4 mois
passivedns preview

passivedns

GitHubgamelinux/passivedns

Un renifleur réseau qui enregistre toutes les réponses des serveurs DNS pour une utilisation dans une configuration DNS passive.

network-forensicsforensicsinformation-gathering+3
1.7kil y a 2 ans
Précédent123…8Suivant
