

scapy
 secdev/scapy
Bibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…
general-purpose-utilitiespacket-sniffing-analysiswi-fi-auditing+23
12.5k
secdev/scapyBibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…
 zeek/zeek
Zeek est un puissant framework d'analyse réseau qui est très différent du système IDS typique que vous connaissez peut-être.
 wireshark/wireshark
Capturez et analysez le trafic réseau avec une inspection approfondie des paquets, le décodage de protocoles parmi des centaines de protocoles, et la…
 stamparm/maltrail
Système de détection de trafic malveillant en temps réel utilisant des listes noires publiques, des traces statiques de logiciels malveillants et une…
 oisf/suricata
Moteur open-source IDS/IPS/NSM réseau pour l'inspection du trafic en temps réel, la détection et la prévention d'intrusions, l'analyse des protocoles…
 arkime/arkime
Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.
 ntop/ntopng
Surveillance du trafic réseau basée sur le web pour la cybersécurité
 kevoreilly/capev2
Extraction de configuration et de payload de malware
 google/grr
Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…
 frankwxu/digital-forensics-lab
Laboratoires pratiques gratuits de criminalistique numérique pour étudiants et professeurs
 security-onion-solutions/securityonion
Plateforme open-source de surveillance de sécurité pour la chasse aux menaces, la détection d'intrusion, la gestion des journaux, la réponse aux…
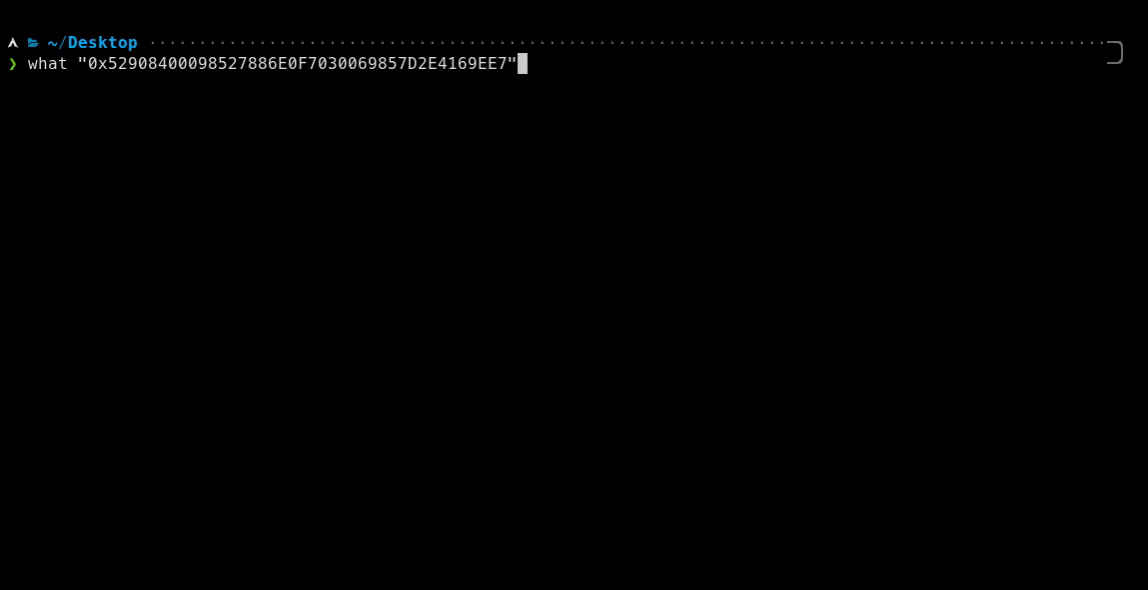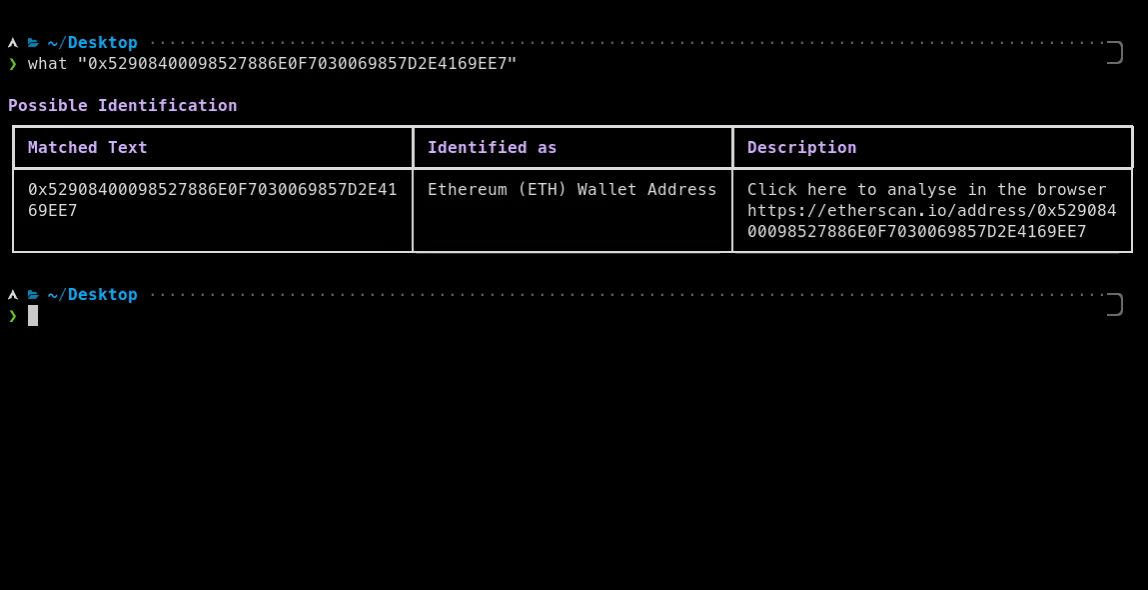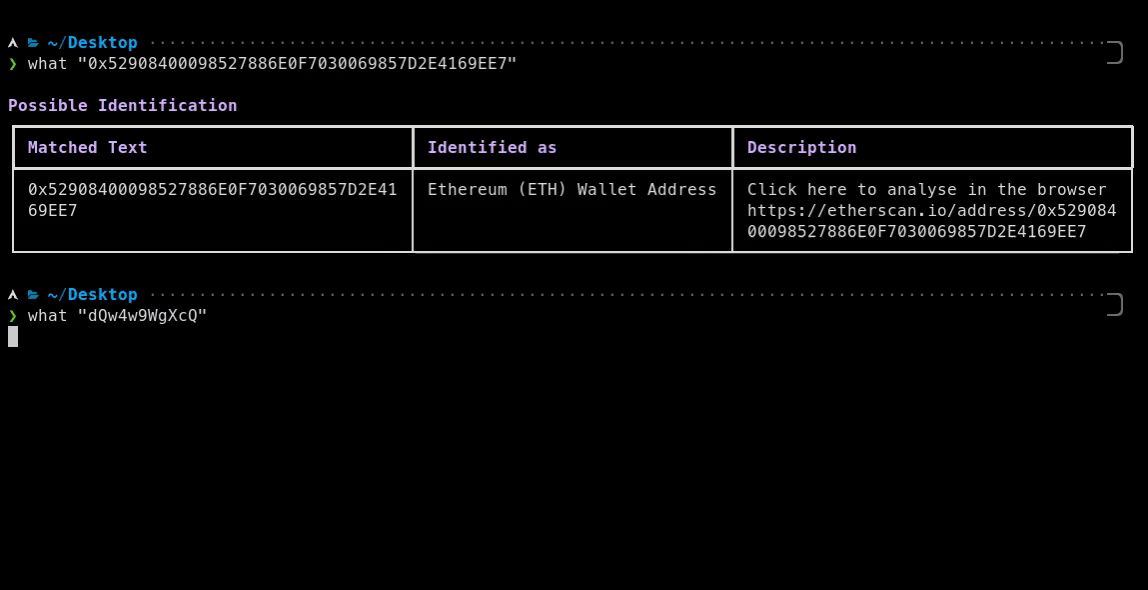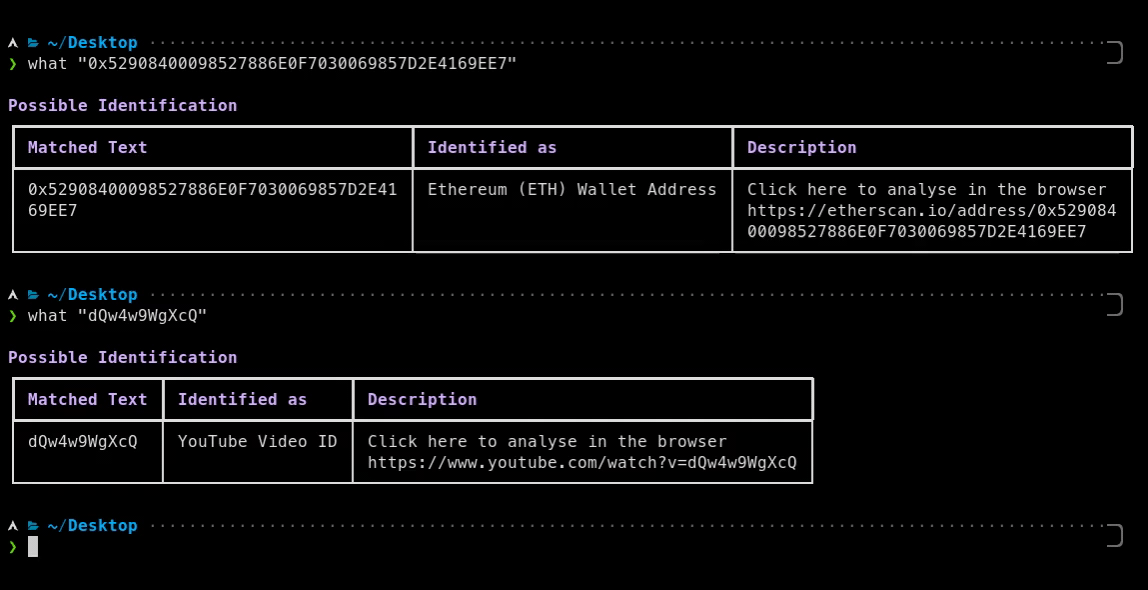 bee-san/pywhat
🐸 Identifiez n'importe quoi. pyWhat vous permet facilement d'identifier des e-mails, des adresses IP, et plus encore. Fournissez-lui un fichier…
 velocidex/velociraptor
Creuser plus profond....
 google/timesketch
Plateforme collaborative d'analyse de timelines forensiques pour l'ingestion, la recherche et l'annotation de journaux d'événements, afin d'appuyer…
 the-tcpdump-group/tcpdump
le dissecteur réseau TCPdump
 sepinf-inc/iped
IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
 seladb/pcapplusplus
Bibliothèque C++ multiplateforme pour la capture, l'analyse, la création et l'analyse de paquets réseau haute performance. Prend en charge libpcap,…
 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.