

bulk_extractor
 simsong/bulk_extractor
This is the development tree. Production downloads are at:
disk-forensicsosintmemory-forensics+9
simsong/bulk_extractorThis is the development tree. Production downloads are at:
 securityronin/memory-forensic
Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…
 cristianzsh/forensictools
Collection d'outils forensiques
 pugazhendii22/keepass-exfil-forensics
Writeup de forensique réseau + outillage pour un challenge DFIR TryHackMe : inverse une chaîne d'exfiltration hex→Base64→XOR à partir du trafic PCAP,…
 spectralzero/netscope
Plateforme d'investigation et de réponse réseau hors-ligne pour Windows. Transforme une pcap ou une capture en direct en un verdict forensique…
 0x0allenace/windows-malware-behavioral-analysis
Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…
 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 jhatchi/nexacorp-dfir-inc-2026-001
Enquête DFIR + 7 règles Suricata sur une intrusion simulée chez NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Engagement solo de 4 jours…
 stevehenderson/lab_xz_backdoor
Quelques laboratoires examinant la vulnérabilité de porte dérobée xz (CVE-2024-3094)
 bert-janp/incident-response-powershell
Kit de réponse aux incidents basé sur PowerShell qui collecte plus de 25 artefacts médico-légaux (processus, connexions réseau, registre, historique…
 tsale/awesome-dfir-skills
Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) et bibliothèque pour Python avec la possibilité de surveiller les connexions en direct ou a posteriori
 srixivas/pcapxray
❄️ PcapXray - Un outil de forensic réseau - Pour visualiser une capture de paquets hors ligne sous forme de diagramme réseau incluant…
 formerlab/shadow-fleet-tracker-light
Outil open source de suivi de la flotte fantôme de la mer Baltique. 1200+ navires, AIS en direct, alertes de proximité de câbles. Pas de cloud, pas…
 weirdmachine64/sharkmcp
Un serveur MCP couteau suisse pour analyser les fichiers PCAP
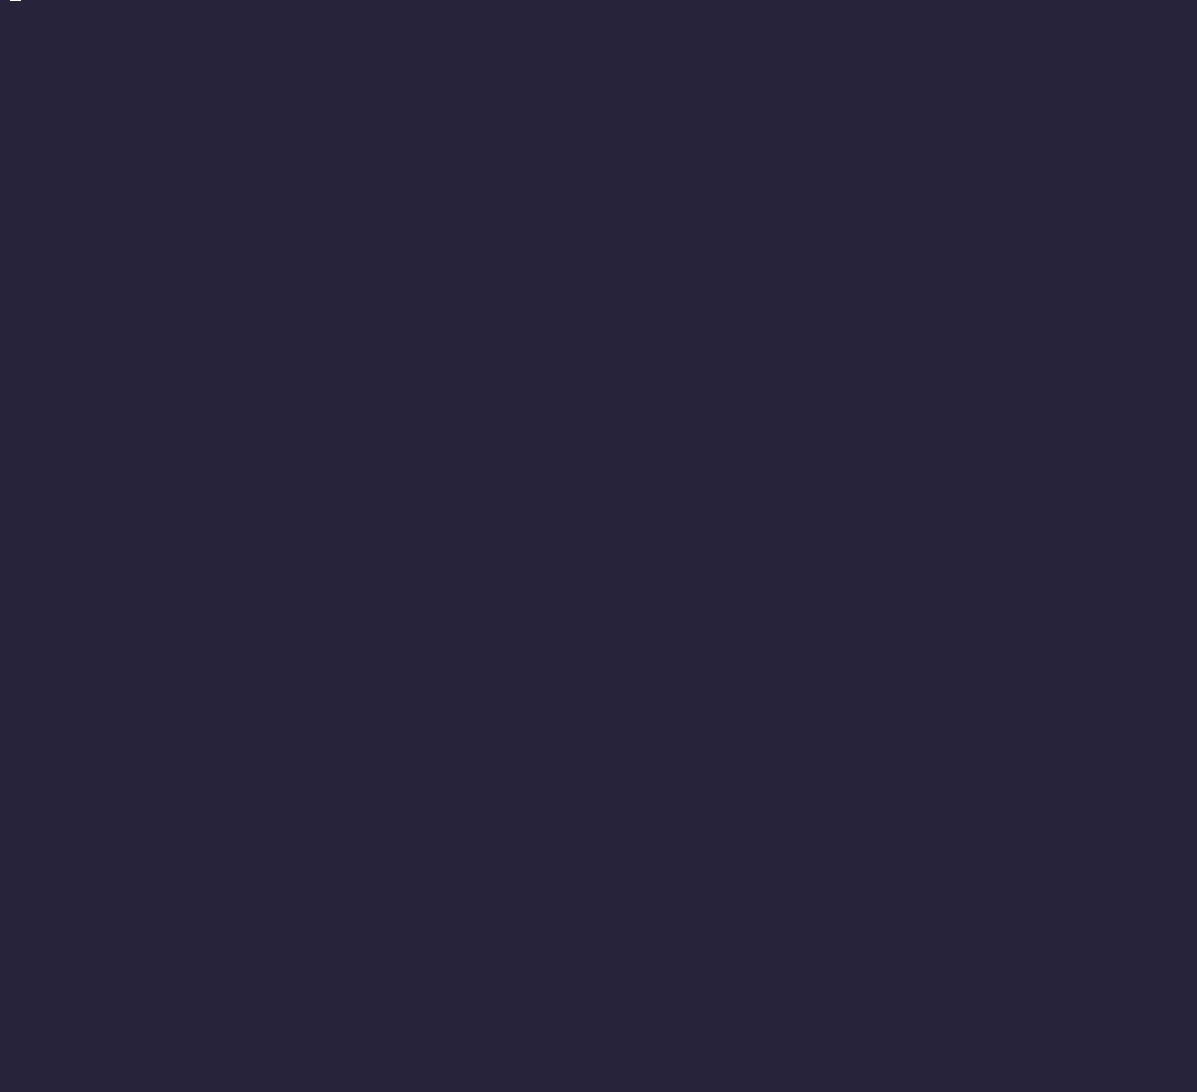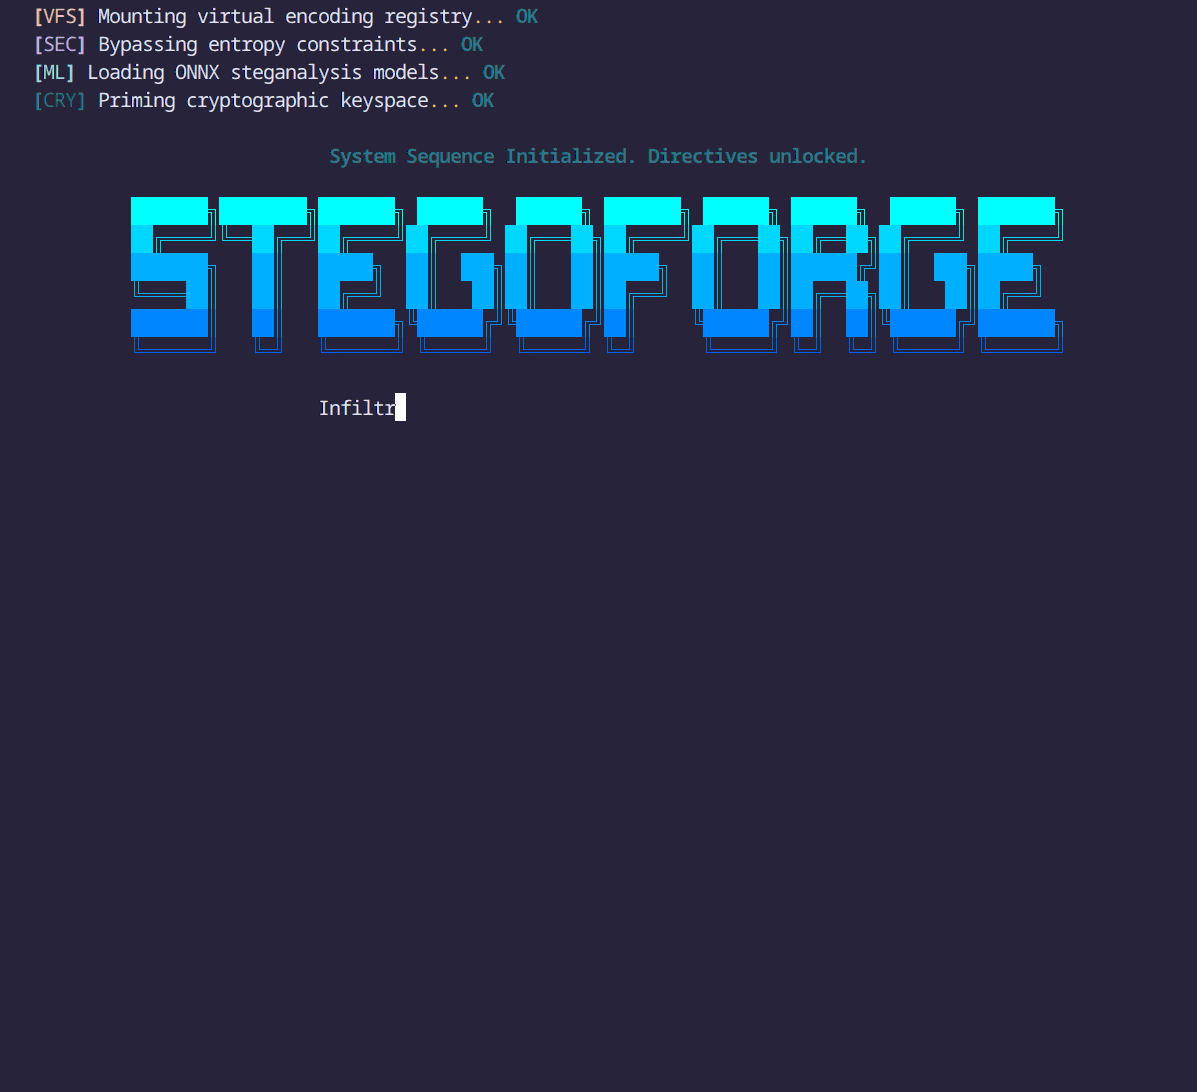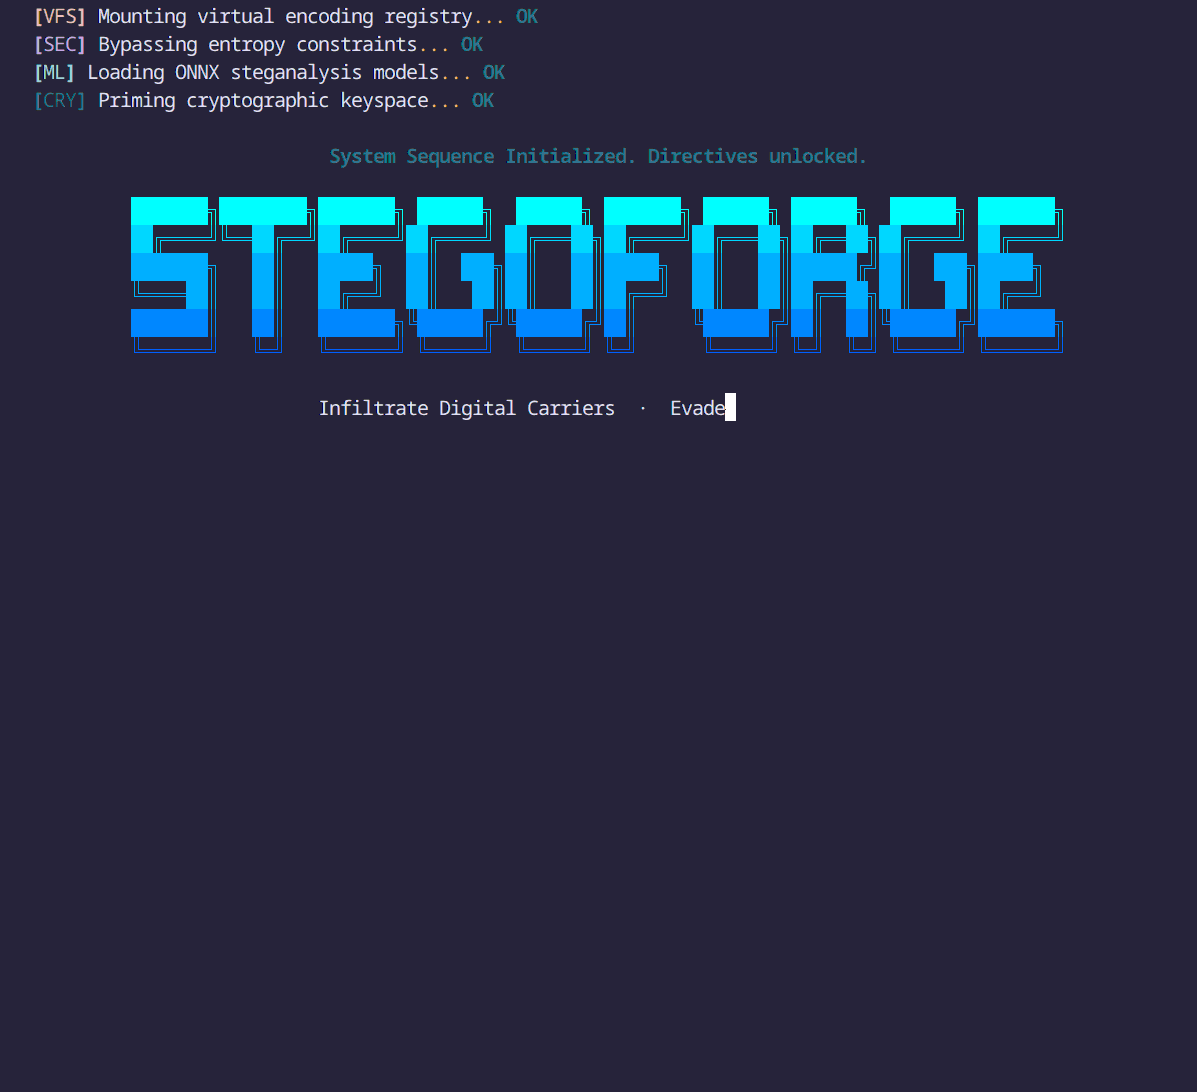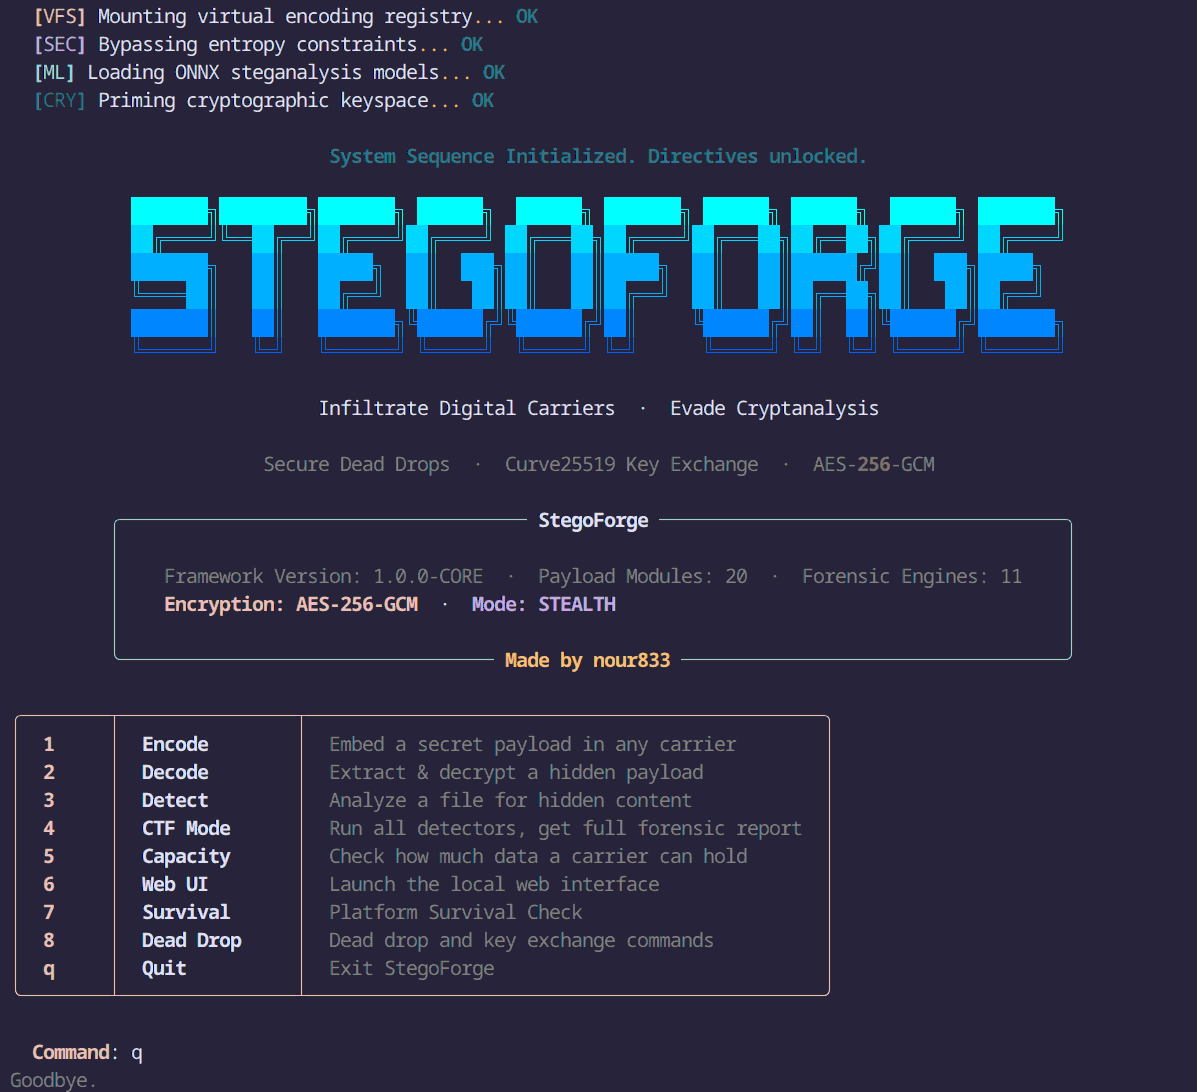 nour833/stegoforge
La boîte à outils ultime pour la stéganographie et l'investigation numérique. Cachez et extrayez des données dans des images, de l'audio, de la…