

termshark
 gcla/termshark
Une interface utilisateur en terminal pour tshark, inspirée de Wireshark
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
10.0kil y a 3 ans
gcla/termsharkUne interface utilisateur en terminal pour tshark, inspirée de Wireshark
 seladb/pcapplusplus
Bibliothèque C++ multiplateforme pour la capture, l'analyse, la création et l'analyse de paquets réseau haute performance. Prend en charge libpcap,…
 foxio-llc/ja4
JA4+ est une suite de normes de fingerprinting réseau
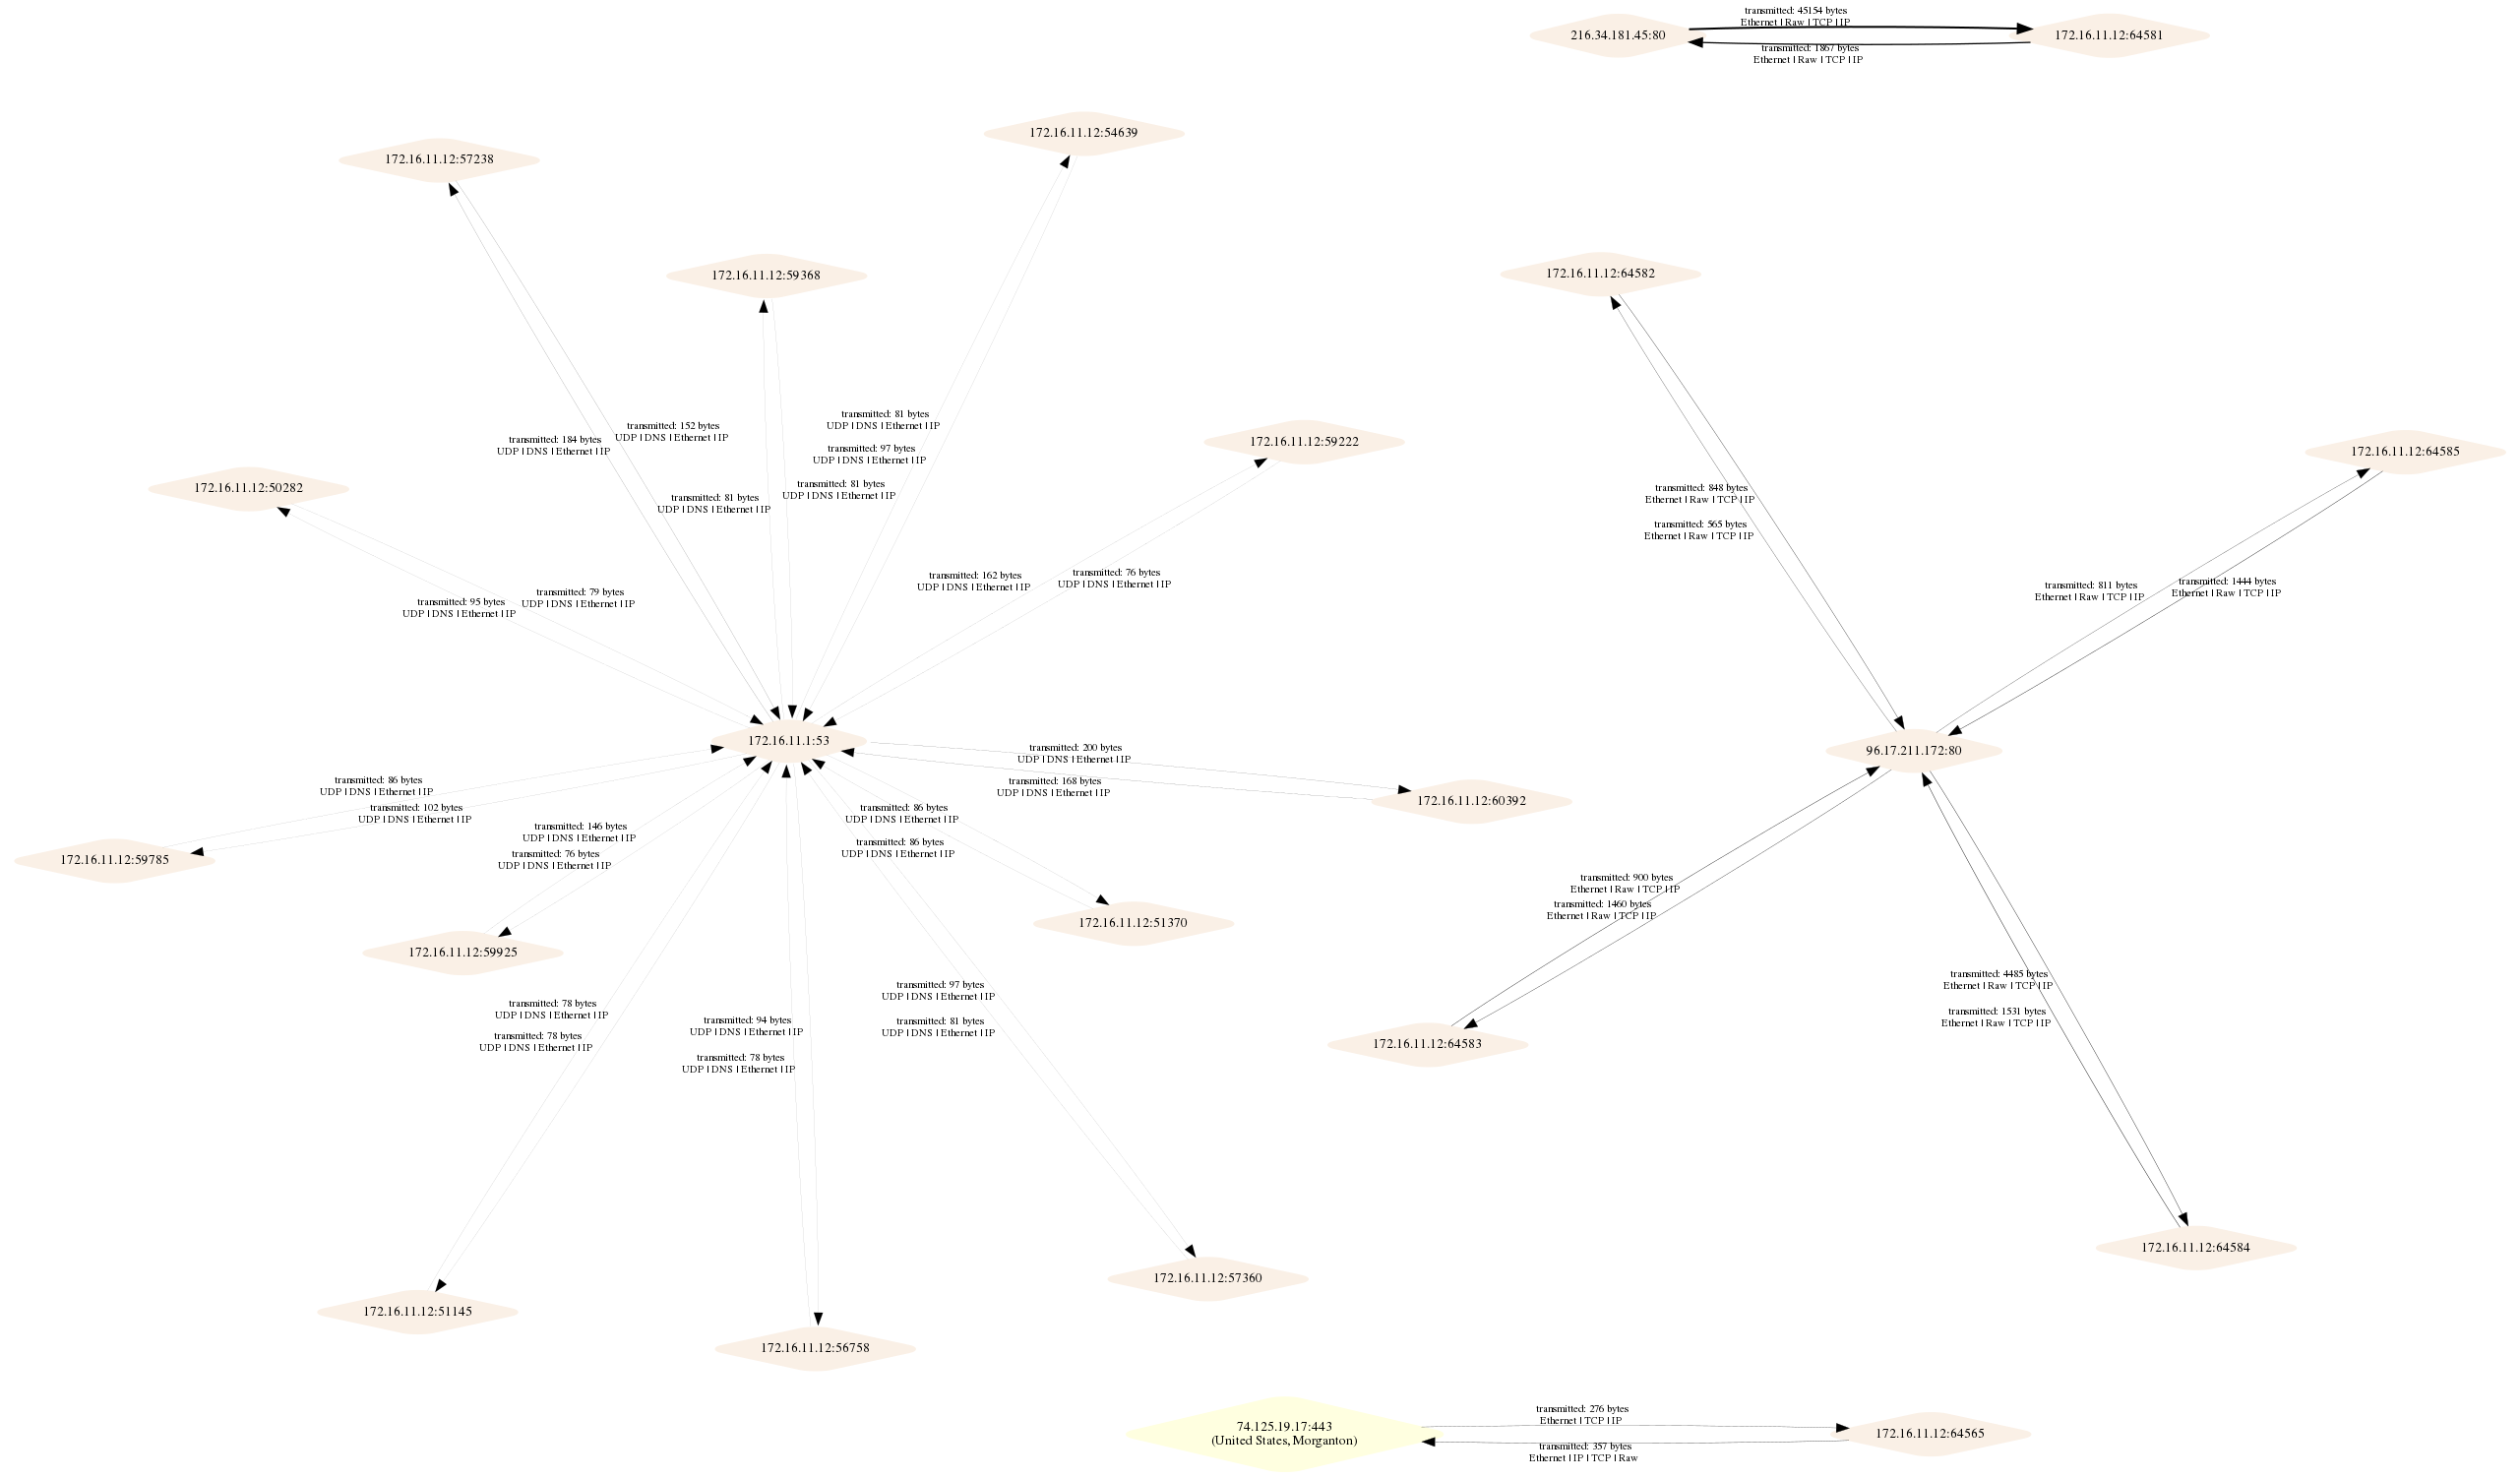 1ultimat3/pcapviz
Visualiser les topologies réseau et collecter des statistiques de graphe à partir de fichiers pcap
 mozillazg/ptcpdump
Analyseur de paquets basé sur eBPF qui capture le trafic réseau avec annotation automatique des métadonnées de processus, conteneur et pod…
 0x4d31/fatt
FATT /fingerprintAllTheThings - un script basé sur pyshark pour extraire les métadonnées réseau et les empreintes digitales à partir de fichiers pcap…
 cisco/joy
Un paquet pour capturer et analyser les données de flux réseau et les données intra-flux, pour la recherche réseau, la criminalistique et la…
 kavan00/android-projector-c2-malware
Analyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis
 simsong/bulk_extractor
This is the development tree. Production downloads are at:
 azr43lkn1ght/dfir-labs
Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
 frankwxu/digital-forensics-lab
Laboratoires pratiques gratuits de criminalistique numérique pour étudiants et professeurs
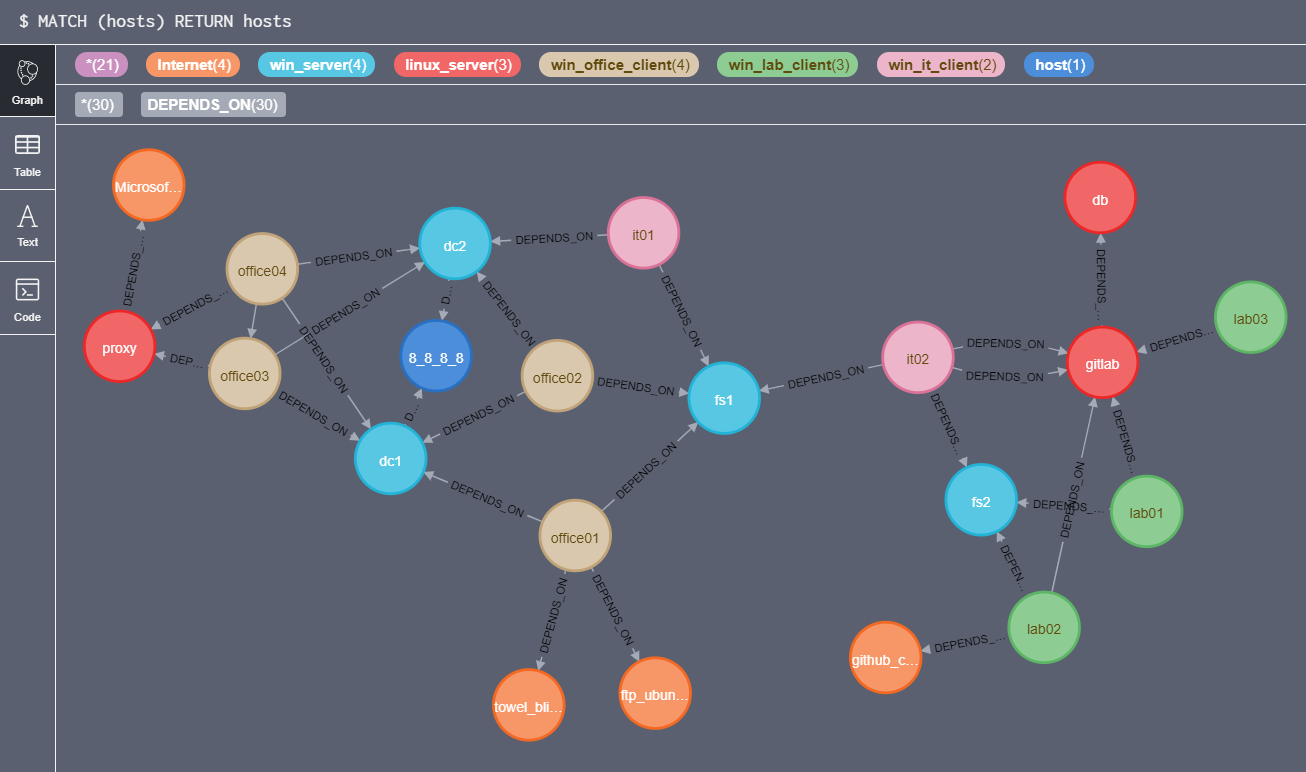 trinitor/netstat2neo4j
créer des instructions CREATE Cypher pour Neo4j à partir de fichiers netstat de plusieurs machines
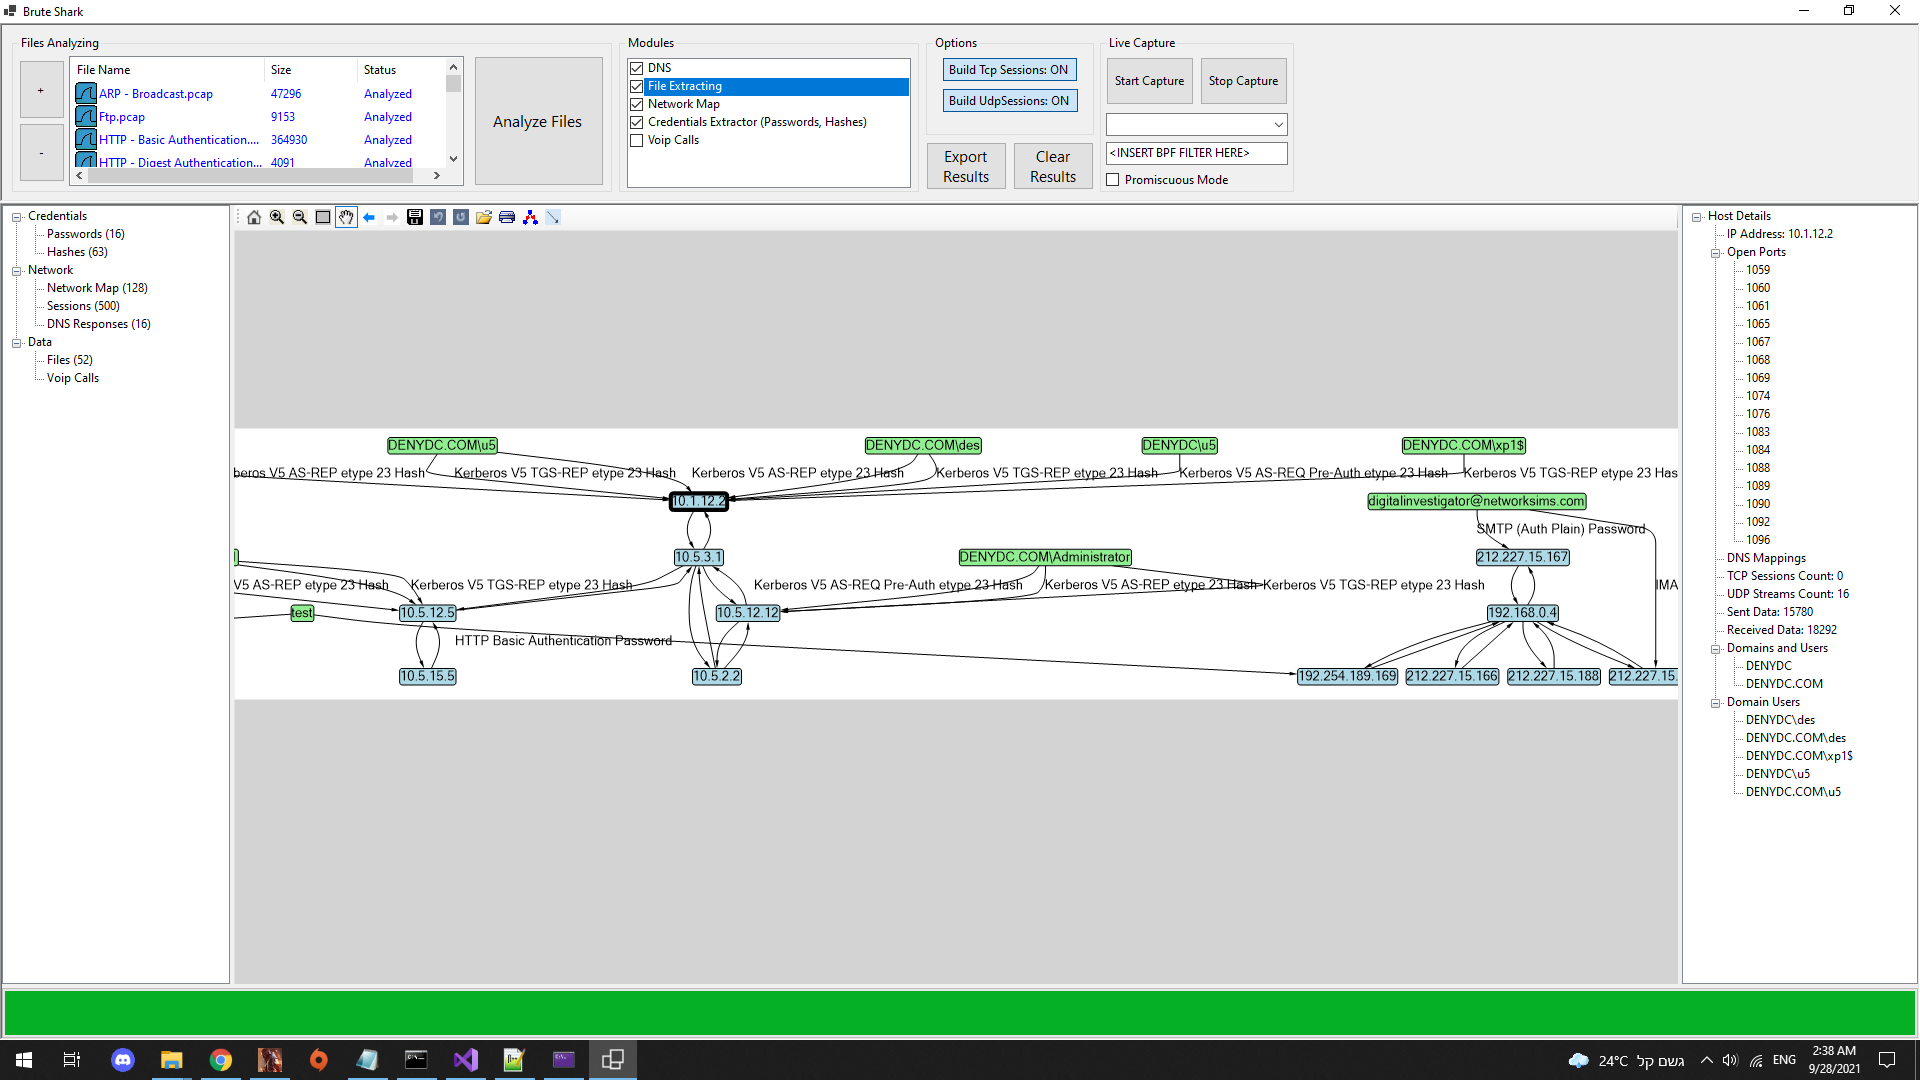 odedshimon/bruteshark
Outil d'analyse réseau
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…
 kevoreilly/capev2
Extraction de configuration et de payload de malware
 emrekybs/bryobio
Il a été développé pour accélérer les processus des analystes SOC pendant l'analyse.
 synacktiv/pcapan
Un assistant d'analyse de captures pcap
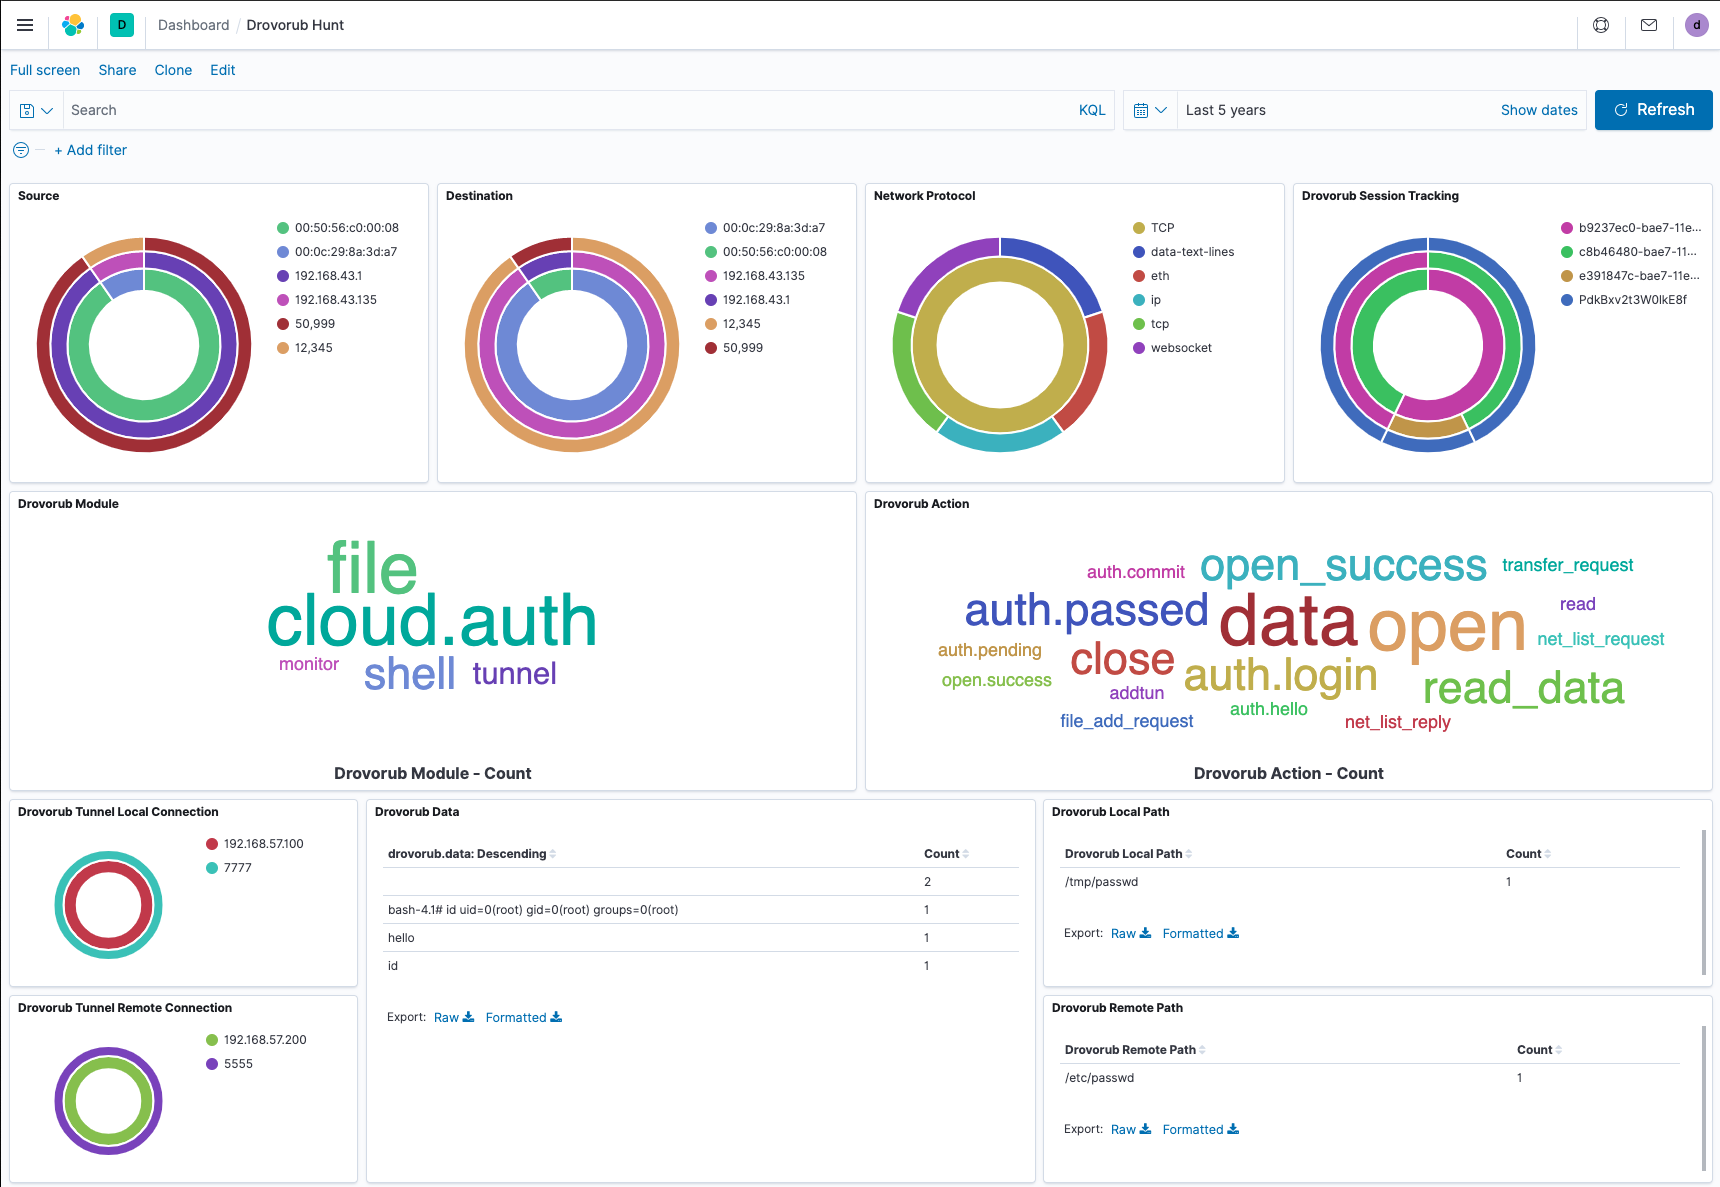 insane-forensics/drovorub-hunt
Un outil pour faciliter la chasse réseau des serveurs C2 du malware Drovorub du GRU.