

frinet
 synacktiv/frinet
Traceur basé sur Frida pour faciliter la rétro-ingénierie sur Android, iOS, Linux, Windows et la plupart des architectures associées.
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+3
624
synacktiv/frinetTraceur basé sur Frida pour faciliter la rétro-ingénierie sur Android, iOS, Linux, Windows et la plupart des architectures associées.
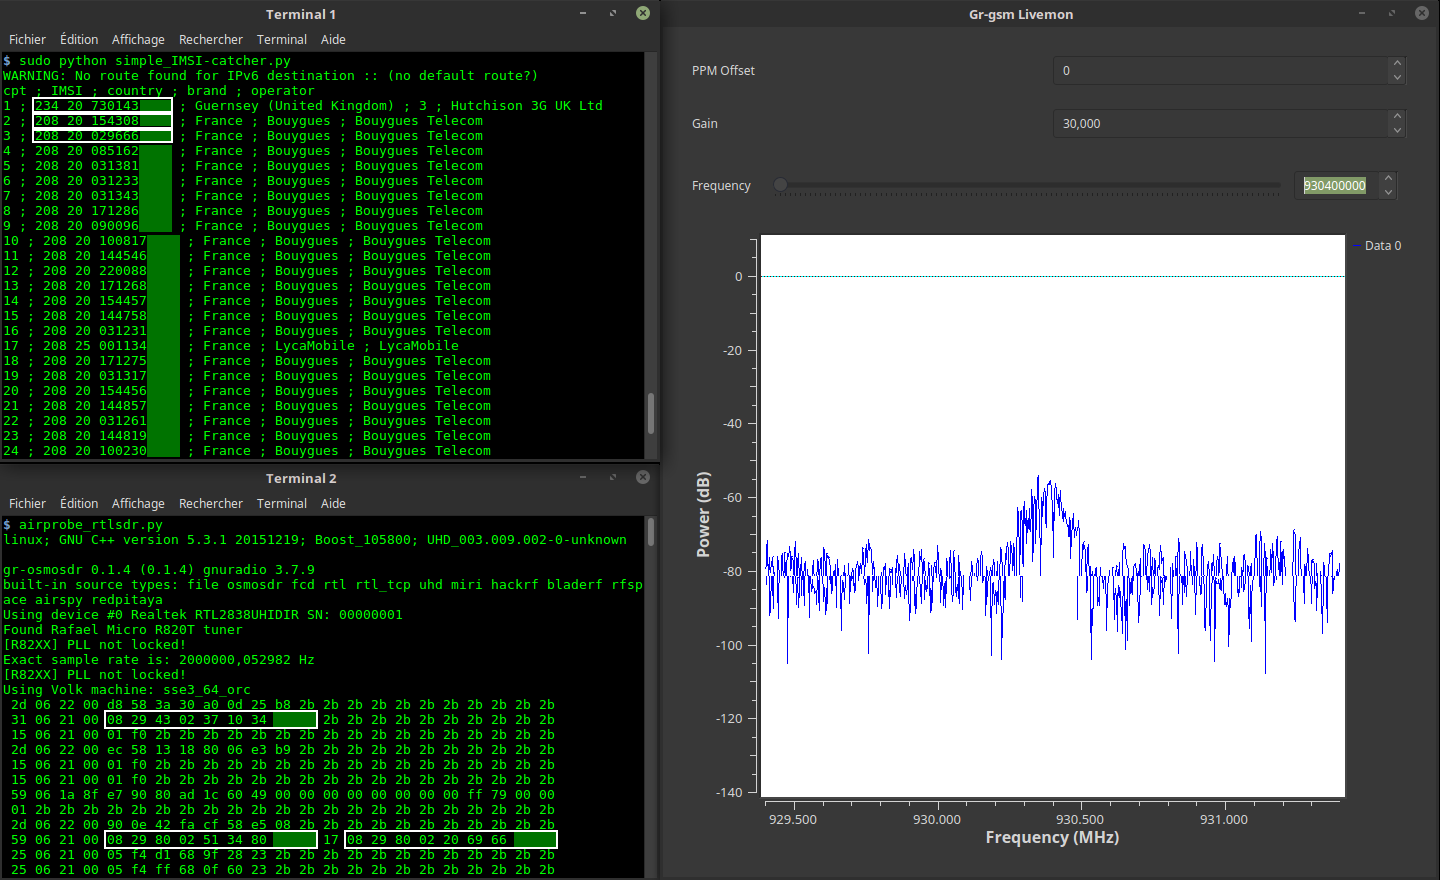 oros42/imsi-catcher
Ce programme vous montre les numéros IMSI des téléphones portables autour de vous.
 ralireza/android-security-teryaagh
Guides de sécurité Android, feuille de route, documentation, cours, articles techniques et teryaagh.
 nishantjoshi00/flipper-template
Modèle de développement Zig pour Flipper Zero avec pipeline de build automatisé, intégration SDK et cross-compilation pour ARM Cortex-M4. Prend en…
 fuzzlove/sparstanboogie
Chaîne d'exploitation utilisant la traversée de répertoire et la restauration iOS pour écraser des fichiers protégés.
 stolevchristian/sylvia
Explorateur d'appels système iOS pour IDA 9.X
 d78ui98/apkdeeplens
Aperçus complets de la sécurité Android.
 vichhka-git/magisk-renef
Module Magisk qui empaquette automatiquement renef_server (instrumentation dynamique pour Android)
 kpolley/redai
Découverte de vulnérabilités pilotée par IA et validation en direct
 v3ng4mxv1p3r/mobile-drop-device-soc-detection
Simulation de bout en bout de la détection d'un Android Drop Device (Casper) sans root utilisant Wazuh SIEM pour capturer les attaques de couche 7…
 a3-n/xpfarm
Expérience gratuite sur le bug bounty, scan de vulnérabilités en intégrant des outils bien maintenus, pour effectuer des tests automatisés. Aux côtés…
 junelegency/dexfinder
Outil multi-plateforme de recherche de méthodes APK/DEX avec traçage de chaînes d'appels, désobfuscation ProGuard et détection d'API cachées.
 charles2gan/gda-android-reversing-tool
le décompilateur Android le plus rapide et le plus puissant (outil natif fonctionnant sans machine virtuelle Java) pour les fichiers APK, DEX, ODEX,…
 mretallack/dronecamera
Drone HASAKEE FPV application vidéo pour Android
 reverseclabs/drozer
Le framework d'évaluation de sécurité leader pour Android.
 raddad87/rayhunter-web-flasher
Assistant interactif pour flasher Rayhunter de l'EFF sur Orbic RC400L — détection automatique du système d'exploitation
 opa334/darksword-kexploit
Exploit noyau DarkSword pour iOS <=26.0.1 réimplémenté en Objective-C
 johackim/docker-hacklab
Mon hacklab personnel, créez le vôtre.