

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
frinet — Traceur basé sur Frida pour faciliter la rétro-ingénierie sur Android, iOS, Linux, Windows et la plupart des architectures associées. | Kitploit
Outils/GitHubGitHub/synacktiv/frinet
Analyse Dynamique (Sandboxing)Analyse des VulnérabilitésRétro-ingénierieDébogueursSécurité MobileAnalyse de Binaires
GitHubsynacktiv/frinet

frinet

Traceur basé sur Frida pour faciliter la rétro-ingénierie sur Android, iOS, Linux, Windows et la plupart des architectures associées.

Voir le dépôt
6245738il y a 5 moisVérifié par Kitploit
Partager

Frinet

En combinant Frida avec une version améliorée de Tenet, Frinet facilite l'étude de grands programmes, la recherche de vulnérabilités et l'analyse des causes racines sur iOS, Android, Linux, Windows et la plupart des architectures. Article de blog sur le site de Synacktiv
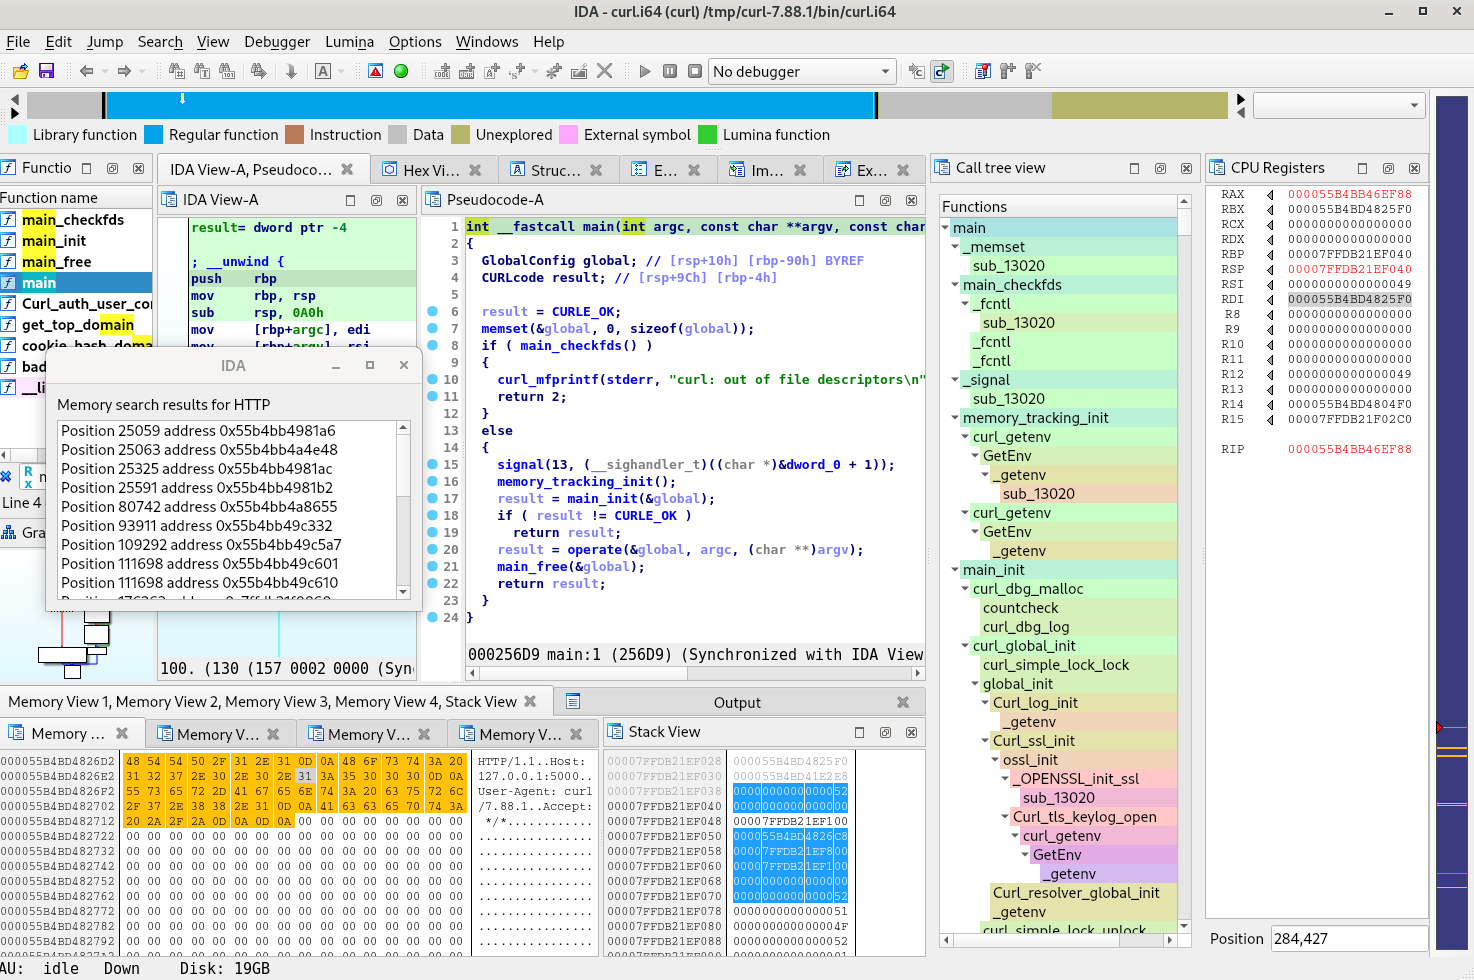
Tenet

Cette version est une réécriture complète de synacktiv/frinet (à l'origine un fork de gaasedelen/tenet). Vous pouvez toujours trouver l'ancienne version sur la branche legacy.

Ce projet a été présenté au SSTIC 2026 (en français) : vidéo/diapositives/article.

La nouvelle architecture repose sur quatre composants :

  • Indexer : Un CLI Rust qui produit un index optimisé à partir d'un fichier de trace.
  • Backend : Une crate Rust qui implémente des algorithmes spécialisés pour interroger le fichier d'index optimisé.
  • Backend (Python bindings) : Une crate Rust qui expose une interface Python.
  • IDA Plugin : Une fine couche de code Python qui interroge et intègre les données du backend dans l'interface d'IDA.

Fonctionnalités

Tracer basé sur Frida : Identique à la version legacy de Frinet.

Indexer / Backend :

  • Indexation efficace de traces pouvant contenir jusqu'à 2 milliards d'instructions (~100 Go).
  • Indépendant du format de trace (seul le format Tenet est pris en charge pour l'instant).
  • Recherche mémoire multi-thread avec prise en charge complète des regex.
  • Utilisable comme bibliothèque Rust autonome : crates/db.

Frontend :

  • Vues Timeline / Registres / Mémoire.
  • Traînées de timeline d'assembly (rouge/vert/bleu).
  • Point d'arrêt sur lecture/écriture mémoire.
  • Aller à la première/précédente/suivante/dernière exécution.

Fonctionnalités manquantes & TODO

  • Atteindre la parité fonctionnelle du frontend avec Frinet v1 :
    • La vue de l'arbre d'appels n'est pas encore implémentée.
  • Polissage de l'interface utilisateur.

Compilation et installation

# Compiler la bibliothèque partagée des bindings Python
apt install python3-dev
cargo build --release
cp target/release/libfrinet_db.so frontend/frinet_db.so

# Créer un lien symbolique (ou copier) le plugin IDA
ln -s $PWD/frontend ~/.idapro/plugins/frinet

Utilisation

# 1. Tracer /bin/ls avec frida
python tracer/trace.py spawn /bin/ls ls 0x4c00

# 2. Construire un index optimisé de la trace
cargo run --bin frinet --release -- index --format tenet tracer/traces/ls_xxxx.tenet ls.db

# 3. Ouvrir la trace dans IDA (File > Load File > Open Frinet DB...)

Tests, Fuzzing et Benchmark

cargo test

cargo install cargo-fuzz
cargo +nightly fuzz run --fuzz-dir crates/fuzz register_indexing

cargo install cargo-criterion
BENCH_DB=my.db cargo criterion

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





