nahsra__antisamy_CVE-2016-10006_1-5-3

Bibliothèque de nettoyage HTML rapide et configurable pour prévenir les XSS et l'injection de code malveillant provenant d'entrées utilisateur non…

Bibliothèque de nettoyage HTML rapide et configurable pour prévenir les XSS et l'injection de code malveillant provenant d'entrées utilisateur non…

CGI Print ENV leaking

Module Puppet pour durcir le policy.xml d'ImageMagick contre CVE-2016-3714 en restreignant les directives dangereuses de traitement d'images.

Script PowerShell pour atténuer CVE-2013-3900 en activant une validation de signature Authenticode WinVerifyTrust plus stricte via la configuration…

Un plugin Spigot pour corriger la vulnérabilité d'exécution de code à distance CVE-2021-44228 de Log4j, afin de protéger les clients Minecraft.

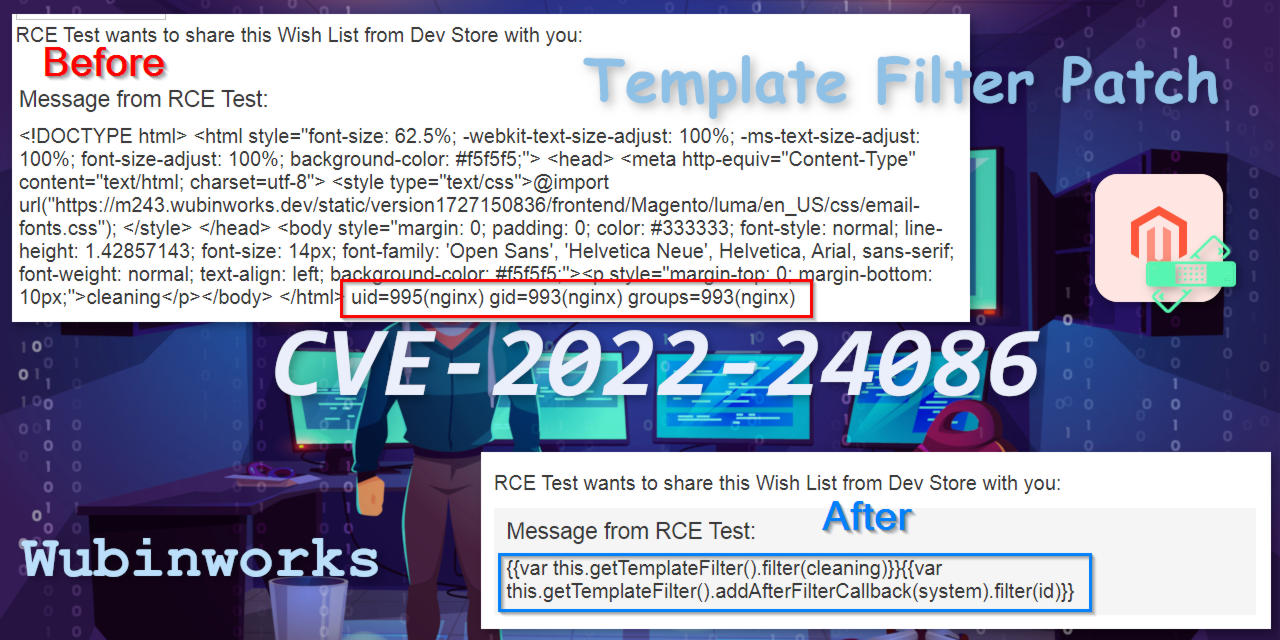
Correctif Magento 2 pour CVE-2022-24086, CVE-2022-24087. Corrige la vulnérabilité RCE et les bogues associés en effectuant un échappement profond des…

Vérifie les serveurs Redis exposés

Correctif pour PrintNightmare CVE-2021-34527

Outil Tko pour AWS S3

Atténuation pour la vulnérabilité de sécurité Log4Shell CVE-2021-44228

Ce programme est un outil (tool) créé pour vérifier la sécurité du système Minio lié à la vulnérabilité CVE-2022-35919

Vérifie /static/staticfiles.json de Django pour détecter des identifiants exposés à l'aide de nuclei

Bibliothèque Java pour l'assainissement HTML rapide et configurable de sources non fiables. Utilise une analyse pilotée par des politiques pour…

Laboratoire de démonstration sécurisé par défaut montrant comment le durcissement des conteneurs (images distroless, non-root, système de fichiers en…

Scripts PowerShell pour appliquer et restaurer la solution de contournement basée sur le registre de Microsoft pour la vulnérabilité CVE-2022-30190…

Jakarta EE et runtime de serveur d'applications MicroProfile pour le développement et les déploiements conteneurisés, prenant en charge les…

Spring Web 5.x avec le paquet `org.springframework.remoting` supprimé, pour corriger le CVE-2016-1000027.

Vérificateur Log4J pour Apache CVE-2021-44228