

coraza
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
defensive-toolsvulnerability-scannersids-ips-evasion+7
3.7k
corazawaf/corazaBibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 coreruleset/coreruleset
Ensemble de règles génériques de détection d'attaques pour les pare-feux d'applications web, protégeant contre le Top Ten OWASP et les vulnérabilités…
 cisagov/scubagear
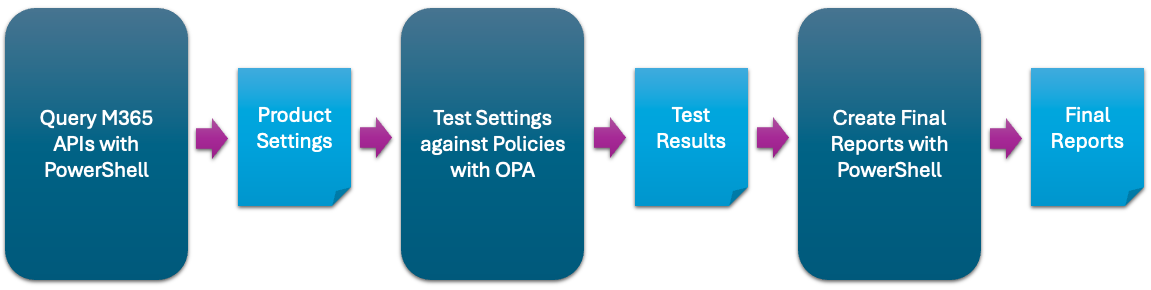
Automatisation pour évaluer l'état de votre tenant M365 par rapport aux référentiels de la CISA
 stackrox/kube-linter
KubeLinter est un outil d'analyse statique qui vérifie les fichiers YAML Kubernetes et les charts Helm afin de garantir que les applications qu'ils…
 yandex/gixy
Analyseur statique de configuration Nginx
 duo-labs/cloudmapper
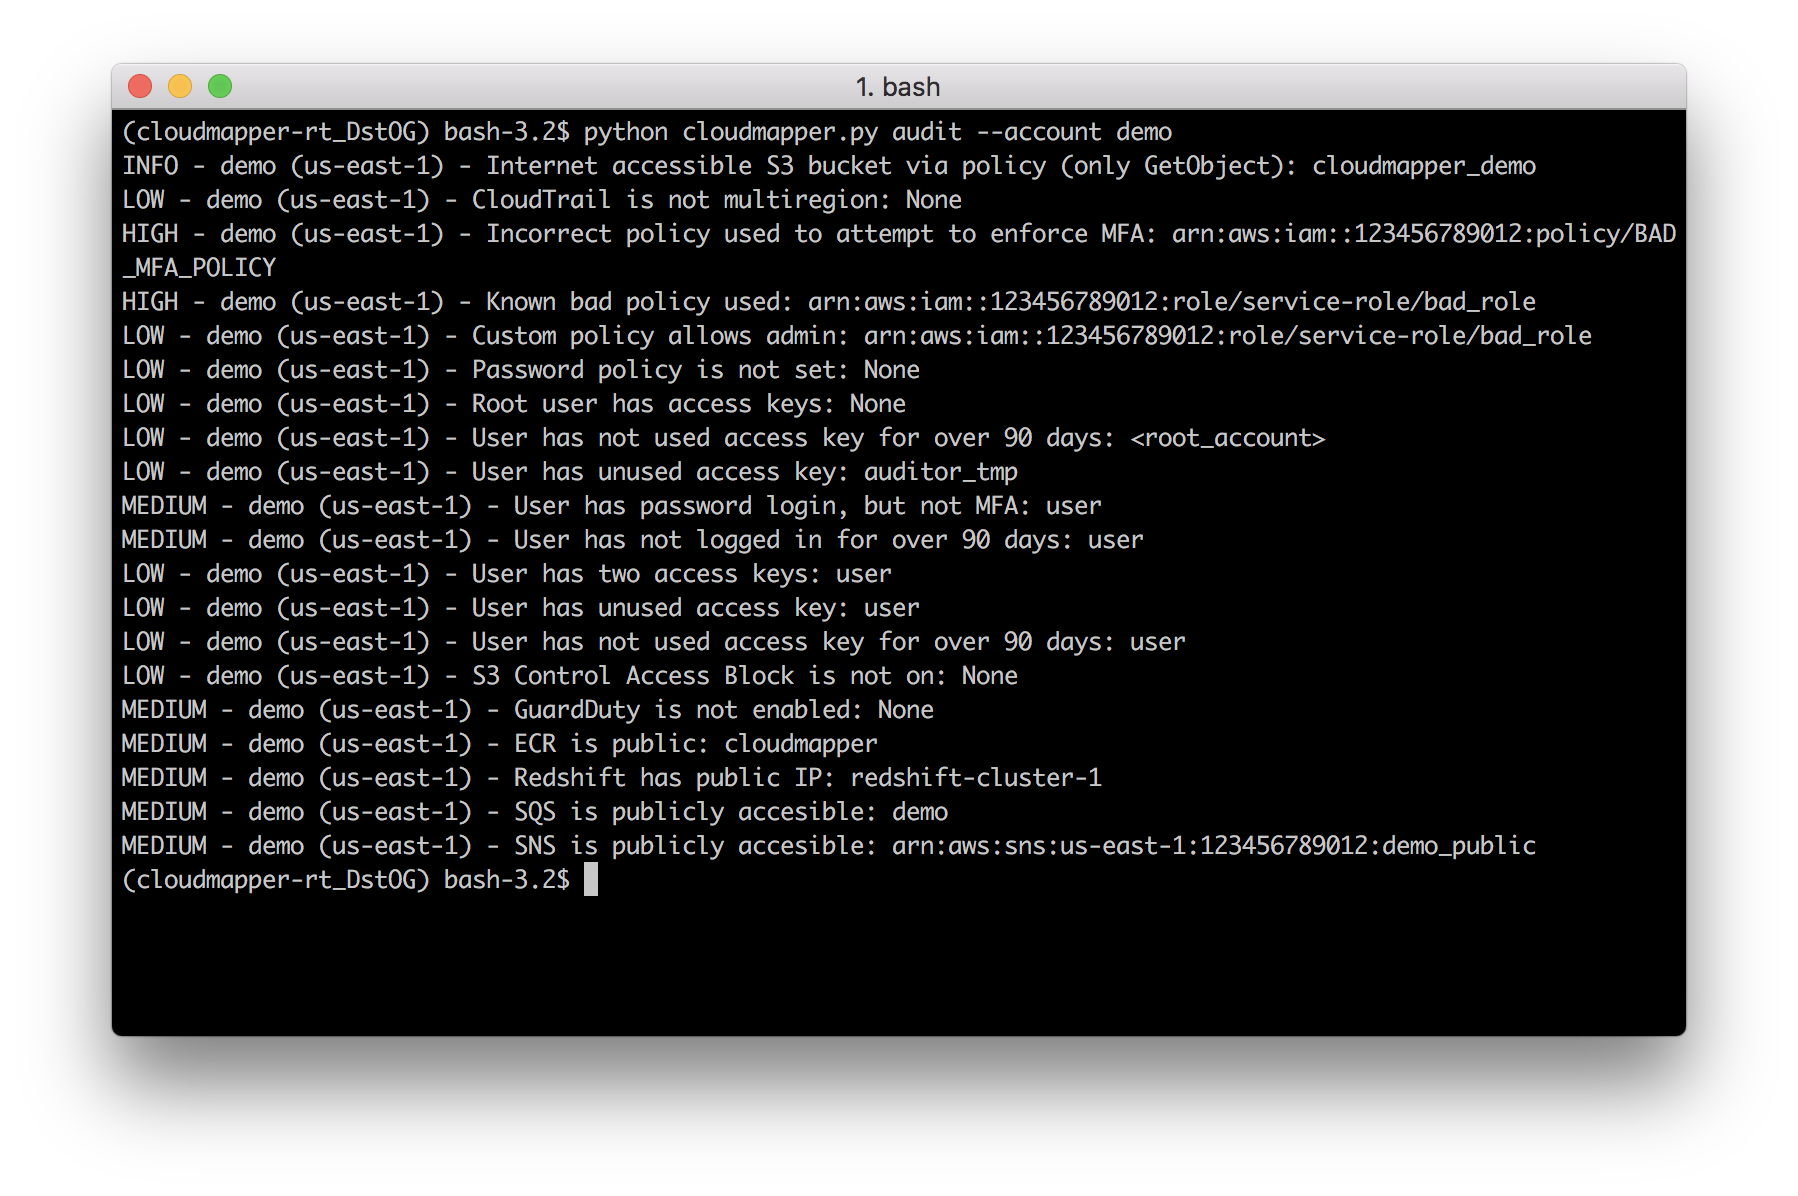
CloudMapper vous aide à analyser vos environnements Amazon Web Services (AWS).
 checkmarx/kics
Analyseur statique pour l'infrastructure en tant que code qui détecte les vulnérabilités de sécurité, les violations de conformité et les mauvaises…
 open-policy-agent/conftest
Écrivez des tests contre des données de configuration structurées à l'aide du langage de requête Open Policy Agent Rego.
 fairwindsops/polaris
Validation des bonnes pratiques dans vos clusters Kubernetes
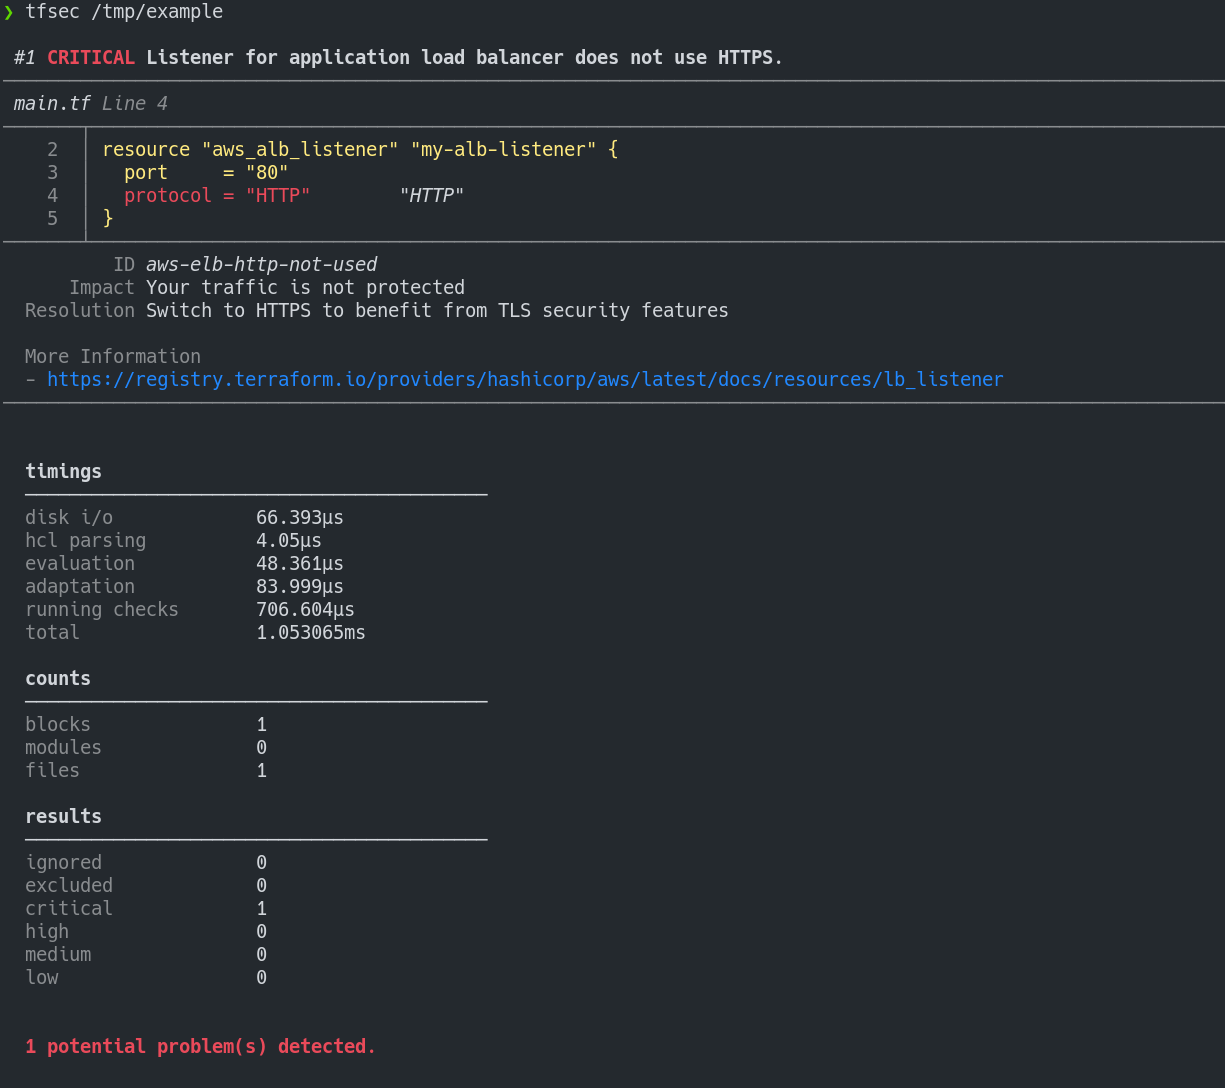 aquasecurity/tfsec
Tfsec fait maintenant partie de Trivy
 m0rtem/cloudfail
Utiliser des DNS mal configurés et d'anciens enregistrements de bases de données pour trouver des IP's cachées derrière le réseau CloudFlare
 voorivex/pentest-guide
Guide de tests de pénétration basé sur OWASP incluant des cas de test, des ressources et des exemples.
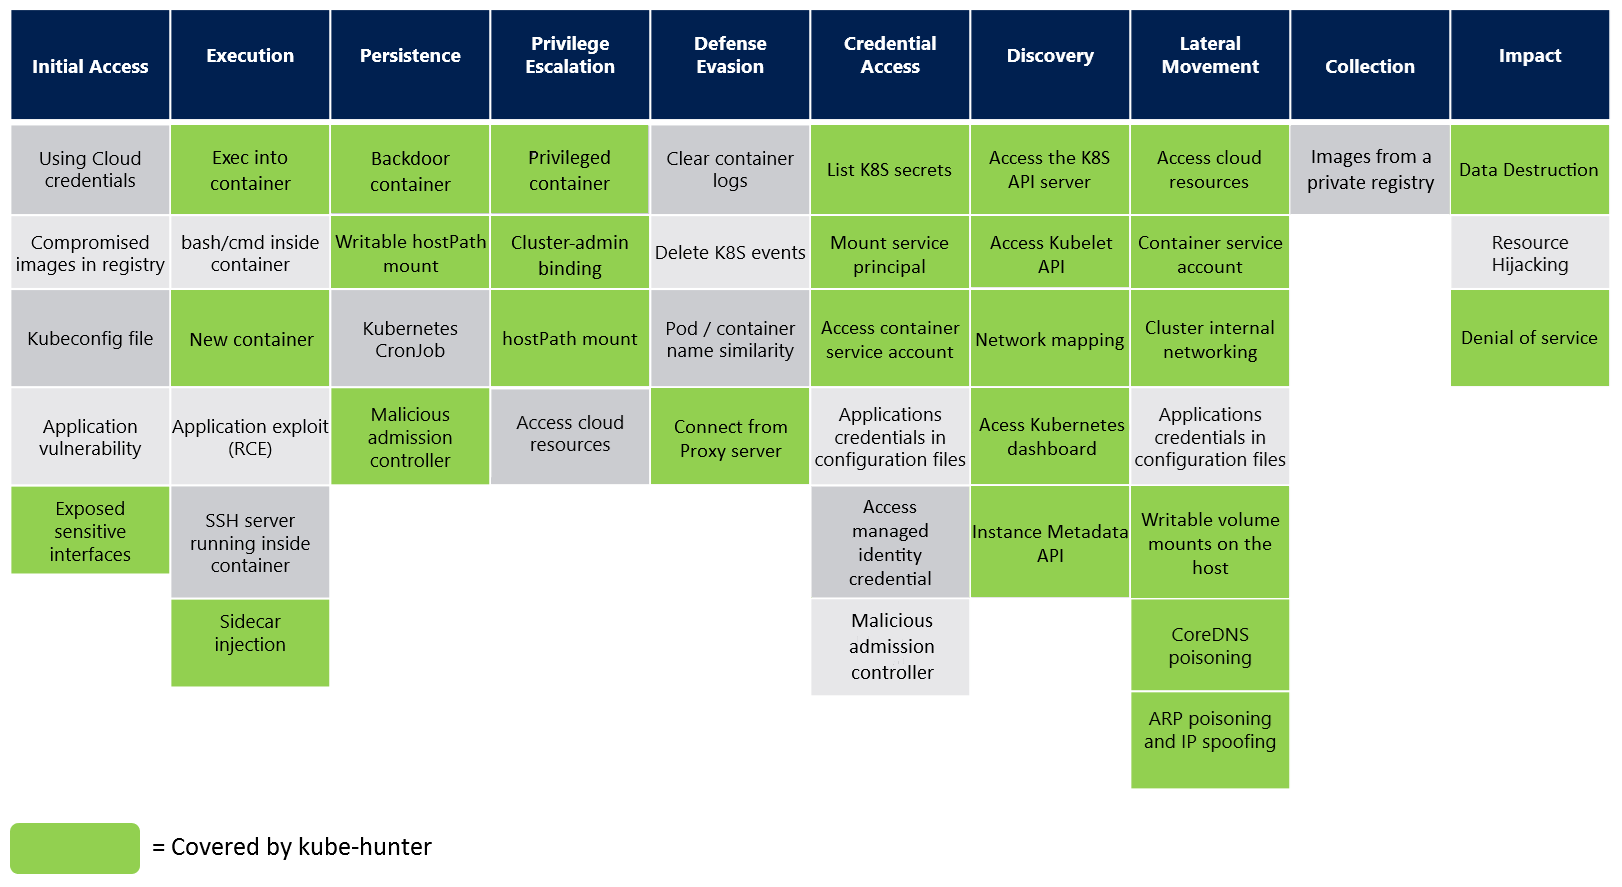 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes
 ine-labs/awsgoat
AWSGoat : Une infrastructure AWS volontairement vulnérable
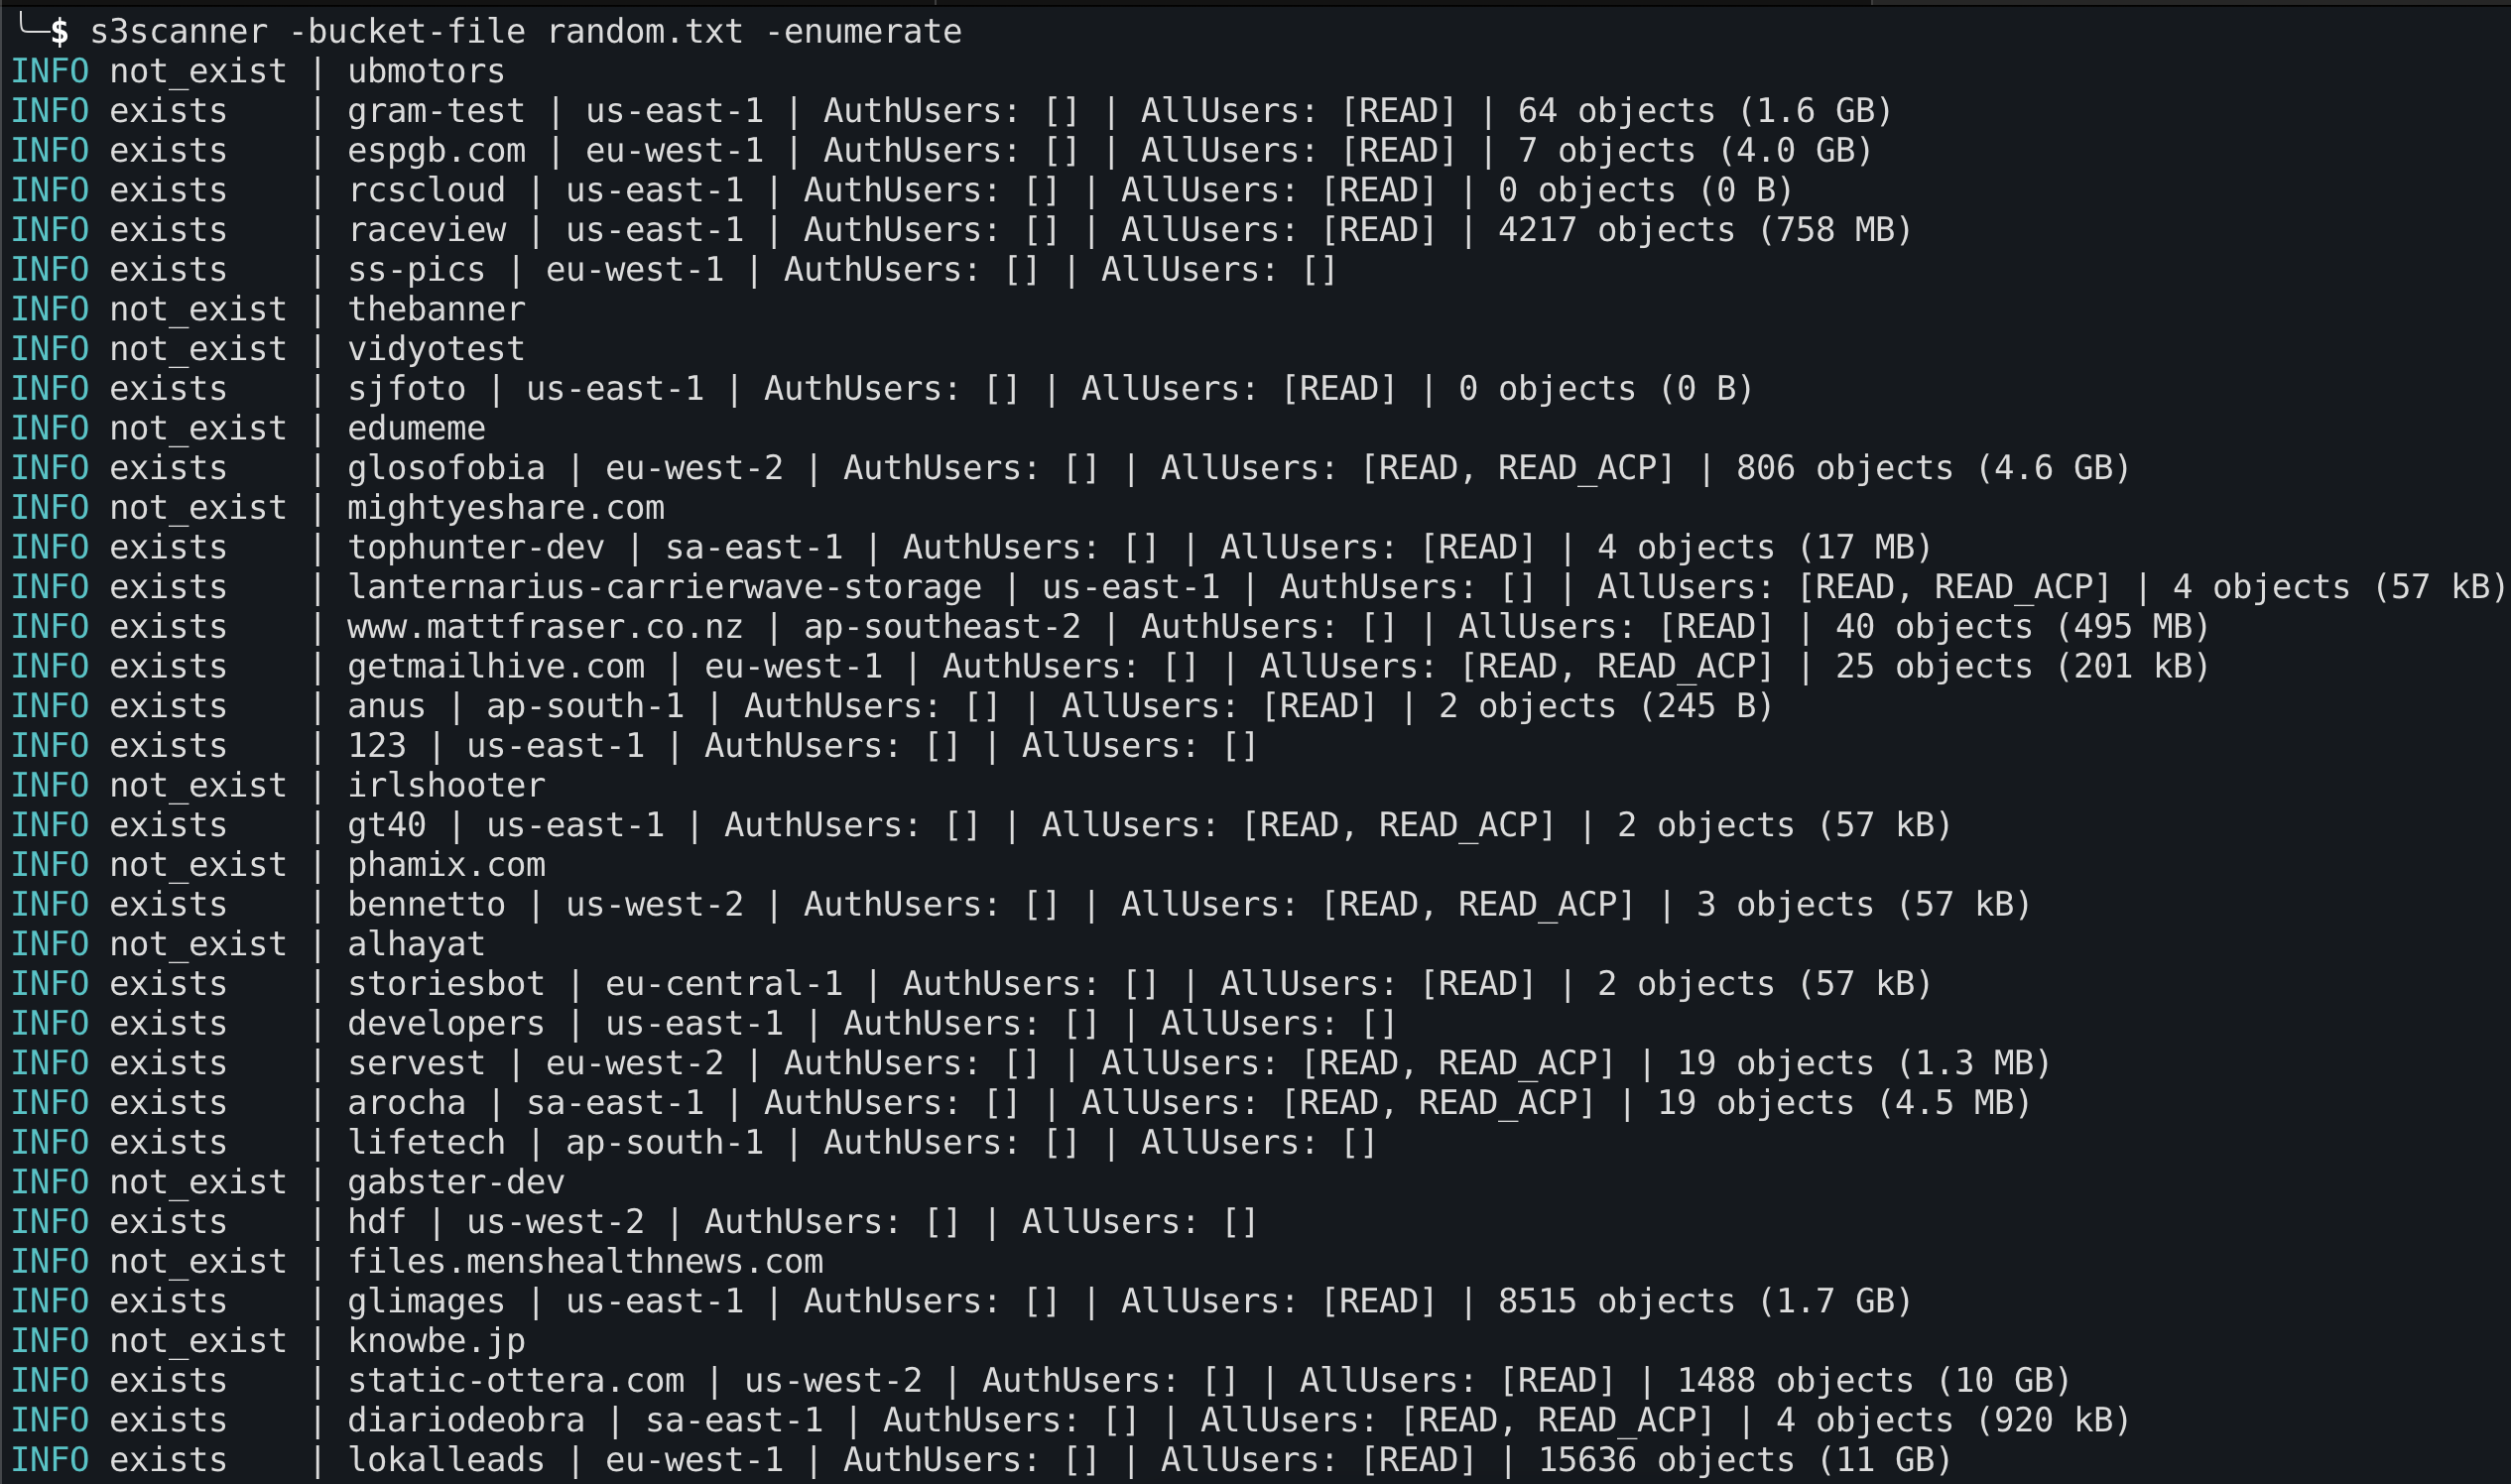 sa7mon/s3scanner
Scannez les buckets S3 mal configurés à travers les API compatibles S3 !
 christophetd/cloudflair
🔎 Trouvez les serveurs d'origine des sites web derrière CloudFlare en utilisant les données de scan à l'échelle d'Internet de Censys.
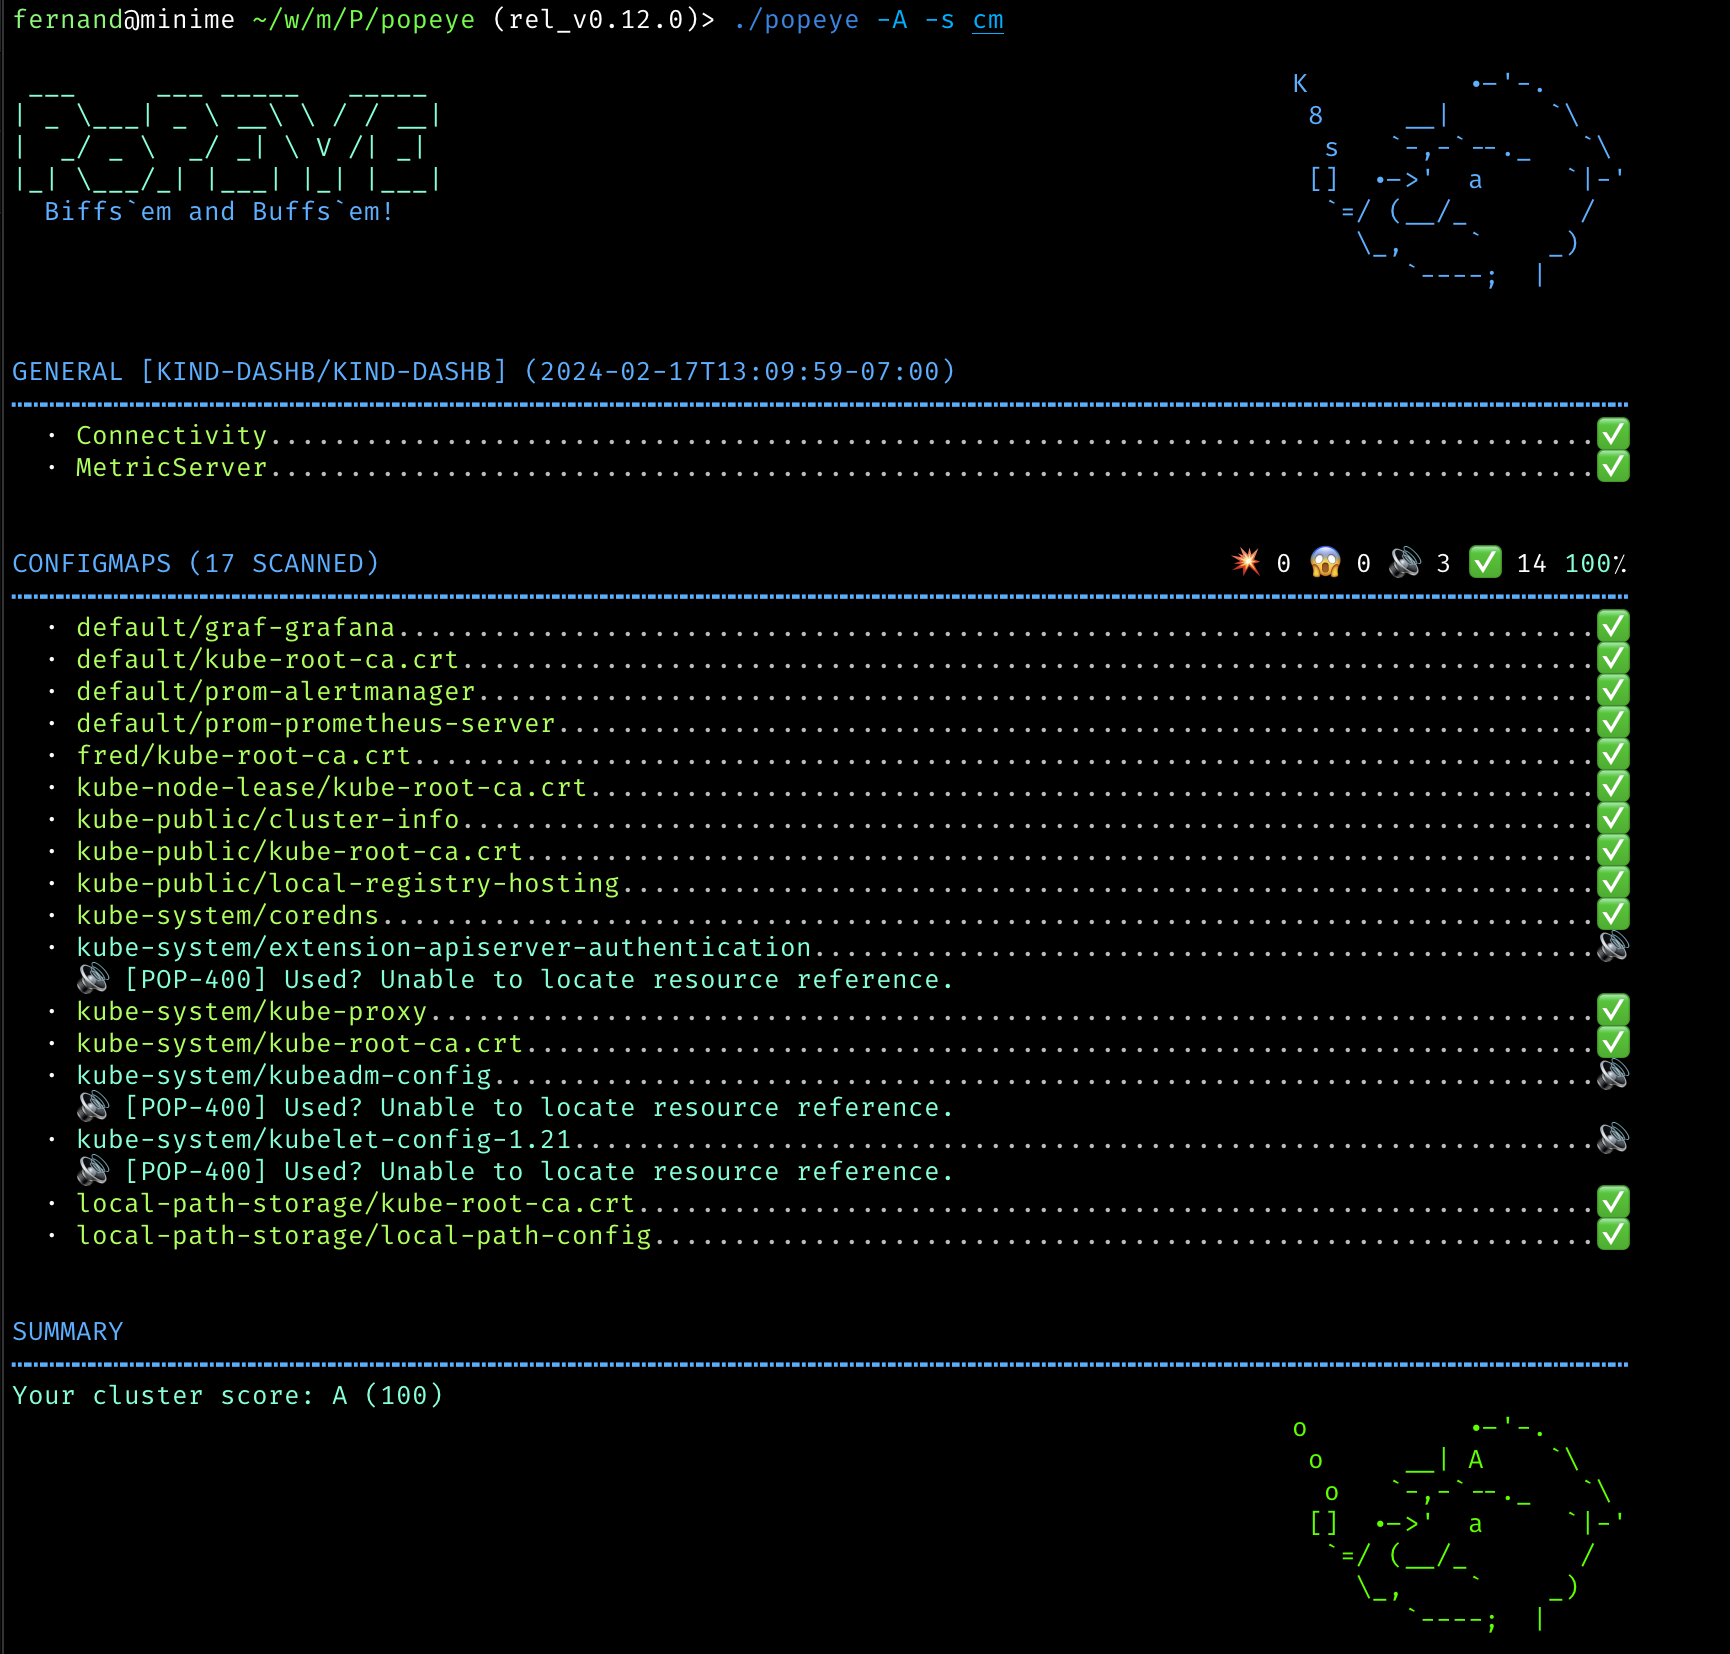 derailed/popeye
👀 Un sanitizer de ressources de cluster Kubernetes
 salesforce/cloudsplaining
Cloudsplaining est un outil d'évaluation de la sécurité AWS IAM qui identifie les violations du moindre privilège et génère un rapport priorisé par…