milvus-auth-audit
Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…

Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…

L'antivirus pour artefacts IA et pare-feu RAG. Un outil d'analyse statique qui scanne les modèles et notebooks à la recherche de RCE, les jeux de…

Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…

Outil CLI pour auditer la posture de sécurité Azure, les RBAC, les NSG, le stockage, l'identité et le chiffrement.

Laboratoire isolé de régression et de contrôle de sécurité pour CVE-2026-59891 dans @sigstore/oci

CVE couverts: CVE-2026-28755, CVE-2026-42926, CVE-2026-9256, CVE-2026-42055, CVE-2026-42533

Application Ruby on Rails volontairement non sécurisée conçue pour étudier les vulnérabilités du Top 10 OWASP et pratiquer les techniques de test de…

CVE-2026-42533 Nginx

Application web locale pour effectuer une revue Check Point Trusted Access Review. Ce scanner a été conçu spécifiquement pour rechercher des…

CVE-2026-60137Atténuation d'urgence temporaire pour CVE-2026-60137 & CVE-2026-63030 (wp2shell)

Correctif de substitution pour la faille non corrigée d'injection de commandes MCP STDIO (famille CVE-2026-30623)

HardeningKitty - Vérifie et durcit votre configuration Windows

Scanner de configuration statique qui signale les configurations nginx vulnérables au bug complex_value two-pass capture-clobbering (regex map +…

Passerelle d'application unifiée offrant un proxy inverse, WAF, protection CC, authentification OAuth2, automatisation de certificats ACME et GSLB…

Valide les clés API Google Maps contre 21 points de terminaison, révélant les services exposés avec des URL de PoC, la prise en charge du proxy et le…

Boîte à outils autorisée de simulation et de validation d'adversaires cloud

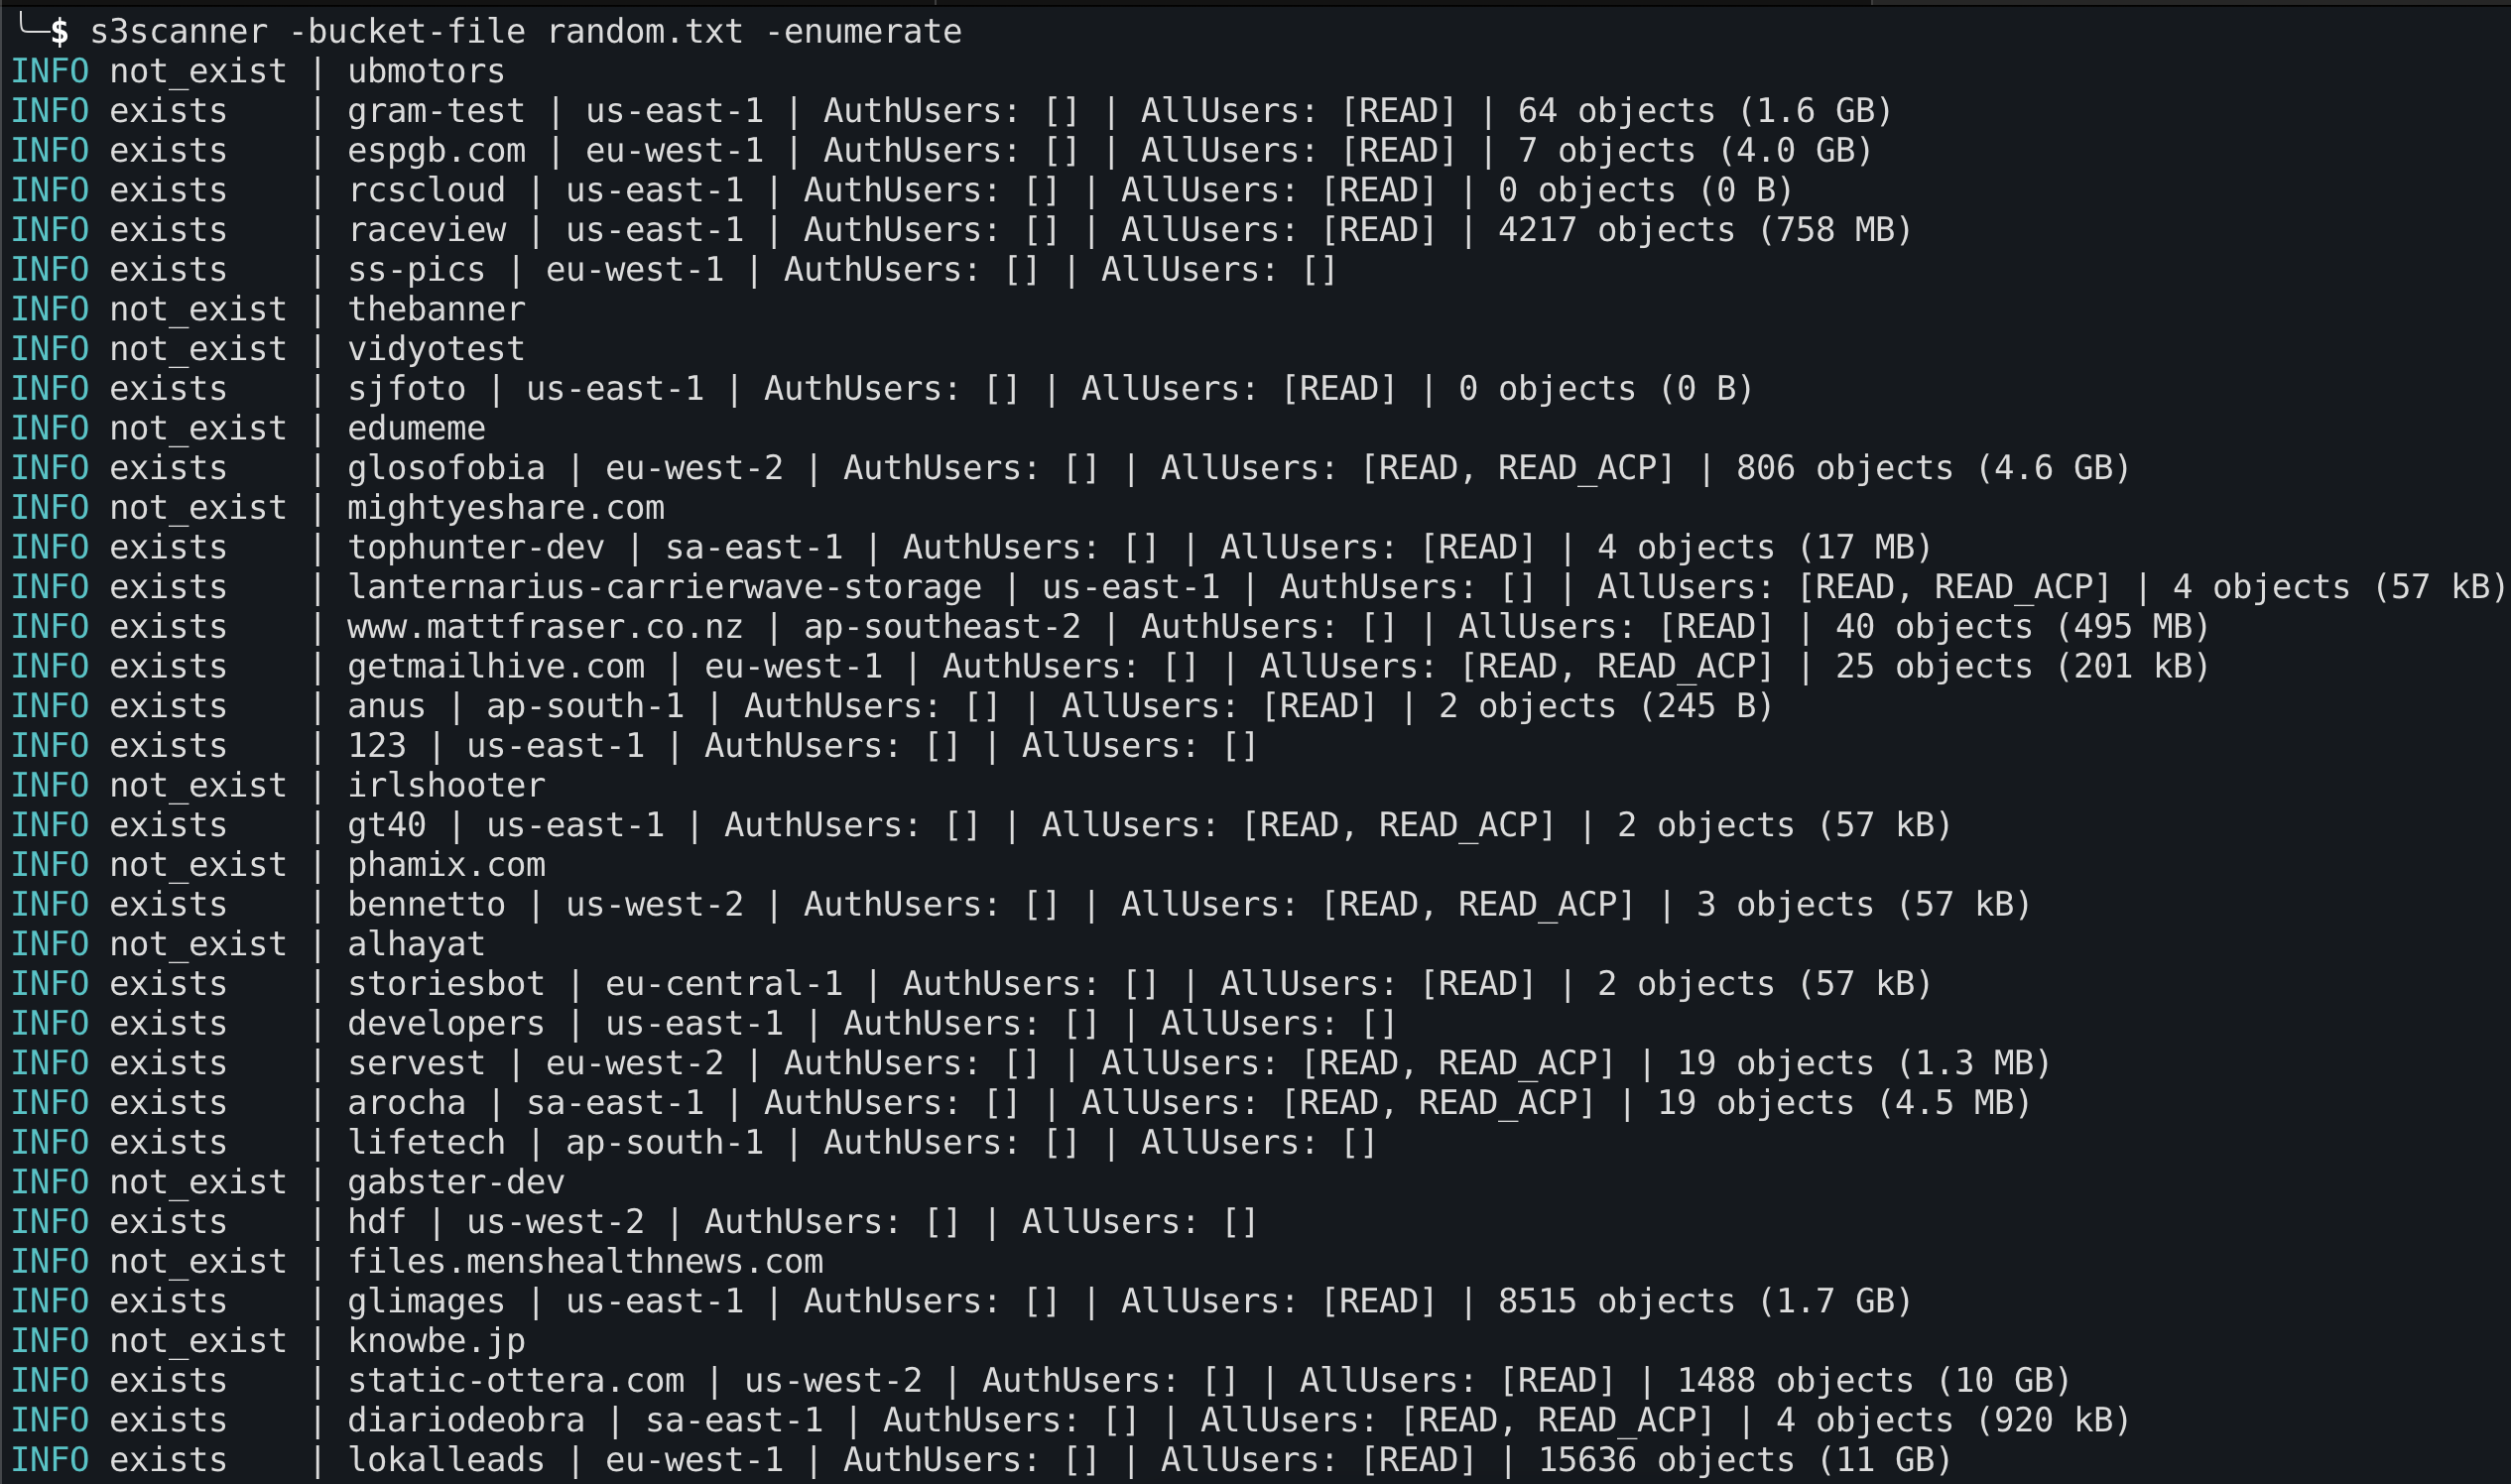
Scannez les buckets S3 mal configurés à travers les API compatibles S3 !

trouver les données sensibles qui fuient des instances ServiceNow.