Bug-Bounty-Arsenal-v.3

Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…

Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…

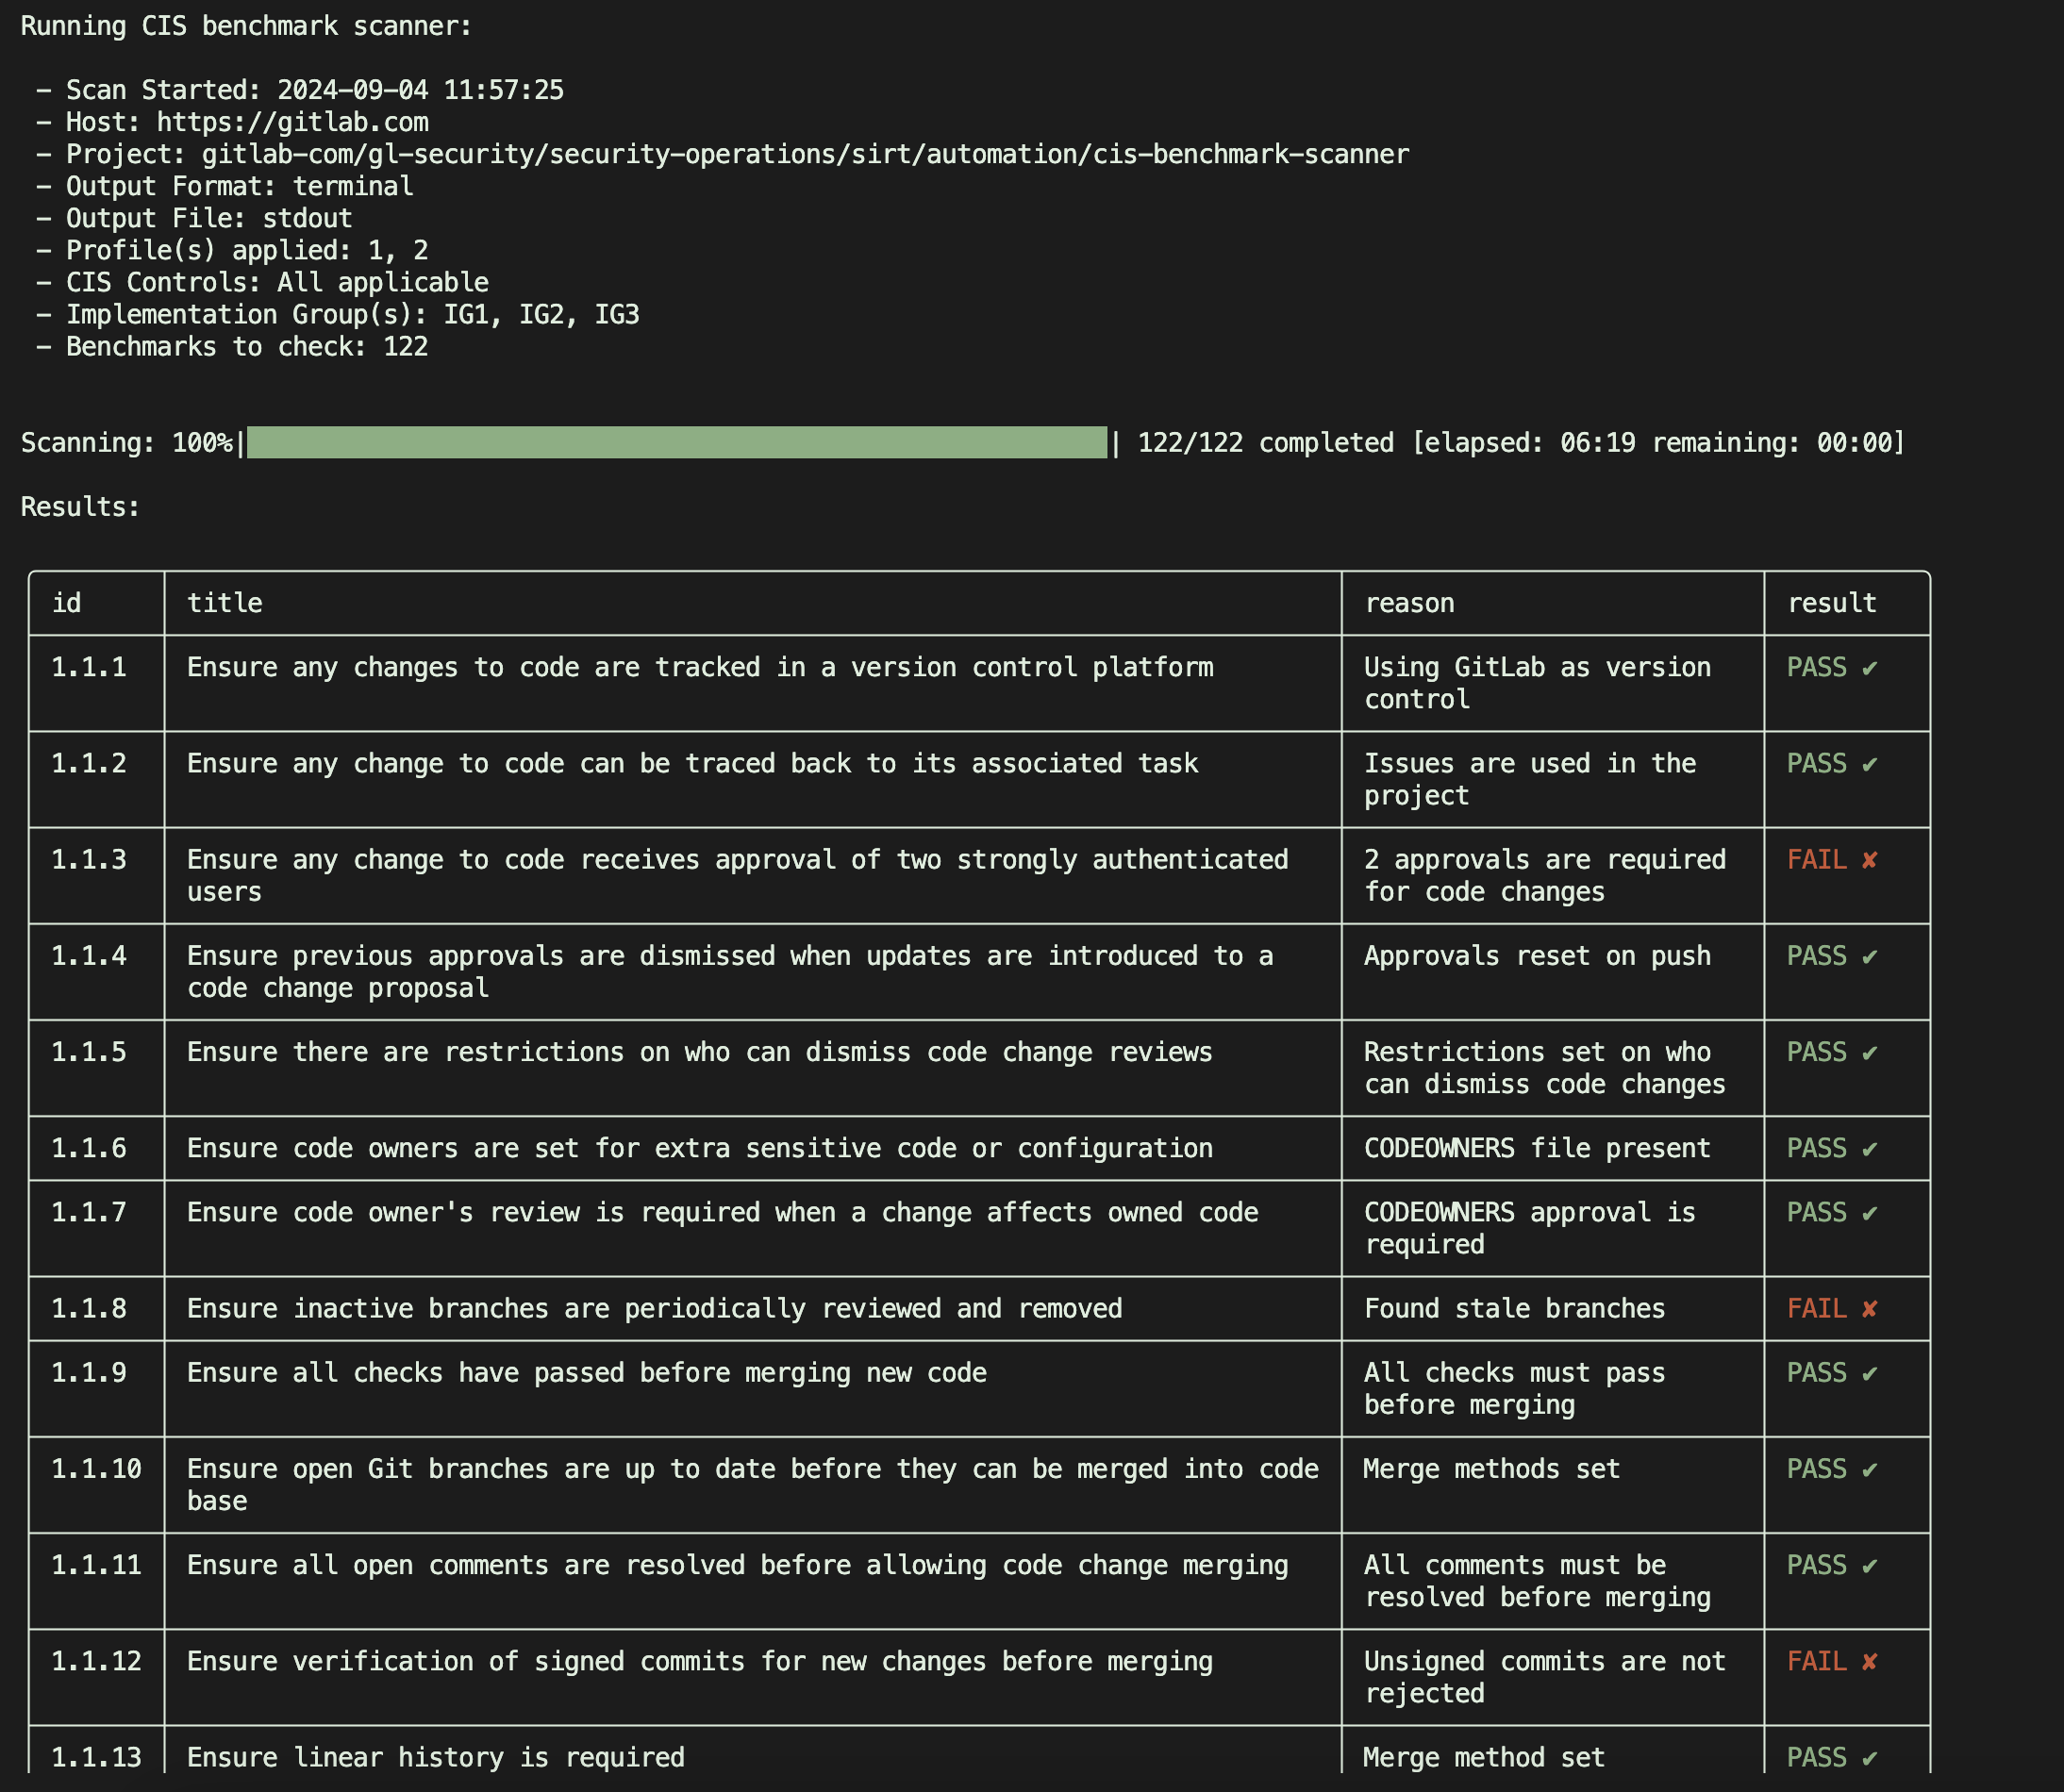
Audite les projets GitLab par rapport au CIS GitLab Benchmark via des vérifications d'API en lecture seule, générant des rapports JSON sur la…

HardeningKitty et paramètres de durcissement Windows

SCCMSecrets.py vise à exploiter la distribution des stratégies SCCM pour la récolte d'identifiants, l'accès initial et le mouvement latéral.

Assistant de durcissement Systemd - Miroir de https://github.com/desbma/shh

Le projet OUned automatisant l'exploitation des ACL des unités organisationnelles Active Directory via l'empoisonnement de gPLink.

BadZure automatise le déploiement de locataires Entra ID et d'abonnements Azure volontairement mal configurés, les peuplant de diverses entités et de…

Aurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…

Module de sécurité pour php7 et php8 - Éliminer les classes de bogues et patcher virtuellement le reste ! https://snuffleupagus.rtfd.io

Outdated Ghost CMS websites that have fallen become compromised from CVE-2026-26980 can suffer from spam code injection to pages. Use this to mass…

Chronologie organisée des erreurs de configuration des buckets S3 AWS, des données exposées et des identifiants IAM divulgués, avec des liens vers…

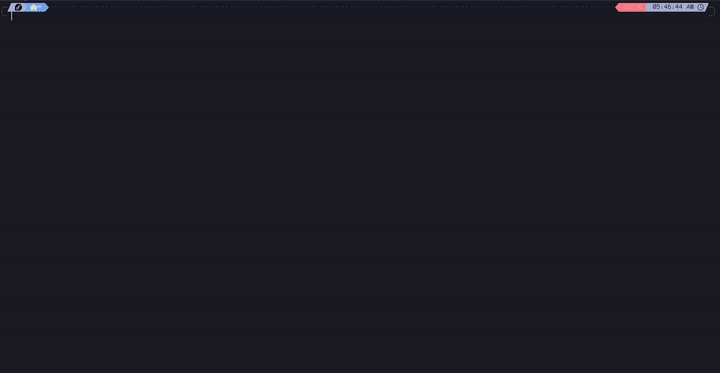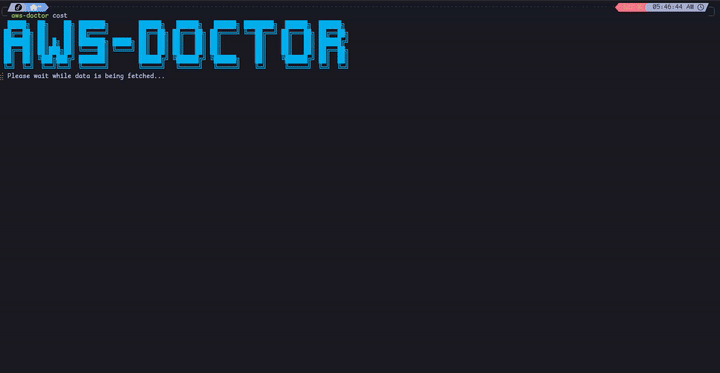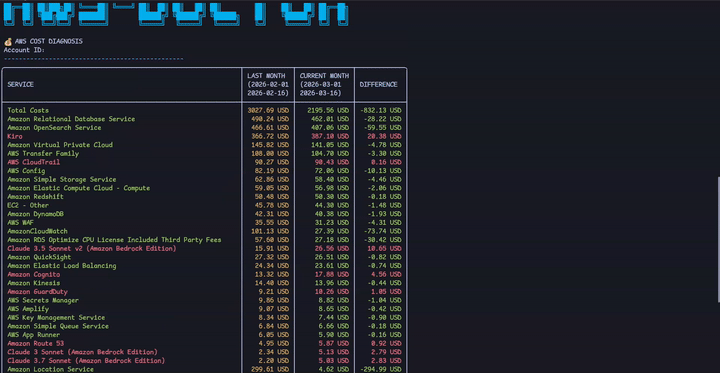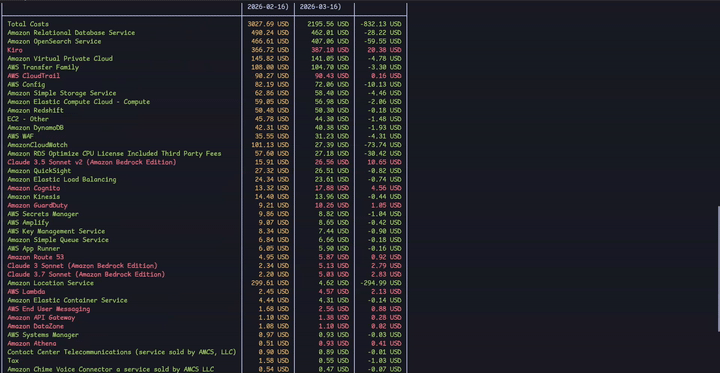
Puissant CLI open-source pour auditer la sécurité, les coûts et les meilleures pratiques dans AWS. 🩺 ☁️

Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…

Un scanner de sécurité statique + runtime pour les serveurs MCP (Model Context Protocol)

Scanner pour CVE-2024-40725 (divulgation de code source du serveur Apache HTTP) ; sonde les chemins directs et les sous-requêtes, identifie les…

Moniteur léger d'attaques web. Un binaire Go + SQLite. Pas OSSEC, pas un WAF.

Automatisation de l'attaque MITM sur WSUS

Auditeur de sécurité PowerShell en lecture seule pour les postes de travail et serveurs Windows : vérifie la configuration de Defender, l'état des…