

Archived
metabadger
 salesforce/metabadger
Prévenir les attaques SSRF sur AWS EC2 via des mises à niveau automatisées vers l'Instance Metadata Service v2 (IMDSv2) plus sécurisé.
cloud-infrastructure-securitydefensive-toolsvulnerability-analysis+3
salesforce/metabadgerPrévenir les attaques SSRF sur AWS EC2 via des mises à niveau automatisées vers l'Instance Metadata Service v2 (IMDSv2) plus sécurisé.
 christophetd/cloudflair
🔎 Trouvez les serveurs d'origine des sites web derrière CloudFlare en utilisant les données de scan à l'échelle d'Internet de Censys.
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
Laboratoire éducatif démontrant la détection et l'atténuation de l'élévation de privilèges CVE-2023-32243 dans WordPress Essential Addons for…
 derailed/popeye
👀 Un sanitizer de ressources de cluster Kubernetes
 yousseflahouifi/dbdtct
Scanner basé sur Python qui détecte les mauvaises configurations du mode débogage dans les applications web en utilisant plusieurs méthodes HTTP et…
 group3r/group3r
Trouvez des vulnérabilités dans AD Group Policy, mais faites-le mieux que Grouper2.
 tuladhar/ingress-nightmare
IngressNightmare (CVE-2025-1974)
 davidbr27/cve-2013-3900-remediation-script
Script PowerShell pour corriger CVE-2013-3900 en activant la vérification du remplissage des certificats via le durcissement du registre sur les…
 cycodelabs/raven
Analyse les workflows CI/CD GitHub Actions pour détecter les vulnérabilités de sécurité, indexe les résultats dans une base de données graphique…
 trouble-1/vajra
Vajra est un outil basé sur une interface utilisateur (UI) avec plusieurs techniques d'attaque et d'énumération dans l'environnement Azure et AWS de…
 teler-sh/teler-waf
teler-waf est un middleware HTTP en Go qui protège les services web locaux contre les menaces du Top 10 OWASP, les vulnérabilités connues, les…
 padayali-jd/pollyscan
Un scanner de vulnérabilités spécialisé conçu pour détecter la CVE-2024-38526, l'attaque de la chaîne d'approvisionnement Polyfill.io, aidant les…
 wubinworks/magento2-cosmic-sting-patch
Une solution alternative (sous forme d'extension Magento 2) pour corriger la vulnérabilité XXE CVE-2024-34102 (alias Cosmic Sting). Si vous ne pouvez…
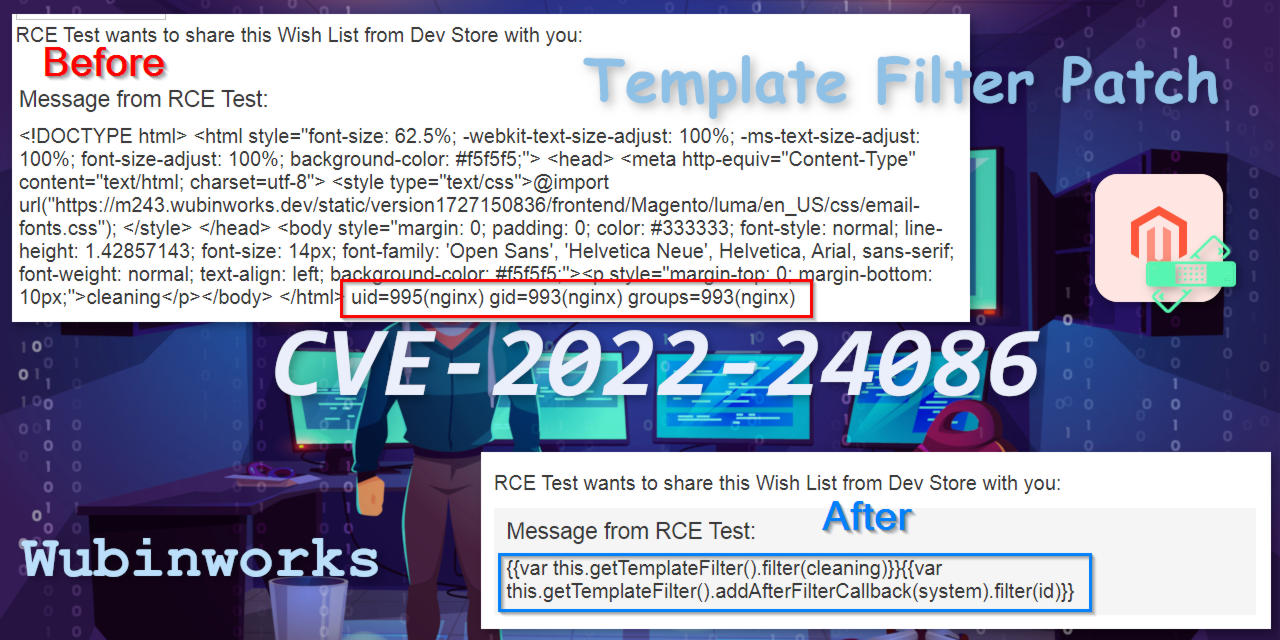 wubinworks/magento2-template-filter-patch
Correctif Magento 2 pour CVE-2022-24086, CVE-2022-24087. Corrige la vulnérabilité RCE et les bogues associés en effectuant un échappement profond des…
 redhuntlabs/kubestalk
Outil de découverte de la surface d'attaque Kubernetes en boîte noire qui sonde les clusters non sécurisés, les tableaux de bord exposés et les…
 castro-ian/cve-2024-4573-mitigation-script
Détecte l'état d'authentification NTLM en vérifiant la valeur de registre LmCompatibilityLevel pour évaluer l'exposition à CVE-2024-43451 et atténuer…
 domain-protect/domain-protect
OWASP Domain Protect - prévenir le détournement de sous-domaines
 mzhmo/psexec_noinstall
Le dépôt contient psexec, qui aidera à exploiter le pipe oublié