disable-RegisterSpoolerRemoteRpcEndPoint

Solution de contournement pour la vulnérabilité d'exécution de code à distance du spouleur d'impression Windows (CVE-2021-34527). Voir :…

Solution de contournement pour la vulnérabilité d'exécution de code à distance du spouleur d'impression Windows (CVE-2021-34527). Voir :…

Ansible playbook pour automatiser l'atténuation de CVE-2023-46747 (RCE non authentifié BIG-IP) en appliquant le script officiel de F5 sur plusieurs…

Analysez votre configuration NGINX pour déterminer si elle est affectée par CVE-2026-42945.

Ce script PowerShell est destiné à être utilisé par toute personne cherchant à corriger la vulnérabilité Log4j dans son environnement. Il peut cibler…

Vérificateur Log4J pour Apache CVE-2021-44228

Un outil pour analyser les permissions risquées dans un cluster Kubernetes

Chronologie organisée des erreurs de configuration des buckets S3 AWS, des données exposées et des identifiants IAM divulgués, avec des liens vers…

Enemies Of Symfony - Pillard Symfony en mode debug

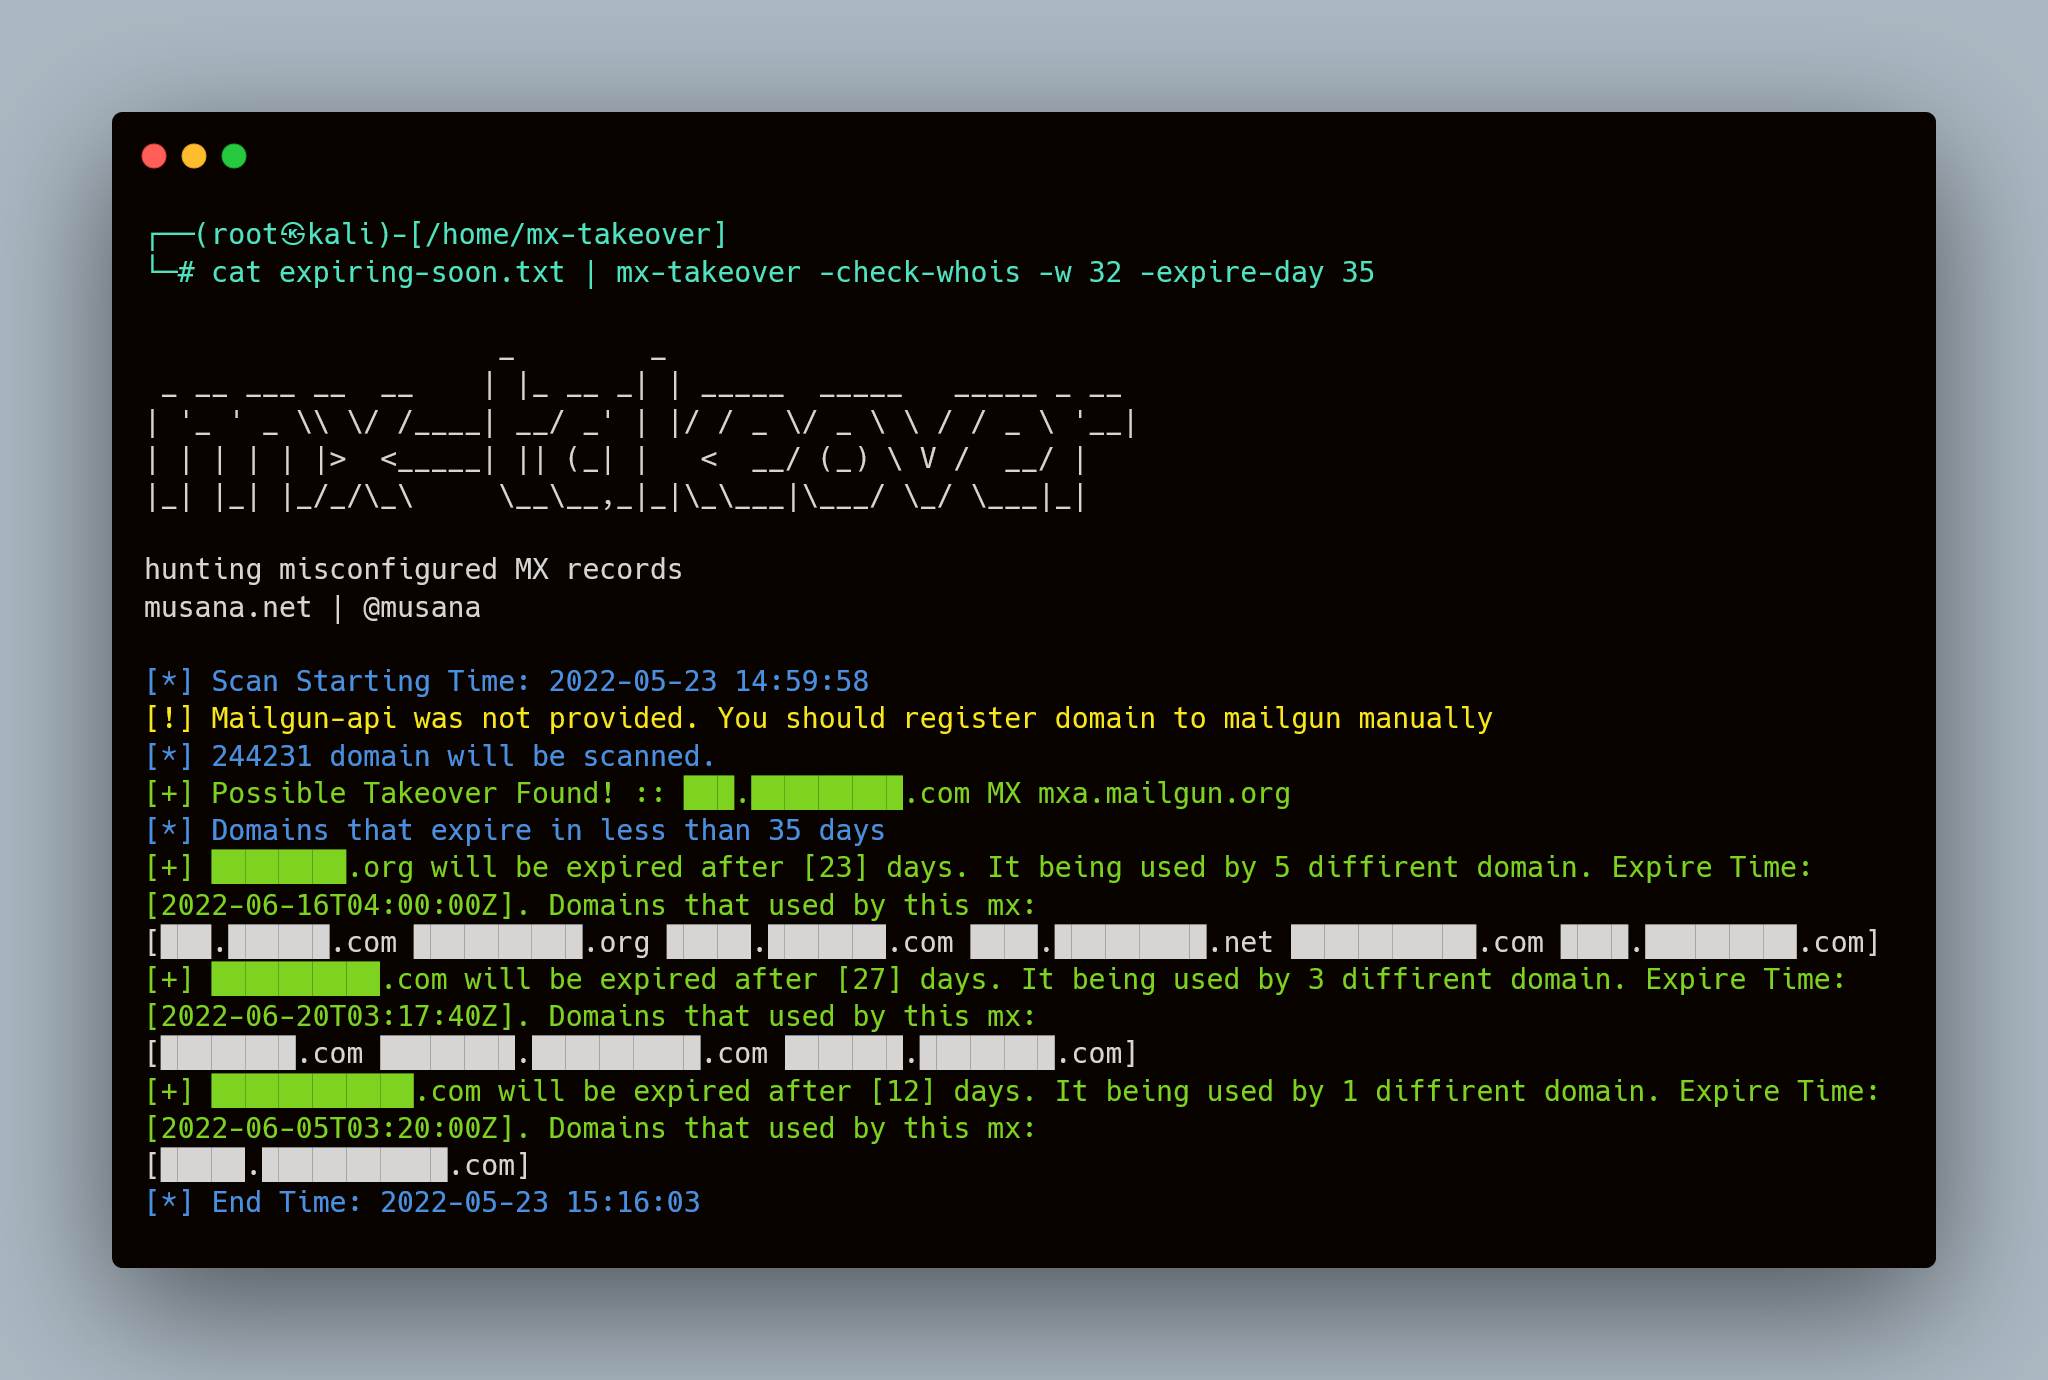
Analyse les enregistrements DNS MX pour détecter des domaines mal configurés, expirants ou non enregistrés, vulnérables à une prise de contrôle des…

Le dépôt contient psexec, qui aidera à exploiter le pipe oublié

Un framework d'attaque RPC pour les nœuds Blockchain.

Un scanner de sécurité AWS en terminal avec plus de 102 vérifications de sécurité couvrant VPC, IAM, S3, CloudTrail, les conteneurs (ECS/EKS) et la…

Ce script vérifie si le Citrix Netscaler a été compromis par des attaques CVE-2019-19781 et collecte toutes les informations du système de fichiers.

Analyser n'importe quel dépôt GitHub (URL ou chemin local) → carte d'architecture, commandes d'exécution vérifiées, risques et problèmes exploitables…

Outil d’acquisition d’identifiants HP SiteScope

Vérifie les serveurs Redis exposés

Voici les codes source des scripts Python pour appliquer la protection temporaire contre la vulnérabilité CVE-2022-30190 (Follina)

SCCMSecrets.py vise à exploiter la distribution des stratégies SCCM pour la récolte d'identifiants, l'accès initial et le mouvement latéral.