
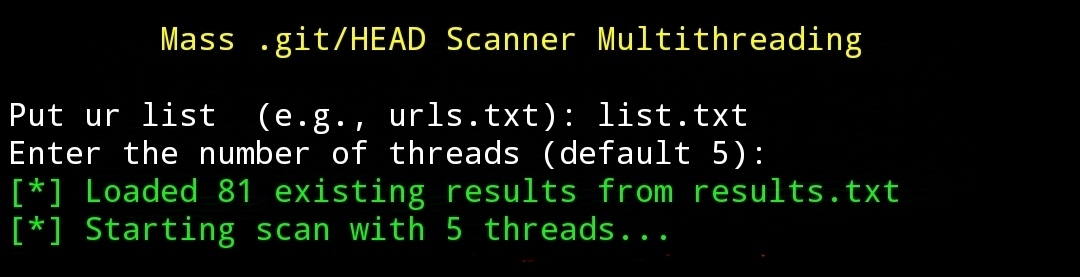
git-scan
 jenderal92/git-scan
Cet outil est conçu pour analyser et identifier si un site web possède un répertoire ".git" exposé, qui peut contenir des informations sensibles…
web-vulnerability-scannersinformation-gatheringpenetration-testing+1
jenderal92/git-scanCet outil est conçu pour analyser et identifier si un site web possède un répertoire ".git" exposé, qui peut contenir des informations sensibles…
 cappricio-securities/behat-config-leaks
BeHat Configuration file leaking
 yihtserns/spring-web-without-remoting
Spring Web 5.x avec le paquet `org.springframework.remoting` supprimé, pour corriger le CVE-2016-1000027.
 shoucheng3/hibernate__hibernate-validator_cve-2019-10219_6-0-17-final
Implémentation de référence de Bean Validation 2.0 (JSR-380) fournissant un modèle de métadonnées piloté par annotations et une API pour la…
 emresandikci/nextjs-cve-2026-23870-checker
Vérificateur et correcteur pour les 13 vulnérabilités de la version de sécurité de Next.js de mai 2026 (CVE-2026-23870)
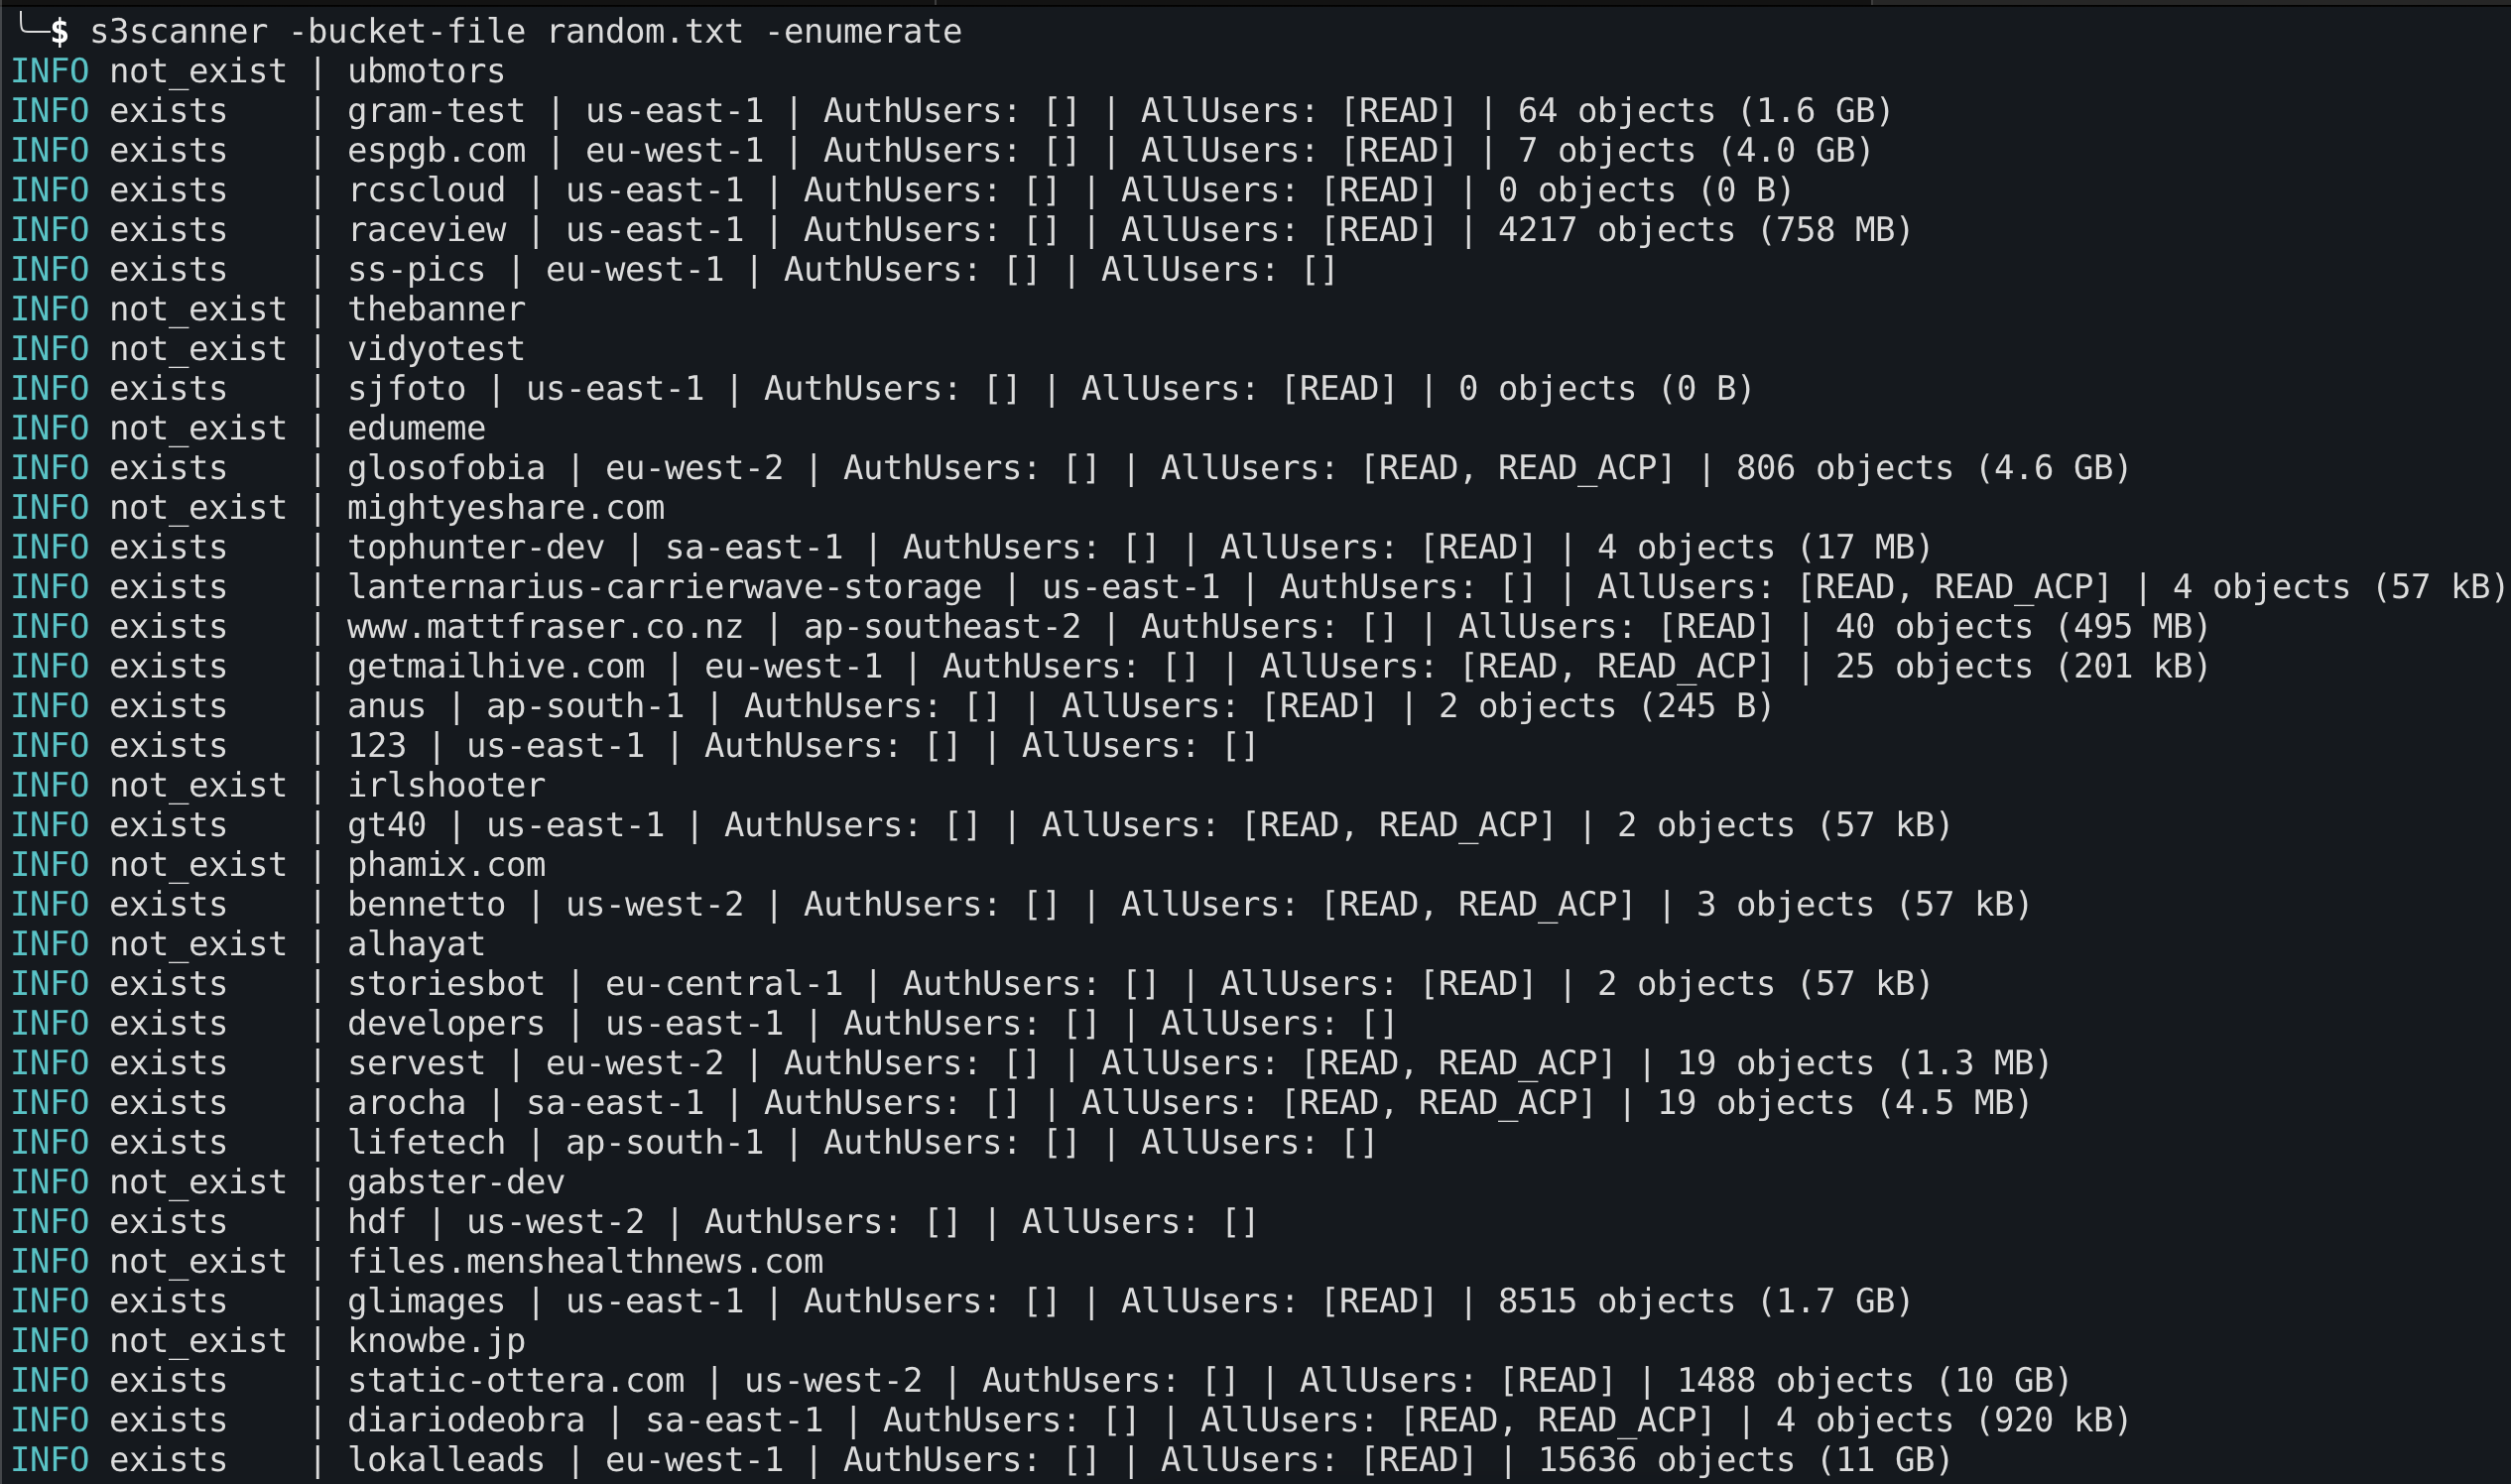 sa7mon/s3scanner
Scannez les buckets S3 mal configurés à travers les API compatibles S3 !
 behisecc/vibesec-skill
Cette compétence aide Claude à écrire du code sécurisé et à prévenir les vulnérabilités courantes.
 controlplaneio/simulator
Plateforme de formation à la sécurité Kubernetes - axée sur l'atténuation des risques de sécurité
 nahamsec/hostilesubbruteforcer
Outil de brute-force de sous-domaines qui énumère les sous-domaines existants et détecte les sous-domaines hébergés dans le cloud mal configurés et…
 reposaur/reposaur
Outil de conformité open source pour les plateformes de développement.
 slowql/slowql
Analyseur statique SQL de nouvelle génération écrit en Rust. 282+ règles. Zéro faux positifs. Sécurité, performance, fiabilité, coût, conformité,…
 xmcyber/xmgoat
Lab de sécurité Azure basé sur Terraform avec des environnements intentionnellement mal configurés pour une pratique concrète d'attaque et de…
 salesforce/metabadger
Prévenir les attaques SSRF sur AWS EC2 via des mises à niveau automatisées vers l'Instance Metadata Service v2 (IMDSv2) plus sécurisé.
 nccgroup/conmachi
Outil d'audit de sécurité en boîte noire pour conteneurs : énumère la configuration de sécurité depuis l'intérieur du conteneur cible.
 arsbr/veritensor
L'antivirus pour artefacts IA et pare-feu RAG. Un outil d'analyse statique qui scanne les modèles et notebooks à la recherche de RCE, les jeux de…
 agentsid-dev/agentsid-scanner
Scanner de sécurité pour les serveurs MCP. Évalue l'authentification, les permissions, les risques d'injection et la sécurité des outils. Le phare de…
 owasp/owasp-subtractive-hardening-top-10
Le projet OWASP Subtractive Security Top 10 est une initiative visant à identifier, documenter et promouvoir les opportunités à plus fort impact pour…
 teyhouse/cve-2024-3094
Vérification de vulnérabilité K8S et Docker pour CVE-2024-3094