

dwarf2json
 volatilityfoundation/dwarf2json
Convertir les informations de symboles et de types ELF/DWARF en JSON intermédiaire de vol3
memory-forensicsreverse-engineeringdigital-forensics+2
164
volatilityfoundation/dwarf2jsonConvertir les informations de symboles et de types ELF/DWARF en JSON intermédiaire de vol3
 memoryforensics1/volexp
volatility explorateur (volatility 2)
 kd8bny/limeaide
Une application Python conçue pour vider à distance la RAM d'un client Linux et créer un profil volatility pour une analyse ultérieure sur votre hôte…
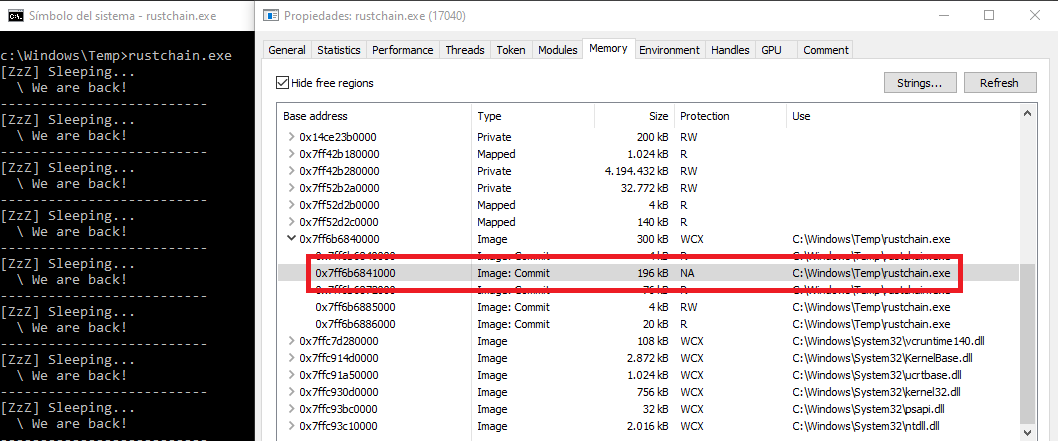 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
 dougwithseismic/dezlock-dump
Outil d'extraction de schéma runtime et RTTI pour Deadlock, CS2, Dota et autres (Source 2). Aucun source2gen requis.
 principlecheck/kslkatzbof
Beacon Object File pour l'extraction en ligne d'identifiants LSASS via la technique BYOVD utilisant KslD.sys. Extrait les hashs NT et les mots de…
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 joe-desimone/patriot
Outil de détection furtive en mémoire qui identifie le creusement de processus, le piétinement de modules, les régions exécutables non adossées et…
 controlplaneio/truffleproc
truffleproc — chassez les secrets dans la mémoire des processus (mashup de TruffleHog et gdb)
 naksyn/moduleshifting
Variation plus furtive des techniques d'injection Module Stomping et Module Overloading qui réduit les IoCs mémoire. Implémenté en Python ctypes
 securityjoes/forensicminer
Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.
 opensourcesec/cirtkit
Outils pour l'équipe de réponse aux incidents informatiques :computer:
 withsecurelabs/ticktock
Énumère les minuteries de la file d'attente de temporisateurs Windows afin de détecter l'obfuscation de sommeil Ekko, facilitant la forensique…
 airbus-cert/yara-ttd
Utiliser les règles YARA sur les traces Time Travel Debugging
 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 nccgroup/memscan
Recherche de chaînes de caractères, d'expressions régulières et de numéros de carte de crédit de pistes de cartes à bande magnétique dans l'espace…
 piat0n/baremetal-ram-dumper
Un utilitaire x86 bare-metal pour vider la RAM physique directement sur le disque. Construit et testé pour des expériences d'attaque Cold Boot sur de…
 david942j/heapinfo
Une mémoire interactive pour le pwning / l'exploitation