

LaZagne
 alessandroz/lazagne
Outil de récupération d'identifiants multiplateforme qui extrait les mots de passe stockés des navigateurs, clients de messagerie, bases de données,…
password-crackingencryption-decryption-toolsmemory-forensics+8
11.0k
alessandroz/lazagneOutil de récupération d'identifiants multiplateforme qui extrait les mots de passe stockés des navigateurs, clients de messagerie, bases de données,…
 qsecure-labs/deadmatter
Outil d'extraction d'identifiants indépendant du décalage
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…
 velocidex/linpmem
Pilote du noyau Linux pour l'acquisition de la mémoire physique, permettant un accès en lecture à toute adresse physique, y compris la mémoire…
 kudaes/shelter
Obsuscation du sommeil basée sur ROP pour contourner les scanners mémoire
 malvuln/ransomlord
RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…
 carmaa/inception
Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
 volatilityfoundation/volatility
Un framework avancé de forensic mémoire
 cheat-engine/cheat-engine
Cheat Engine. Un environnement de développement axé sur le modding.
 securityjoes/forensicminer
Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.
 sterrasec/ipa-medit
Outil de modification de la mémoire pour les ipa re-signés prenant en charge les applications iOS s'exécutant sur iPhone et Apple Silicon Mac sans…
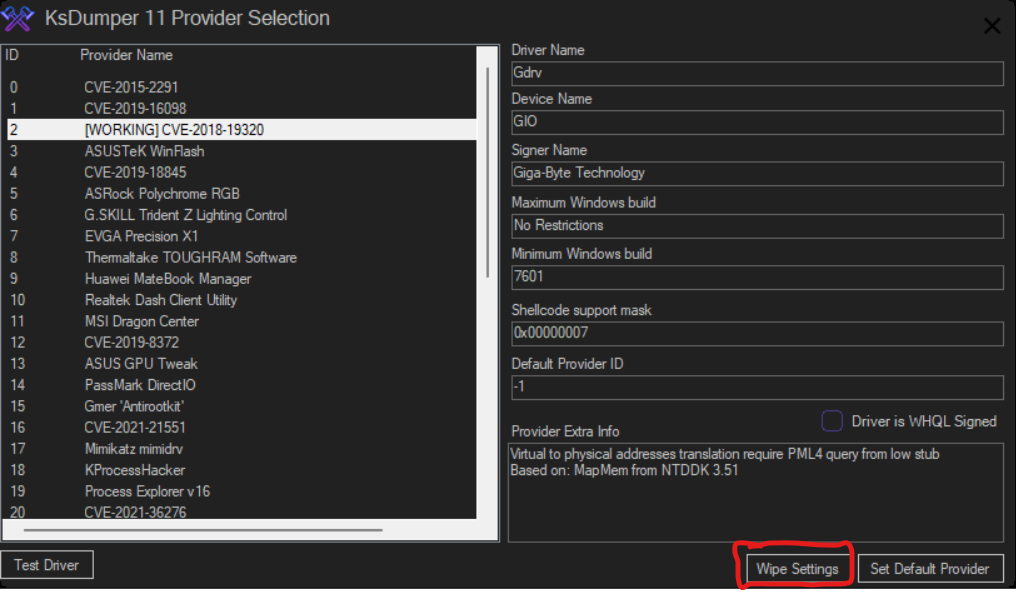 mastercodeon314/ksdumper-11
Une renaissance du classique et légendaire KsDumper
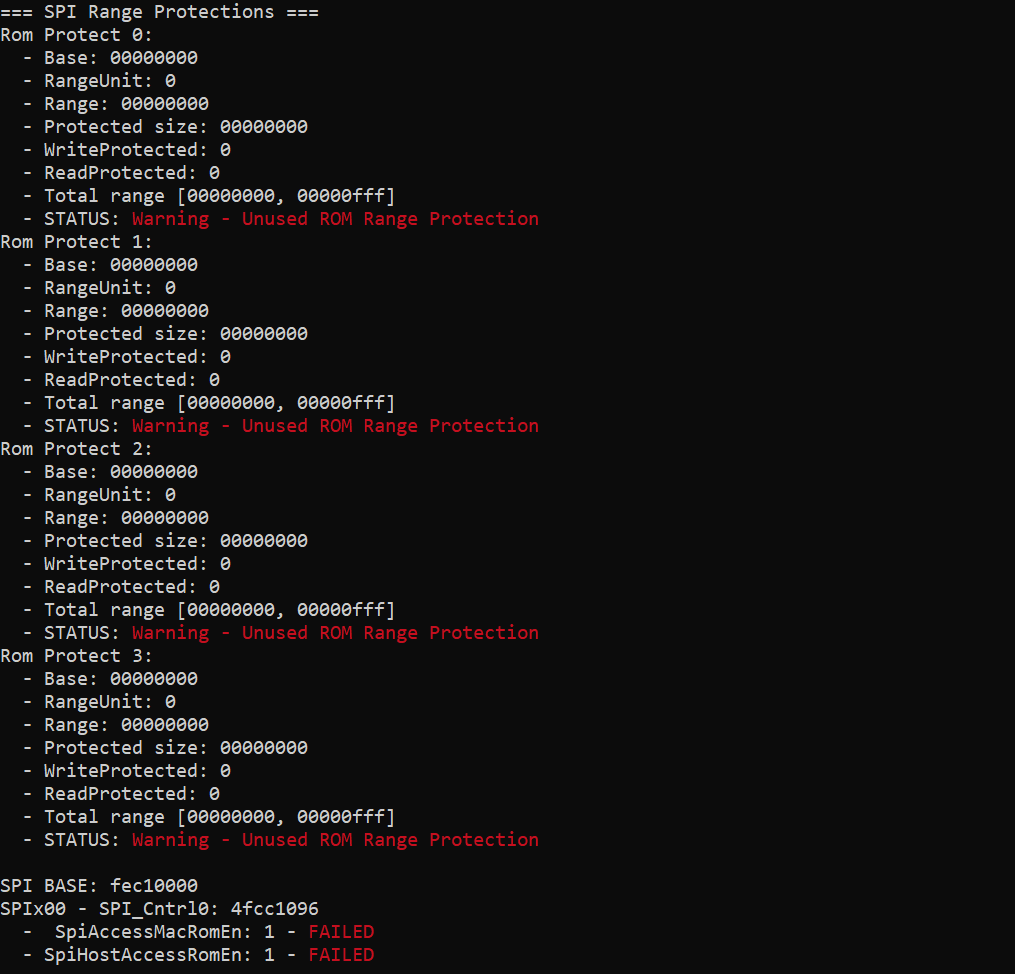 ioactive/platbox
Outil d'évaluation de la sécurité des plateformes pour le dump et l'analyse des registres UEFI/SMM, de l'espace de configuration PCI, de la mémoire…
 cado-security/varc
Volatile Artifact Collector collecte un instantané des données volatiles d'un système. Il vous indique ce qui se passe sur un système, et est…
 renukaselvar/libunwind_cve-2015-3239_after
Bibliothèque pour dérouler les piles d'appels du processeur, prenant en charge plusieurs architectures et systèmes d'exploitation, avec des…
 renukaselvar/libunwind_cve-2015-3239
Bibliothèque C pour le déroulement de pile et la génération de backtrace, prenant en charge plusieurs architectures et systèmes d'exploitation, avec…
 thewover/donut
Génère du shellcode indépendant de la position pour x86, x64 ou AMD64+x86 qui charge des assemblies .NET, des fichiers PE et d'autres charges utiles…
 offensive-panda/lsassreflectdumping
Cet outil exploite la technique Process Forking en utilisant l'API RtlCreateProcessReflection pour cloner le processus lsass.exe. Une fois le clone…