

nanodump
 fortra/nanodump
Le couteau suisse du dump LSASS
privilege-escalationmemory-forensicsexploitation+4
2.1kil y a 2 ans
fortra/nanodumpLe couteau suisse du dump LSASS
 sapdragon/vac
Reconstruction octet pour octet en C++20 de 15 modules de scan x86 de Valve Anti-Cheat et de steamservice.dll, avec des tests de parité et une…
 ricardojoserf/trickdump
Dump lsass en utilisant uniquement les fonctions NTAPI, créant 3 fichiers JSON et 1 fichier ZIP... et générer le fichier MiniDump plus tard!
 yelparchive/osxcollector
Un kit d'outils de collecte et d'analyse de preuves forensiques pour OS X
 ion28/bluespawn
Un logiciel de défense active et EDR pour renforcer les équipes bleues.
 dump-guy/malware-analysis-and-reverse-engineering
Certains de mes analyses de malwares et rétro-ingénierie disponibles publiquement.
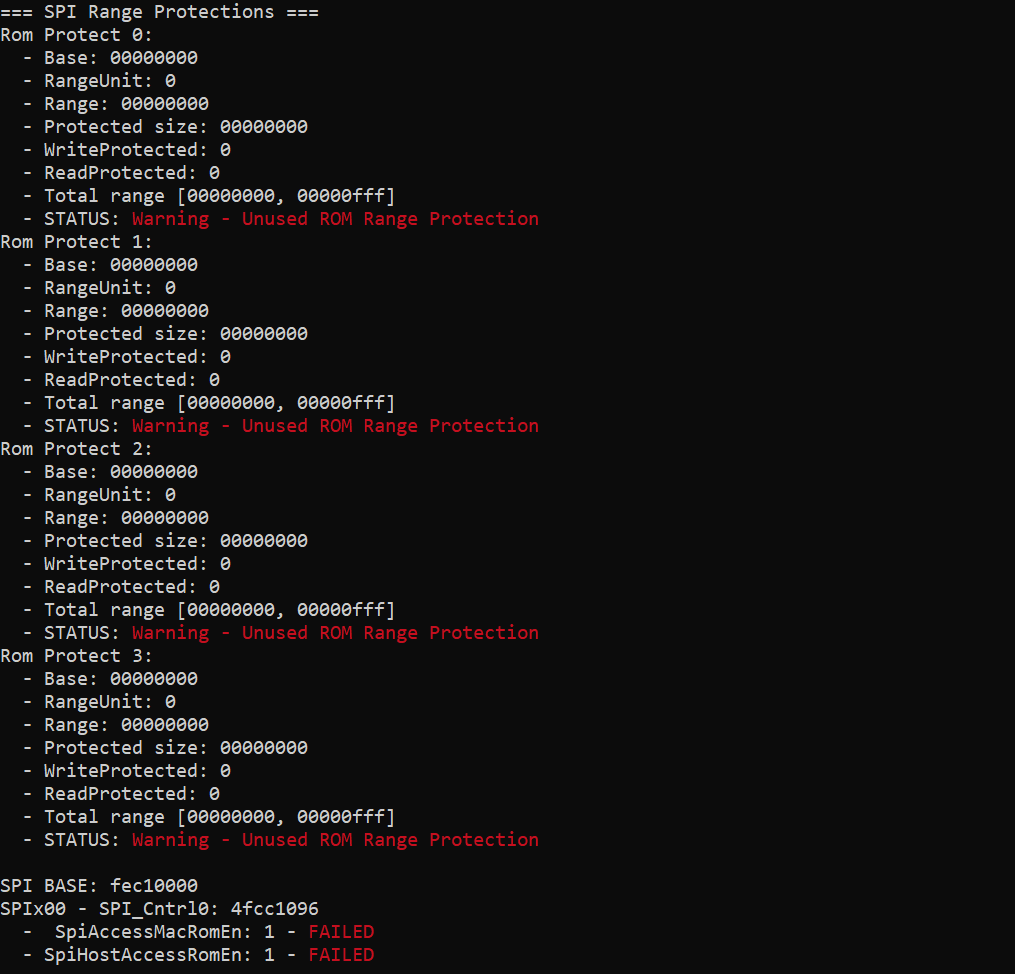 ioactive/platbox
Outil d'évaluation de la sécurité des plateformes pour le dump et l'analyse des registres UEFI/SMM, de l'espace de configuration PCI, de la mémoire…
 0xsp-srd/aether
Outil de forensique mémoire et de chasse aux menaces pour Windows qui analyse la mémoire des processus en direct à la recherche de motifs…
 ivancabrera02/whfb-pincapture
Capture les codes PIN Windows Hello à la saisie en injectant une DLL dans LogonUI.exe qui place un point d'arrêt matériel CPU sur…
 ymsniper/umbra
Overlay de jeu externe en lecture seule pour Linux. Décalages dérivés, squelettes composés, module noyau optionnel pour des lectures mémoire…
 mmozeiko/aes-finder
Utilitaire pour trouver des clés AES dans les processus en cours
 itm4n/ppldump
Vider la mémoire d'un PPL avec un exploit userland.
 memn0ps/matrix-rs
Rusty Hypervisor - Hyperviseur Blue Pill de type 2 du noyau Windows en Rust (Nom de code : Matrix)
 star-laboratory/prism
PrISM : une atténuation probabiliste et évolutive de RowHammer (ISCA 2026). Code source de Ramulator2 et scripts d'évaluation.
 mandiant/silketw
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…
 nccgroup/mnemosyne
Un outil générique de récupération de mémoire Windows
 grapheneos/hardened_malloc
Allocateur renforcé conçu pour les systèmes modernes. Il est intégré à la libc Bionic d'Android et peut être utilisé en externe avec musl et glibc en…
 habanada/nativemirror
Implémentation native en Delphi de la fonctionnalité PE-sieve avec une bibliothèque réutilisable, une interface CLI et une DLL compatible PE-sieve…