Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1210 résultats
flare-ida preview
Archived

flare-ida

GitHubmandiant/flare-ida

Utilitaires IDA Pro de l'équipe FLARE

dynamic-analysis-sandboxingreverse-engineeringshellcode+3
2.5k
il y a 1 an
rekall preview
Archived

rekall

GitHubgoogle/rekall

Rekall — Cadre d’analyse forensique de la mémoire

memory-forensicsreverse-engineeringforensics+3
2.0kil y a 5 ans
malice preview
Archived

malice

GitHubmaliceio/malice

VirusTotal Wanna Be - Maintenant avec 100 % de hipster en plus
container-securitydynamic-analysis-sandboxingvulnerability-analysis+6
1.9kil y a 3 ans
pyrebox preview
Archived

pyrebox

GitHubcisco-talos/pyrebox

Sandbox de rétro-ingénierie scriptable en Python, un framework d'instrumentation et d'inspection de machines virtuelles basé sur QEMU

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
1.7kil y a 2 ans
viper preview
Archived

viper

GitHubviper-framework/viper

Cadre d'analyse et de gestion des binaires
exploit-frameworksvulnerability-analysisreverse-engineering+3
1.6kil y a 3 ans
php-malware-finder preview
Archived

php-malware-finder

GitHubjvoisin/php-malware-finder

Détecter les fichiers PHP potentiellement malveillants
static-analysisvulnerability-scannerscode-analysis+2
1.5kil y a 2 ans
Dr0p1t-Framework preview
Archived

Dr0p1t-Framework

GitHubd4vinci/dr0p1t-framework

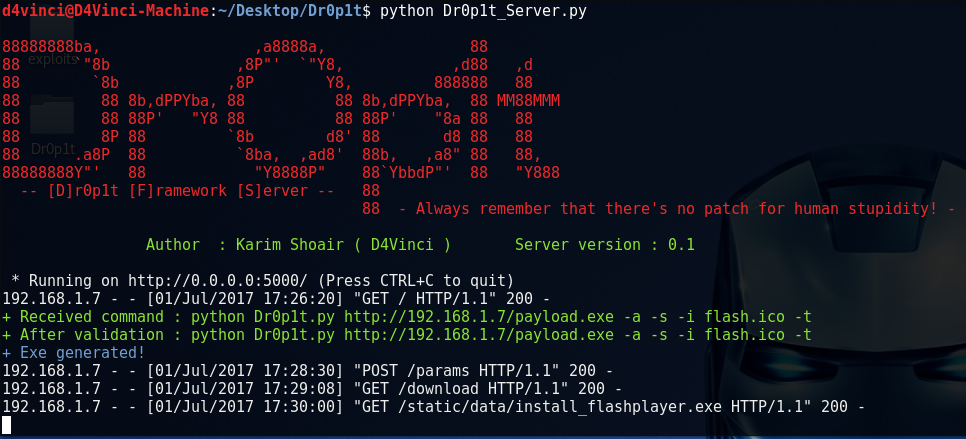
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
privilege-escalationpayload-generationpersistence-mechanisms+9
1.5kil y a 7 ans
openclarity preview
Archived

openclarity

GitHubopenclarity/openclarity

OpenClarity est une plateforme open source conçue pour renforcer la sécurité et l'observabilité des applications et infrastructures cloud natives.
cloud-infrastructure-securityvulnerability-scannerscontainer-security+7
1.5kil y a 4 mois
pe_tree preview
Archived

pe_tree

GitHubblackberry/pe_tree

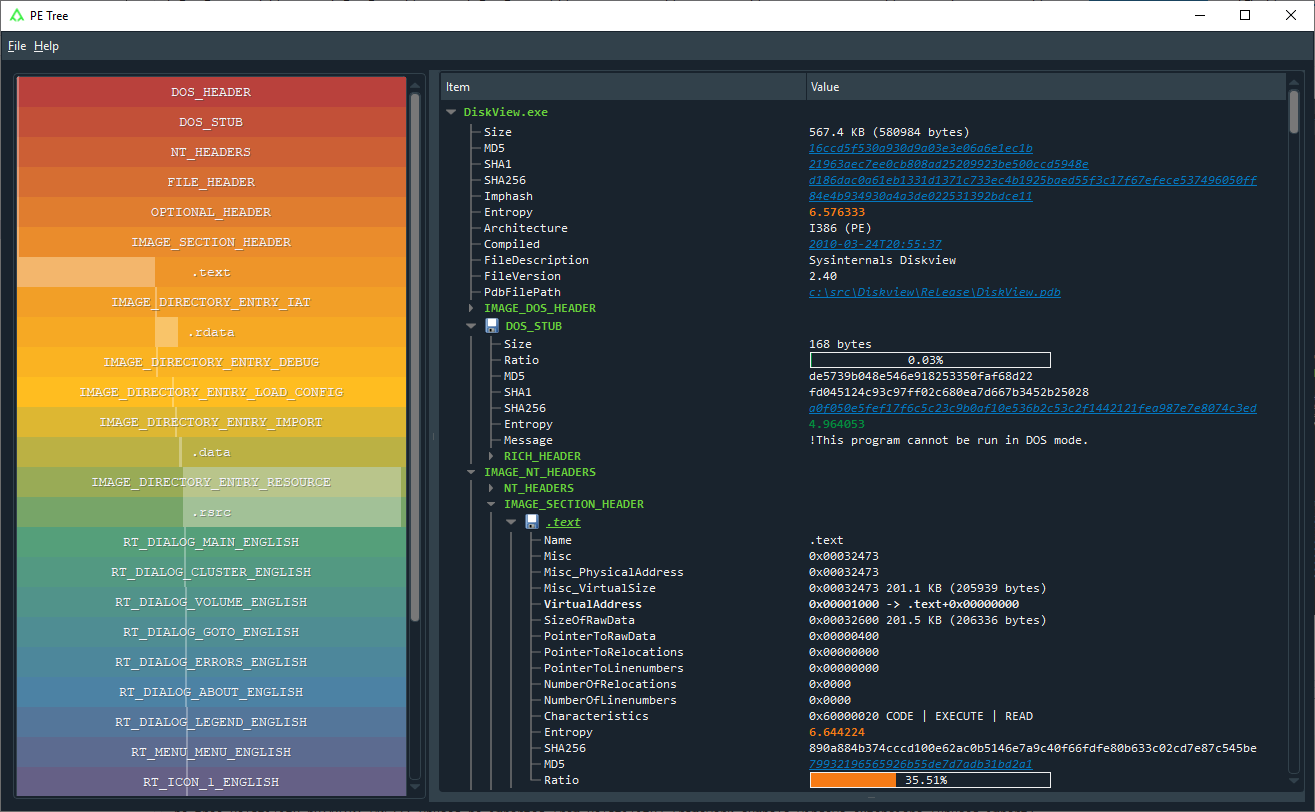
Module Python pour visualiser les fichiers Portable Executable (PE) dans une vue arborescente en utilisant pefile et PyQt5. Peut également être…
memory-forensicsvulnerability-analysisreverse-engineering+5
1.3kil y a 4 ans
ThreatPursuit-VM preview
Archived

ThreatPursuit-VM

GitHubmandiant/threatpursuit-vm

Threat Pursuit Virtual Machine (VM) : une distribution open source entièrement personnalisable, basée sur Windows et conçue pour l'analyse et la…
osintvulnerability-analysisinformation-gathering+8
1.3kil y a 3 ans
GoDefender preview
Archived

GoDefender

GitHubkiexitdispatcher/godefender

Anti-virtualisation, Anti-débogage, AntiVM, Anti-machine virtuelle, Anti-débogage, Anti-Sandboxie, Anti-sandbox, Paquet de détection de VM. Windows…
defensive-toolsids-ips-evasionreverse-engineering+3
858il y a 9 mois
SilkETW preview
Archived

SilkETW

GitHubmandiant/silketw

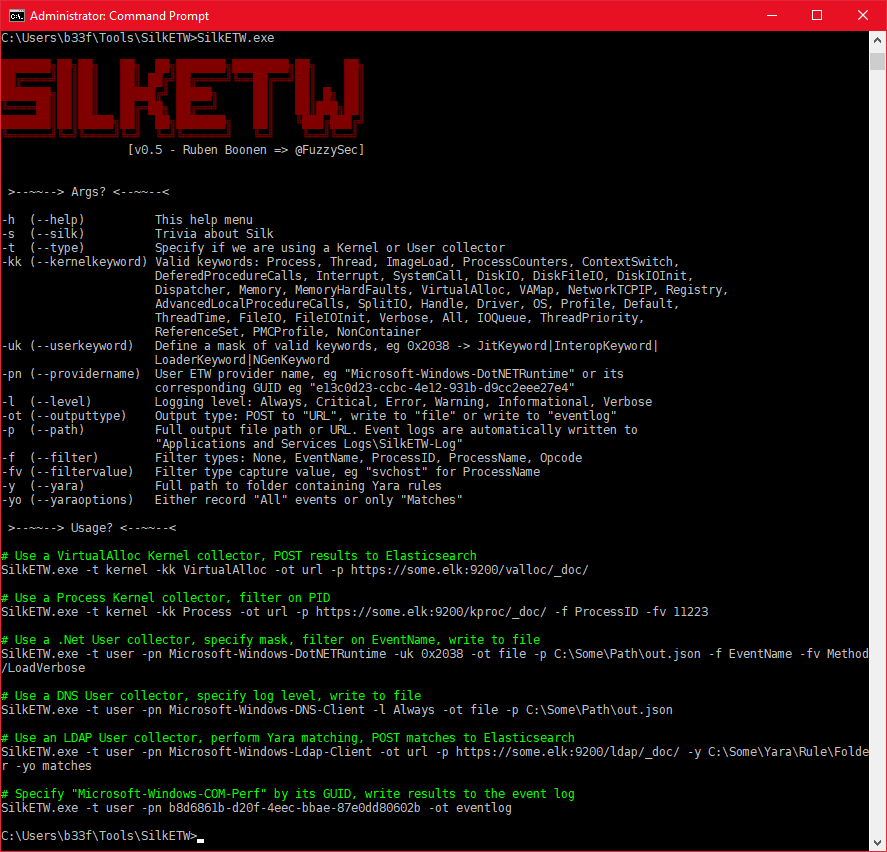
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…
defensive-toolsmemory-forensicsforensics+8
852il y a 3 ans
Ghidrathon preview
Archived

Ghidrathon

GitHubmandiant/ghidrathon

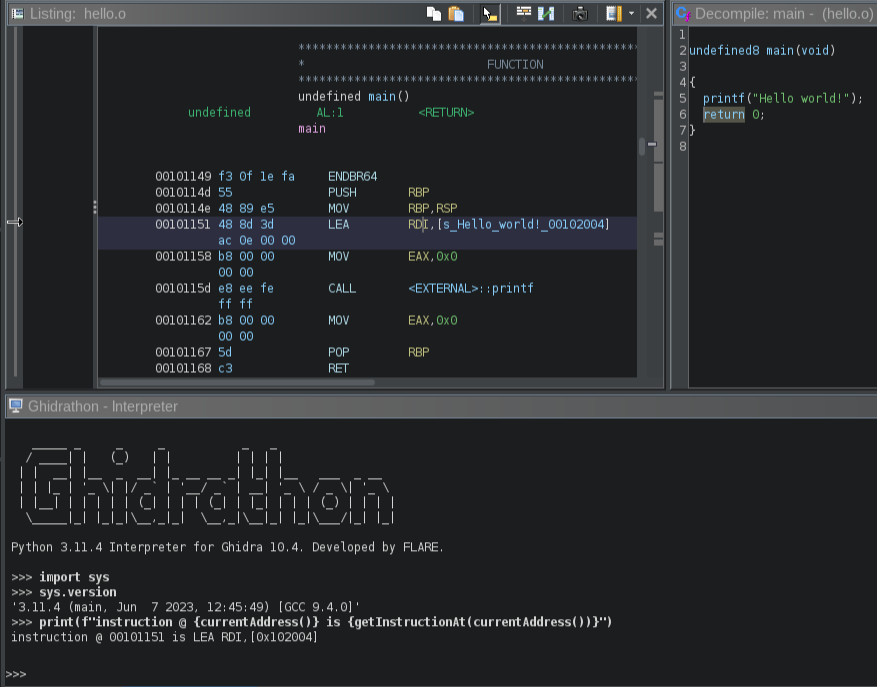
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
reverse-engineeringscripting-automationmalware-analysis+1
788il y a 2 ans
GoRedOps preview
Archived

GoRedOps

GitHubkiexitdispatcher/goredops

🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…

privilege-escalationexploitationids-ips-evasion+9
673il y a 1 an
avscript preview
Archived

avscript

GitHubtaviso/avscript

Avast JavaScript Interactive Shell
vulnerability-analysisexploitationreverse-engineering+5
673il y a 6 ans
DarthSidious preview
Archived

DarthSidious

GitHubchryzsh/darthsidious

Construire un domaine Active Directory et le pirater
defensive-toolspassword-crackingprivilege-escalation+7
666il y a 6 ans
maltrieve preview
Archived

maltrieve

GitHubkrmaxwell/maltrieve

Un outil pour récupérer des malwares directement depuis la source pour les chercheurs en sécurité.

osintinformation-gatheringmalware-analysis+2
564il y a 9 ans
GCTI preview
Archived

GCTI

GitHubchronicle/gcti

Référentiel de signatures de détection fournissant des règles YARA et du contenu de chasse aux menaces pour identifier les logiciels malveillants et…

defensive-toolsmalware-analysisthreat-intelligence+1
554il y a 2 ans
Précédent1…65666768Suivant