
volatility3
 volatilityfoundation/volatility3
Cadre avancé pour extraire des artefacts numériques à partir d'échantillons de mémoire volatile (RAM), permettant une analyse forensique approfondie…
memory-forensicsforensicsmalware-analysis+2
4.3k
volatilityfoundation/volatility3Cadre avancé pour extraire des artefacts numériques à partir d'échantillons de mémoire volatile (RAM), permettant une analyse forensique approfondie…
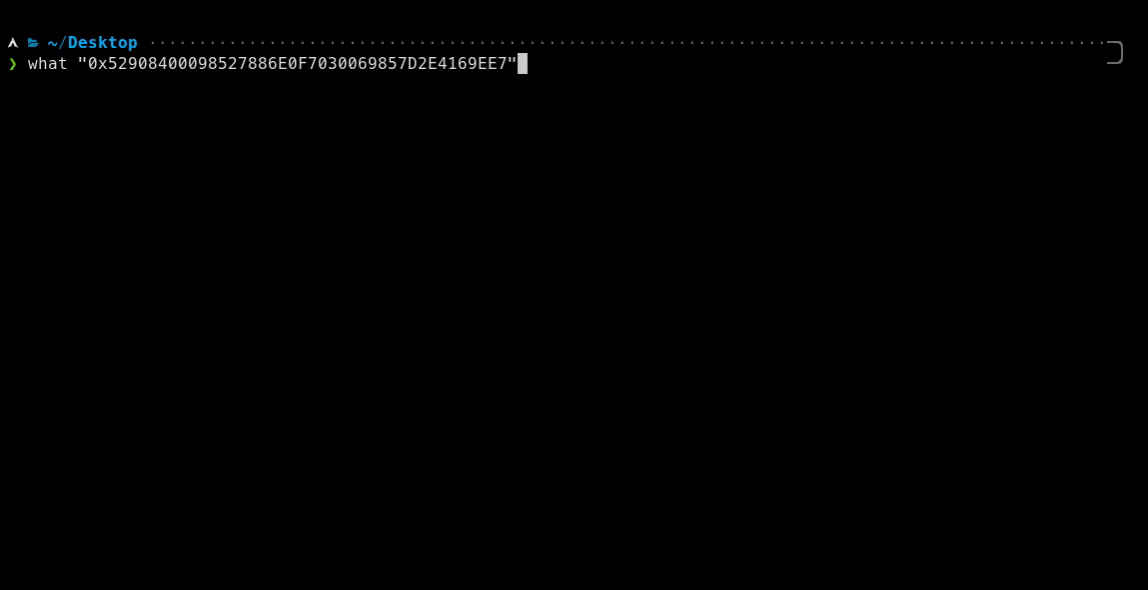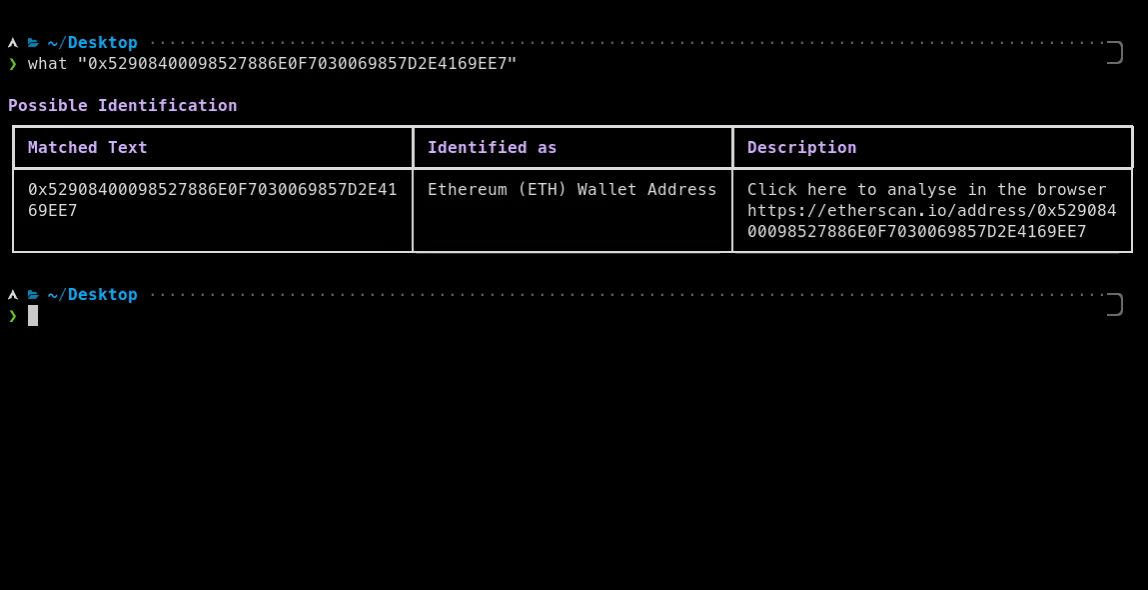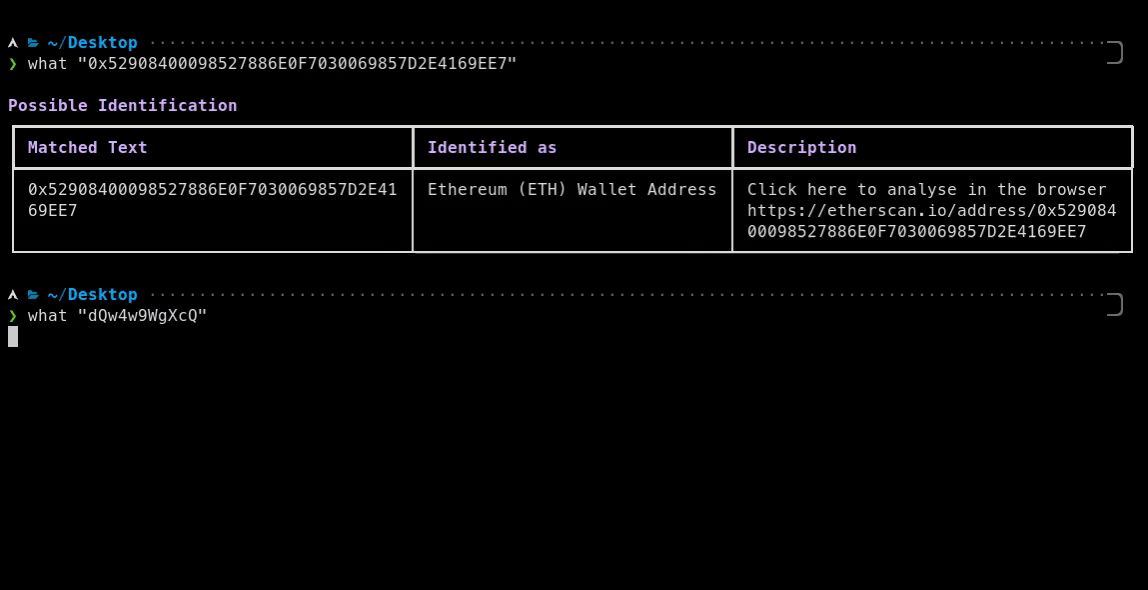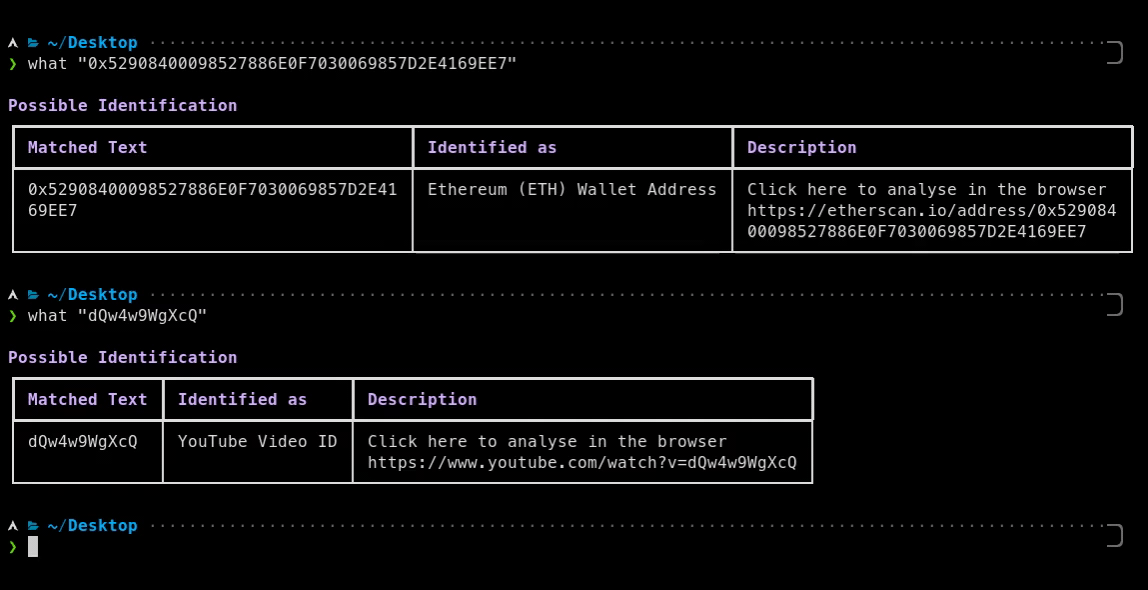 bee-san/pywhat
🐸 Identifiez n'importe quoi. pyWhat vous permet facilement d'identifier des e-mails, des adresses IP, et plus encore. Fournissez-lui un fichier…
 newliver666/apk-reverse
Agent skill for Android APK reverse engineering: dex patching, unpacking, repacking, ad and paywall removal, native .so analysis, and runtime…
 mentebinaria/retoolkit
Bundle pré-configuré d'outils de rétro-ingénierie et d'analyse de malwares pour systèmes Windows x86/x64, avec intégration au bureau et débogueurs…
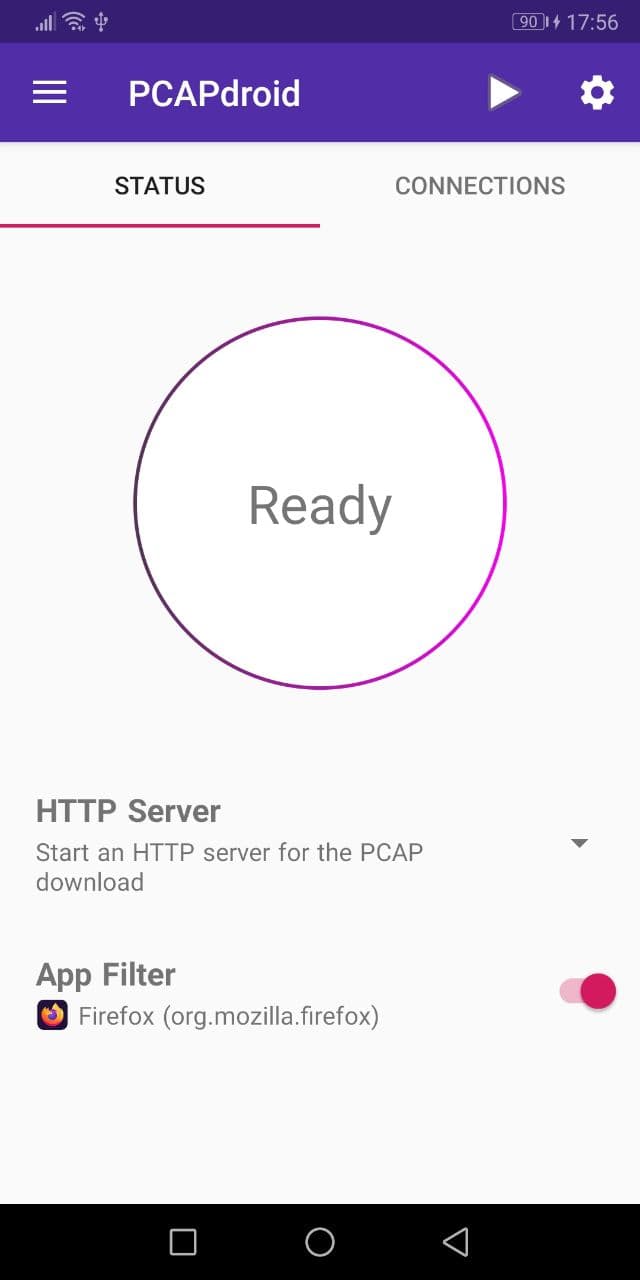 emanuele-f/pcapdroid
Moniteur réseau sans root, pare-feu et dumper PCAP pour Android
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
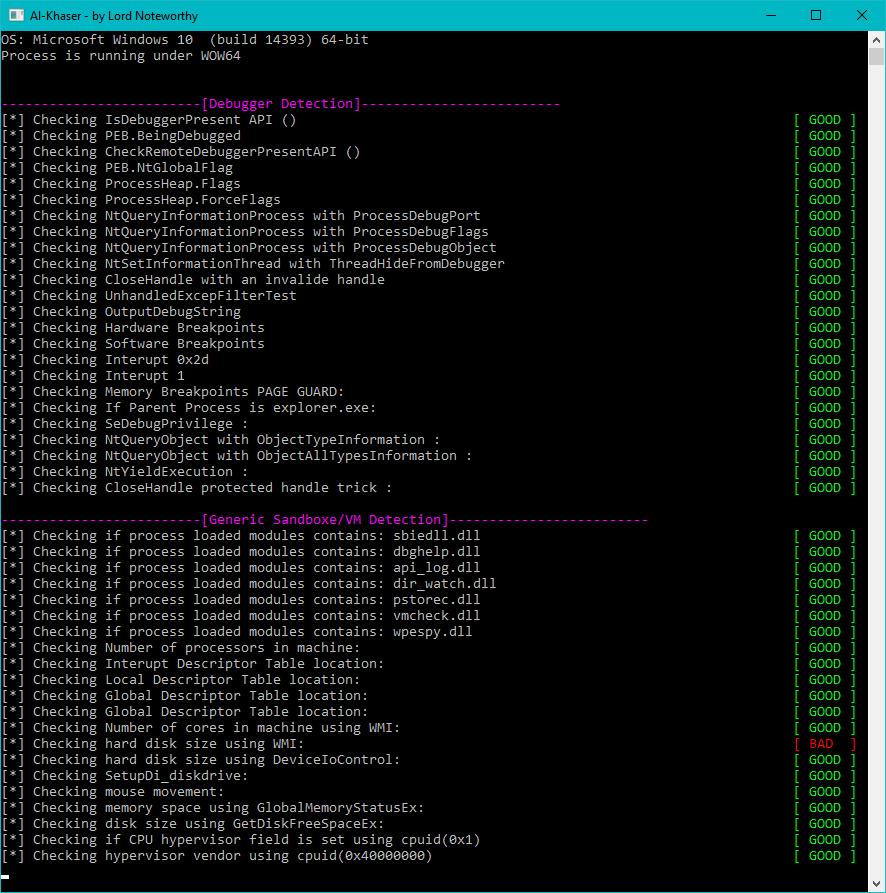 ayoubfaouzi/al-khaser
Techniques malveillantes publiques utilisées dans la nature : Virtual Machine, Emulation, Debuggers, Sandbox detection.
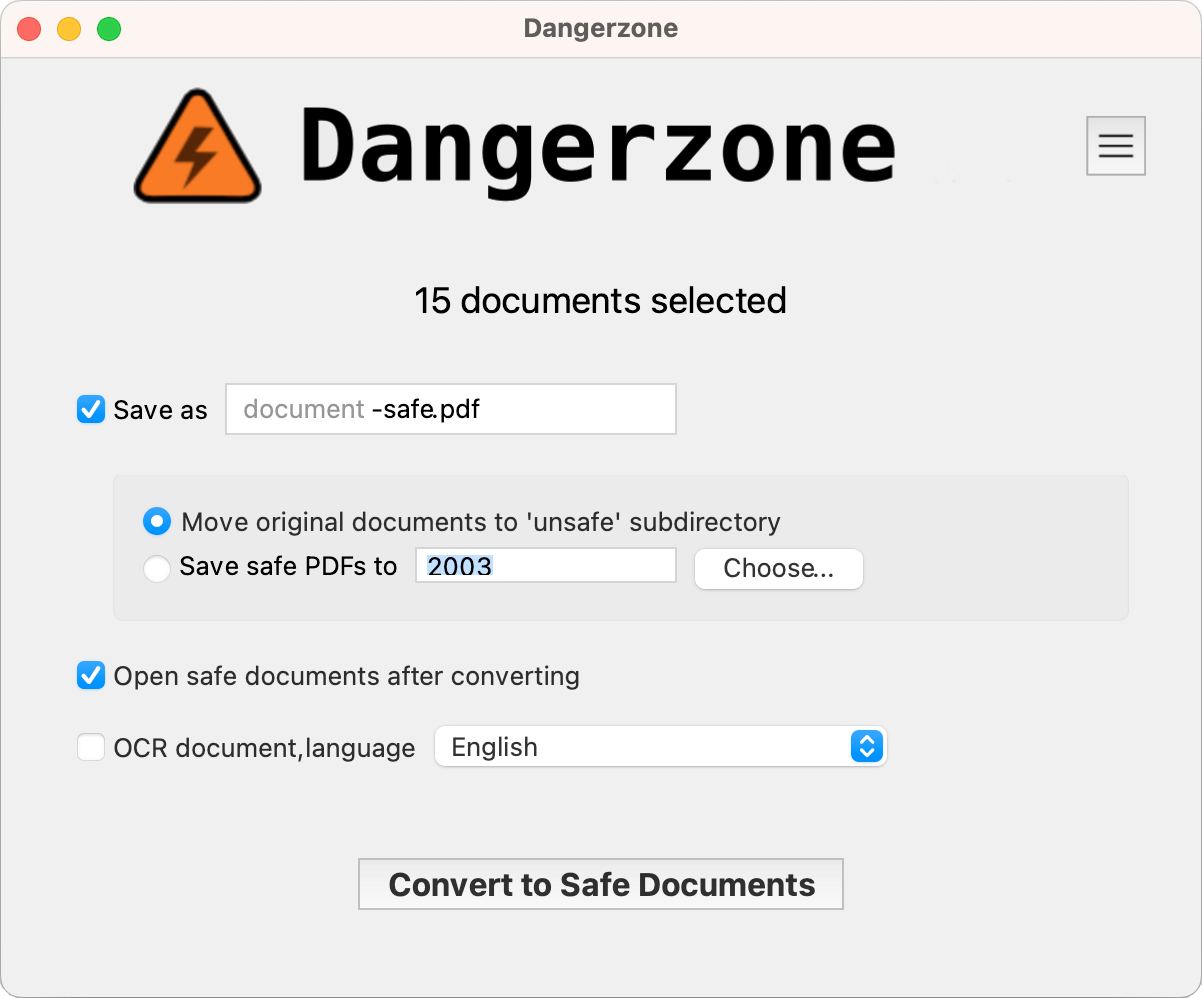 freedomofpress/dangerzone
Prenez des PDFs, documents bureautiques ou images potentiellement dangereux et convertissez-les en PDFs sécurisés.
 hyperdbg/hyperdbg
Outils de débogage natifs de pointe

 pedramamini/awesome-yara
Une liste organisée de règles, outils et personnes YARA impressionnants.
 bst04/cybersources
Une liste organisée d'outils et de ressources de cybersécurité.
 0x90n/infosec-black-friday
Toutes les offres pour les logiciels/outils liés à l'InfoSec ce Black Friday
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Liste géniale de toutes sortes de ressources pour apprendre le piratage éthique et les tests d'intrusion.
 sepinf-inc/iped
IPED Outil de criminalistique numérique. C'est un logiciel open source qui peut être utilisé pour traiter et analyser des preuves numériques, souvent…
 alexandreborges/malwoverview
Malwoverview est un outil de première réponse pour la chasse aux menaces sur VirusTotal, Hybrid Analysis, URLHaus, Polyswarm, Malshare, Alien Vault,…
 neo23x0/signature-base
Base de données de signatures YARA et d'IOC pour mes scanners et outils
 intelowlproject/intelowl
Plateforme de renseignement sur les menaces évolutive qui enrichit les observables et les fichiers à l'aide de plus de 200 analyseurs, avec une…