

OshoosiClaw
 oyesanyf/oshoosiclaw
Agent autonome de sécurité des endpoints en Rust combinant un pilote Windows Ring-0 et un blocage pré-exécution eBPF sous Linux, la détection YARA,…
defensive-toolsnetwork-securitymalware-analysis+8
8
oyesanyf/oshoosiclawAgent autonome de sécurité des endpoints en Rust combinant un pilote Windows Ring-0 et un blocage pré-exécution eBPF sous Linux, la détection YARA,…
 zx41r/awesome-reverse-engineering-and-malware-analysis
Une carte vérifiée de la rétro-ingénierie et de l'analyse de malwares. Désassembleurs, dépaquetage, développement d'exploits, fuzzing, DFIR, et les…
 structio-labs/n0xis
Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
 swastiksagar/wazuhlabproject
Labo domestique pratique Wazuh SIEM/XDR couvrant le déploiement OVA, l'enrôlement des agents, la surveillance de l'intégrité des fichiers, la…
 virustotal/virustotal-mcp
Serveur MCP exposant le renseignement sur les menaces VirusTotal aux agents IA : rapports sur les fichiers, URL, domaines et IP, soumission…
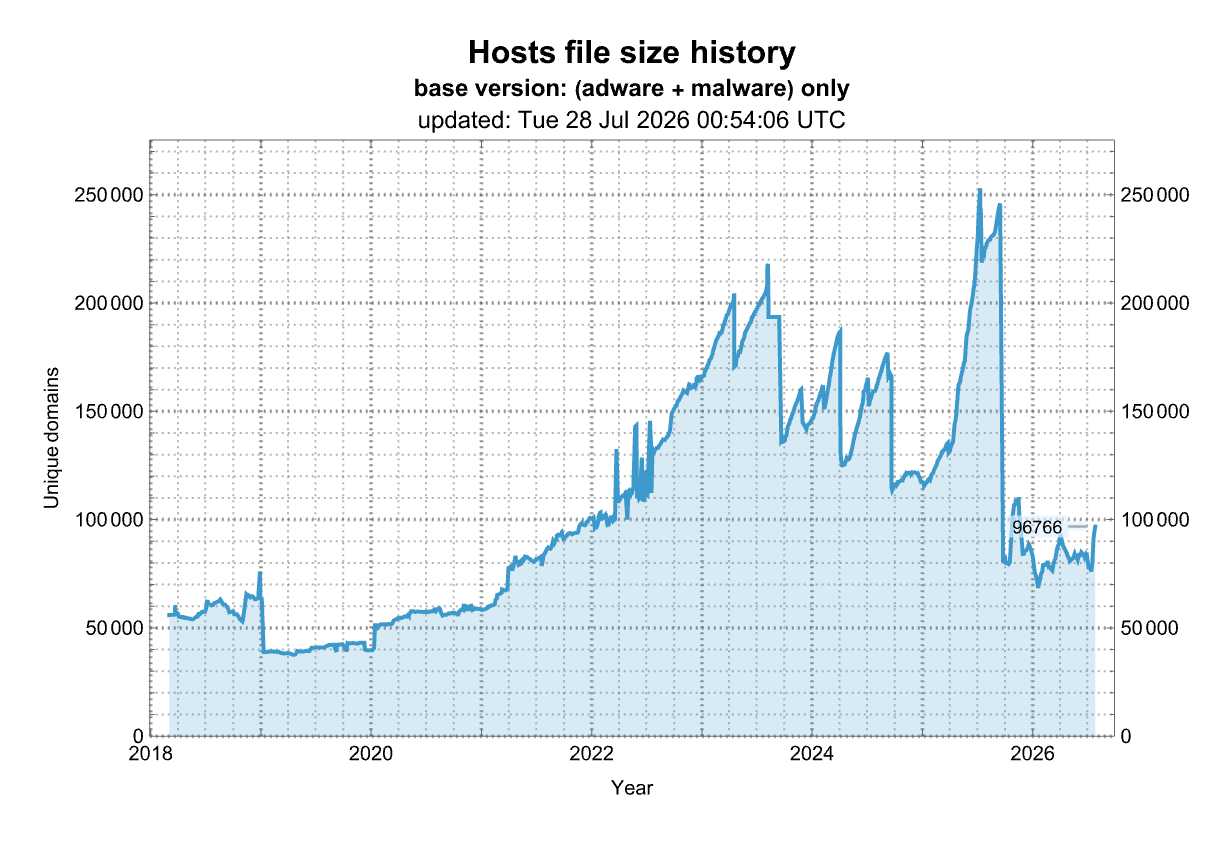 stevenblack/hosts
🔒 Consolidating and extending hosts files from several well-curated sources. Optionally pick extensions for porn, social media, and other categories.
 mgreen27/detectraptor
Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement
 lief-project/lief
Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…
 werwolv/imhex
🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…
 tkmru/awesome-edr-bypass
Collection organisée de ressources de contournement d'EDR comprenant des PoCs, outils, ateliers, présentations et blogs pour le hacking éthique et…
 morluto/awesome-reverse-engineering
Outils de rétro-ingénierie et ressources d'apprentissage sélectionnés pour les binaires, applications, firmwares, formats et protocoles.
 racoten/suture-pic
Un framework de développement d'implants Windows pour l'ingénierie offensive et la recherche C2.
 bunnybuzz/enigma
Moteur de rétro-ingénierie natif en C++ avec pipeline de désassemblage, décompilation et analyse pour les binaires PE/ELF, doté d'une interface…

 ryftenius/resx
Boîte à outils spécialisée pour le reverse engineering Windows et l'analyse binaire | Désobfuscation d'API, graphes d'appels, analyse de pilotes…
 twili8/homer
Fork évasif de Donut pour générer du shellcode indépendant de la position qui charge des payloads PE Windows depuis la mémoire
 mafarricos/badbox-tv-audit
Audite les appareils Android TV et Google TV via ADB pour détecter les malwares BadBox, XCPE et Vo1d, avec une sentinelle de trafic VPN, des listes…
 giveen/decomp.anything
fork de decomp.wtf : correspondance PE Windows, chaînes d'outils MinGW/clang-cl et pont REA MCP optionnel