
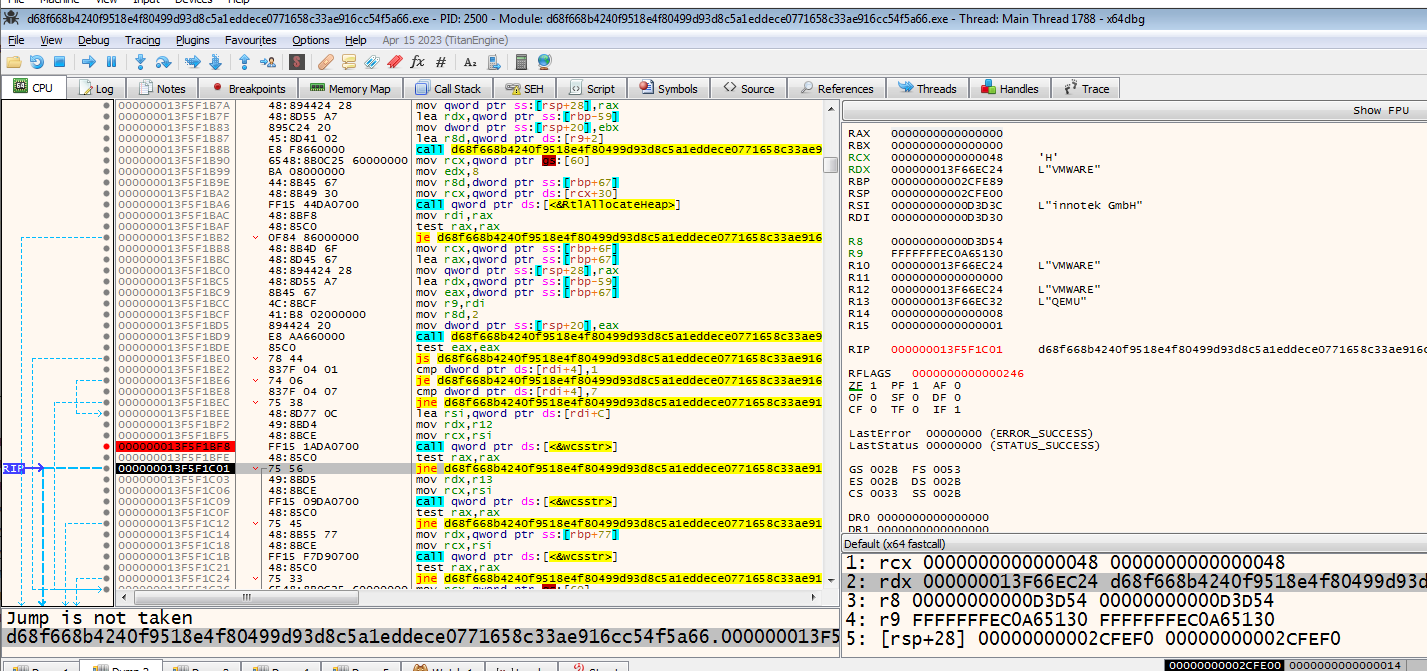
BlackLotus-Z2A-Challenge
 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, rien à voir ici pour l'instant, veuillez passer votre chemin
static-analysisreverse-engineeringmalware-analysis+2
3
spiralbl0ck/blacklotus-z2a-challengeBlackLotus-Z2A-Challenge, rien à voir ici pour l'instant, veuillez passer votre chemin
 mynameismeerkat/pyretic
pyREtic est un framework extensible pour le rétro-ingénierie de bytecode Python 2.x en mémoire.
 gmh5225/minidumpreader
Analyse les fichiers Windows MiniDump (MDMP) avec Kaitai Struct, en extrayant les chaînes de la mémoire et en les comparant à des règles YARA pour le…
 gmh5225/antidbg-unabomber
VMP amélioré (ancien AmogusPlugin)
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
Solution pour analyser le malware gozi: Veuillez patienter pendant que je rédige le write-up :)
 merces/pev
Déplacé vers https://github.com/mentebinaria/readpe
 dodo-sec/malware-analysis
Collection organisée d'analyses approfondies de logiciels malveillants, servant de référence pour les chercheurs en sécurité, les ingénieurs en…
 theflink/hunt-weird-syscalls
POC basé sur ETW pour identifier les appels système directs et indirects
 owasp/securetea-project
Le projet OWASP SecureTea fournit une solution de sécurité tout-en-un pour divers appareils (ordinateurs personnels / serveurs / appareils IoT).
 malwaremorghulis/sunburst
Détection de SUNBURST C2 Stage-1 à l'aide de l'entropie de Shannon
 securityjoes/threatresearch
Extracteurs de configuration Python pour des familles de malwares, notamment PlugX, Remcos, templateX et RedLine Stealer, prenant en charge…
 67-6f-64/antioreans-codedevirtualizer
Plugin IDA 6.8 qui dévirtualise la machine virtuelle FISH de Themida (2.2.5.0-2.2.7.0), restaurant le code natif à partir de binaires protégés pour…
 100daysofyara/2023
Règles partagées par la communauté issues de 100 Days of YARA 2023
 mandiant/flare-qdb
Débogueur en ligne de commande et Python pour instrumenter et modifier le comportement de logiciels natifs sous Windows et Linux.
 shellcromancer/daysofyara-2023
Règles partagées par la communauté du 100 Days of YARA 2023 -
 fr0gger/awesome_malware_techniques
Ceci est un dépôt de ressources sur les techniques de Malware.
 withsecurelabs/garbageman
GarbageMan est un ensemble d'outils pour analyser les binaires .NET via l'analyse du tas.
 pandare9x/nop_plugin
Plugin pour NOPer des instructions dans IDA