

Archived
linux-explorer
 intezer/linux-explorer
Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
osintmemory-forensicsvulnerability-analysis+7
intezer/linux-explorerBoîte à outils de forensique en direct facile à utiliser pour les terminaux Linux
 volexity/threat-intel
Signatures et IoCs issus des articles de blog publics de Volexity.
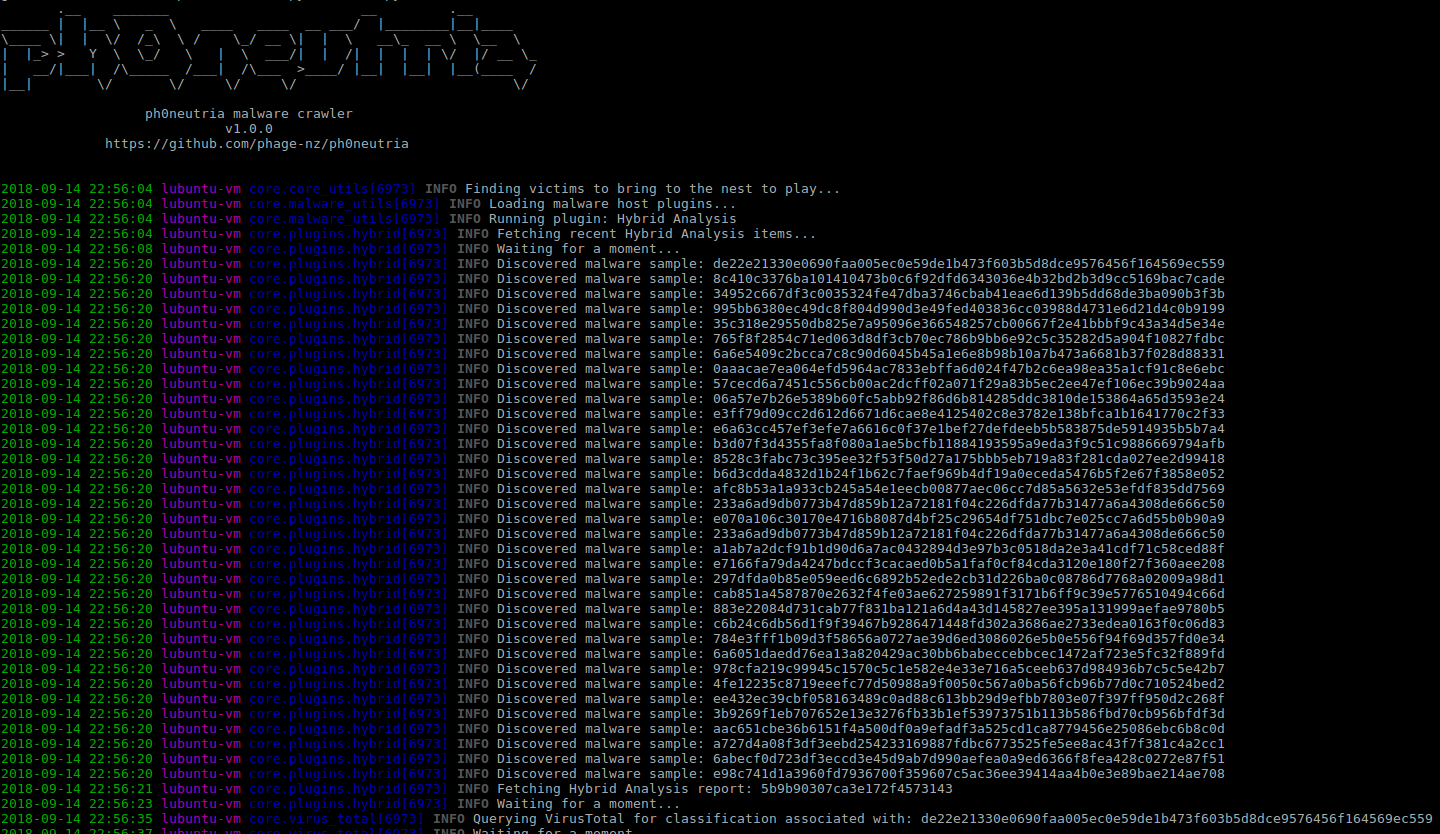 phage-nz/ph0neutria
ph0neutria est un constructeur de zoo de malwares qui récupère des échantillons directement depuis la nature. Tout est stocké dans Viper pour…
 zeromemoryex/c2-hunter
Extracteur de trafic C2 en temps réel pour les analystes de malwares. Intercepte les API de connexion Win32 pour intercepter et analyser les…
 target/halogen
Créez automatiquement des règles YARA à partir de documents malveillants.

 rew-sploit/rew-sploit
Émuler et disséquer les attaques MSF et *autres*
 paddycahil/windows-api-function-cheatsheets
Une référence des appels de fonctions de l'API Windows, incluant des fonctions pour les opérations sur les fichiers, la gestion des processus, la…
 parsingteam/teleshadow2
TeleShadow - Voleur de session Telegram Desktop (Windows)
 lithium876/controll_remote_access_trojan
Créé un cheval de Troie d'accès à distance TRÈS SIMPLE qui établira un contrôle administratif sur toute machine Windows qu'il compromet.
 s0ld13rr/claude-code-backdoor
Porte dérobée sur Claude Code via des hooks dans settings.json. Utilisation autorisée uniquement !
 m507/m-botnet
Un projet C2 qui contrôle un ver MS17-010 auto-propagant.
 buter-chkalova/project-rvbbit
PoC éducatif de rootkit pour noyau Linux explorant le DKOM, le hooking de syscalls, la furtivité, l'observabilité et la détection défensive.
 c3rb3ru5d3d53c/signatures
Pipeline de génération et de distribution de signatures de détection communautaire pour YARA, Suricata, Snort et Sigma
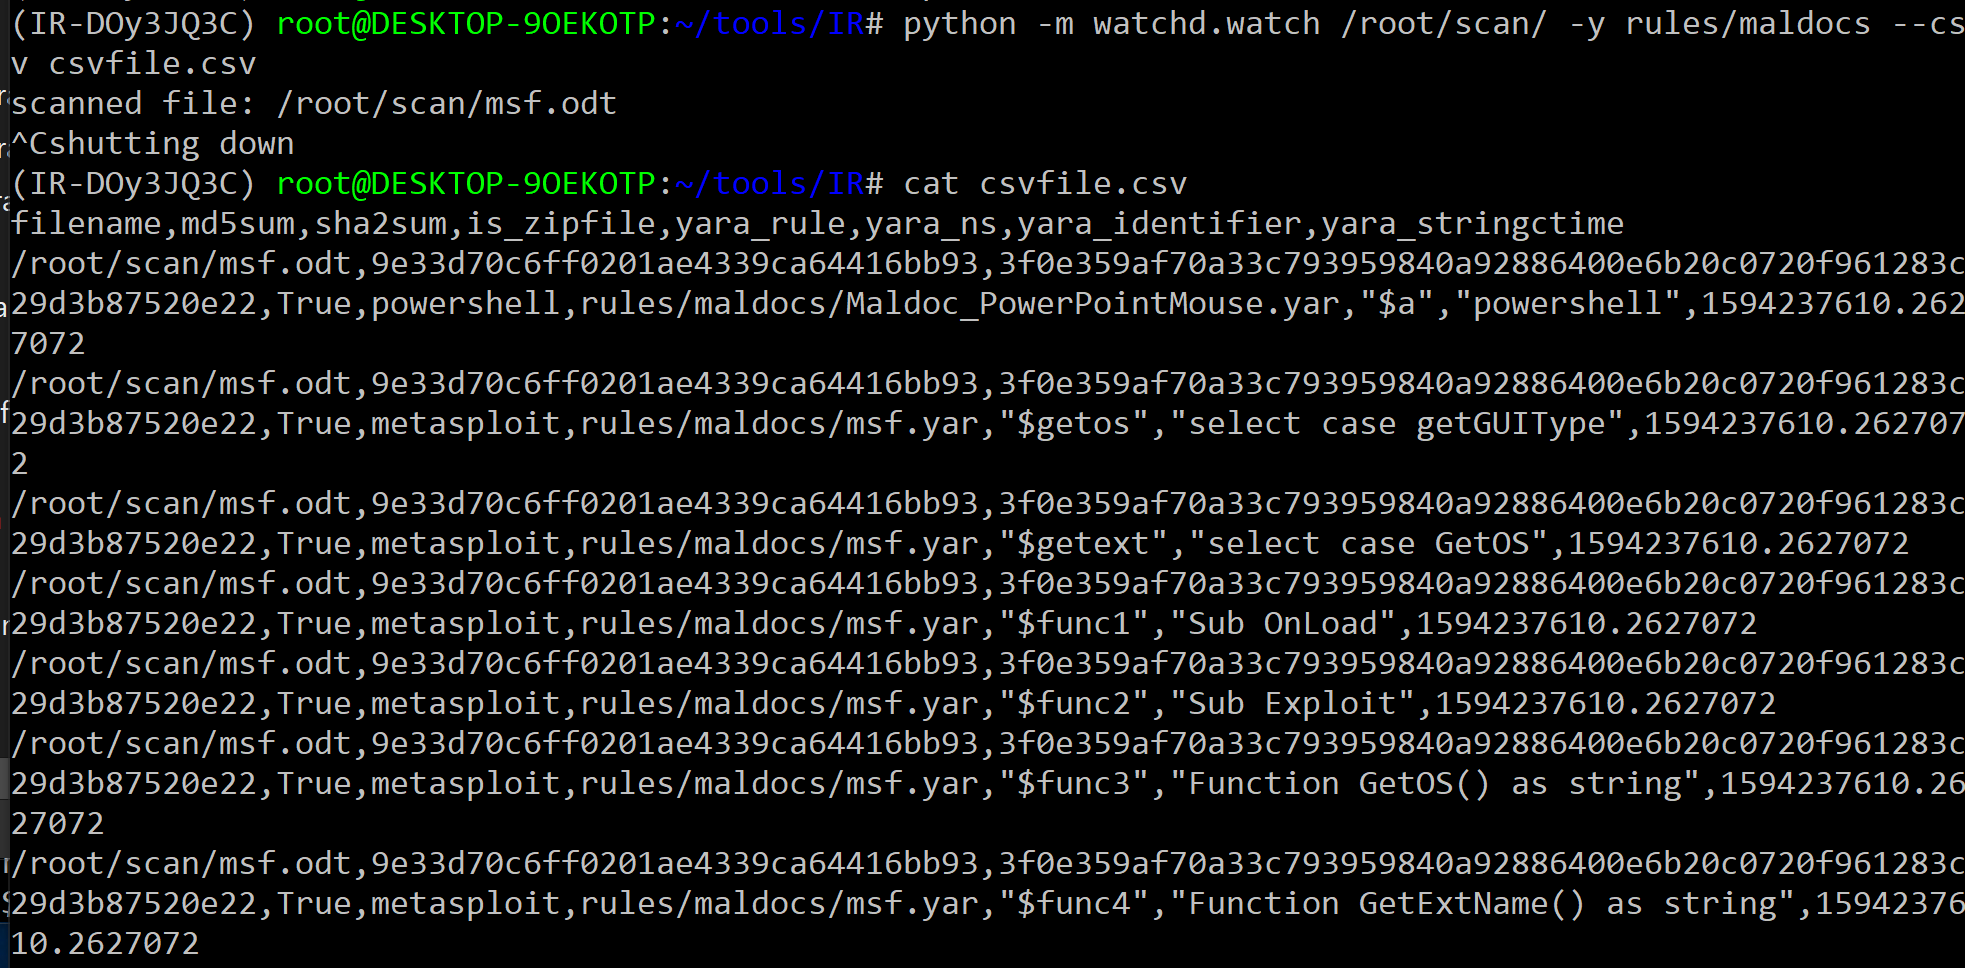 oxiqa/irfuzz
Scanner de fichiers basé sur YARA qui surveille les répertoires, détecte les logiciels malveillants dans les archives de documents et produit des…
 r3mrum/loki-parse
Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…
 rapticore/orenpmguard
Défense contre l'attaque de la chaîne d'approvisionnement Shai-Hulud
 mindcrypt/visual-forensic-steganography
Outil basé sur navigateur pour la détection visuelle de stéganographie via l'analyse LSB d'images numériques, permettant l'examen forensique et…