

byvalver
 umpolungfish/byvalver
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
exploitationshellcodemalware-analysis+6
63
umpolungfish/byvalverprend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
 canonicalmg/reverse-captcha-eval
Cadre d'évaluation qui teste si les grands modèles de langage suivent des instructions invisibles encodées en Unicode intégrées dans un texte…
 facebookresearch/meta_secalign
LLM à poids ouverts et code d'entraînement/évaluation pour se défendre contre les attaques par injection de prompt, avec des benchmarks pour la…
 yueliu1999/guardreasoner-vl
[NeurIPS 2025] Un code source officiel pour l'article « GuardReasoner-VL: Safeguarding VLMs via Reinforced Reasoning ».
 trailofbits/anamorpher
attaques de redimensionnement d'images pour l'injection de prompts multi-modaux

 ayinedjimi-consultants/ldaprecon-ai
# Auditeur de sécurité LDAP Active Directory avec analyse basée sur l'IA - Par Ayi NEDJIMI https://ayinedjimi-consultants.fr
 protectai/modelscan
Protection contre les attaques de sérialisation de modèles
 thegamestopsnow/power-tracks-research
Recherche liée aux Power Tracks découverts dans la microstructure du marché.
 amazon-science/cyber-zero
Framework pour entraîner des agents LLM en cybersécurité sans environnements d'exécution, synthétisant des trajectoires de résolution de CTF via une…
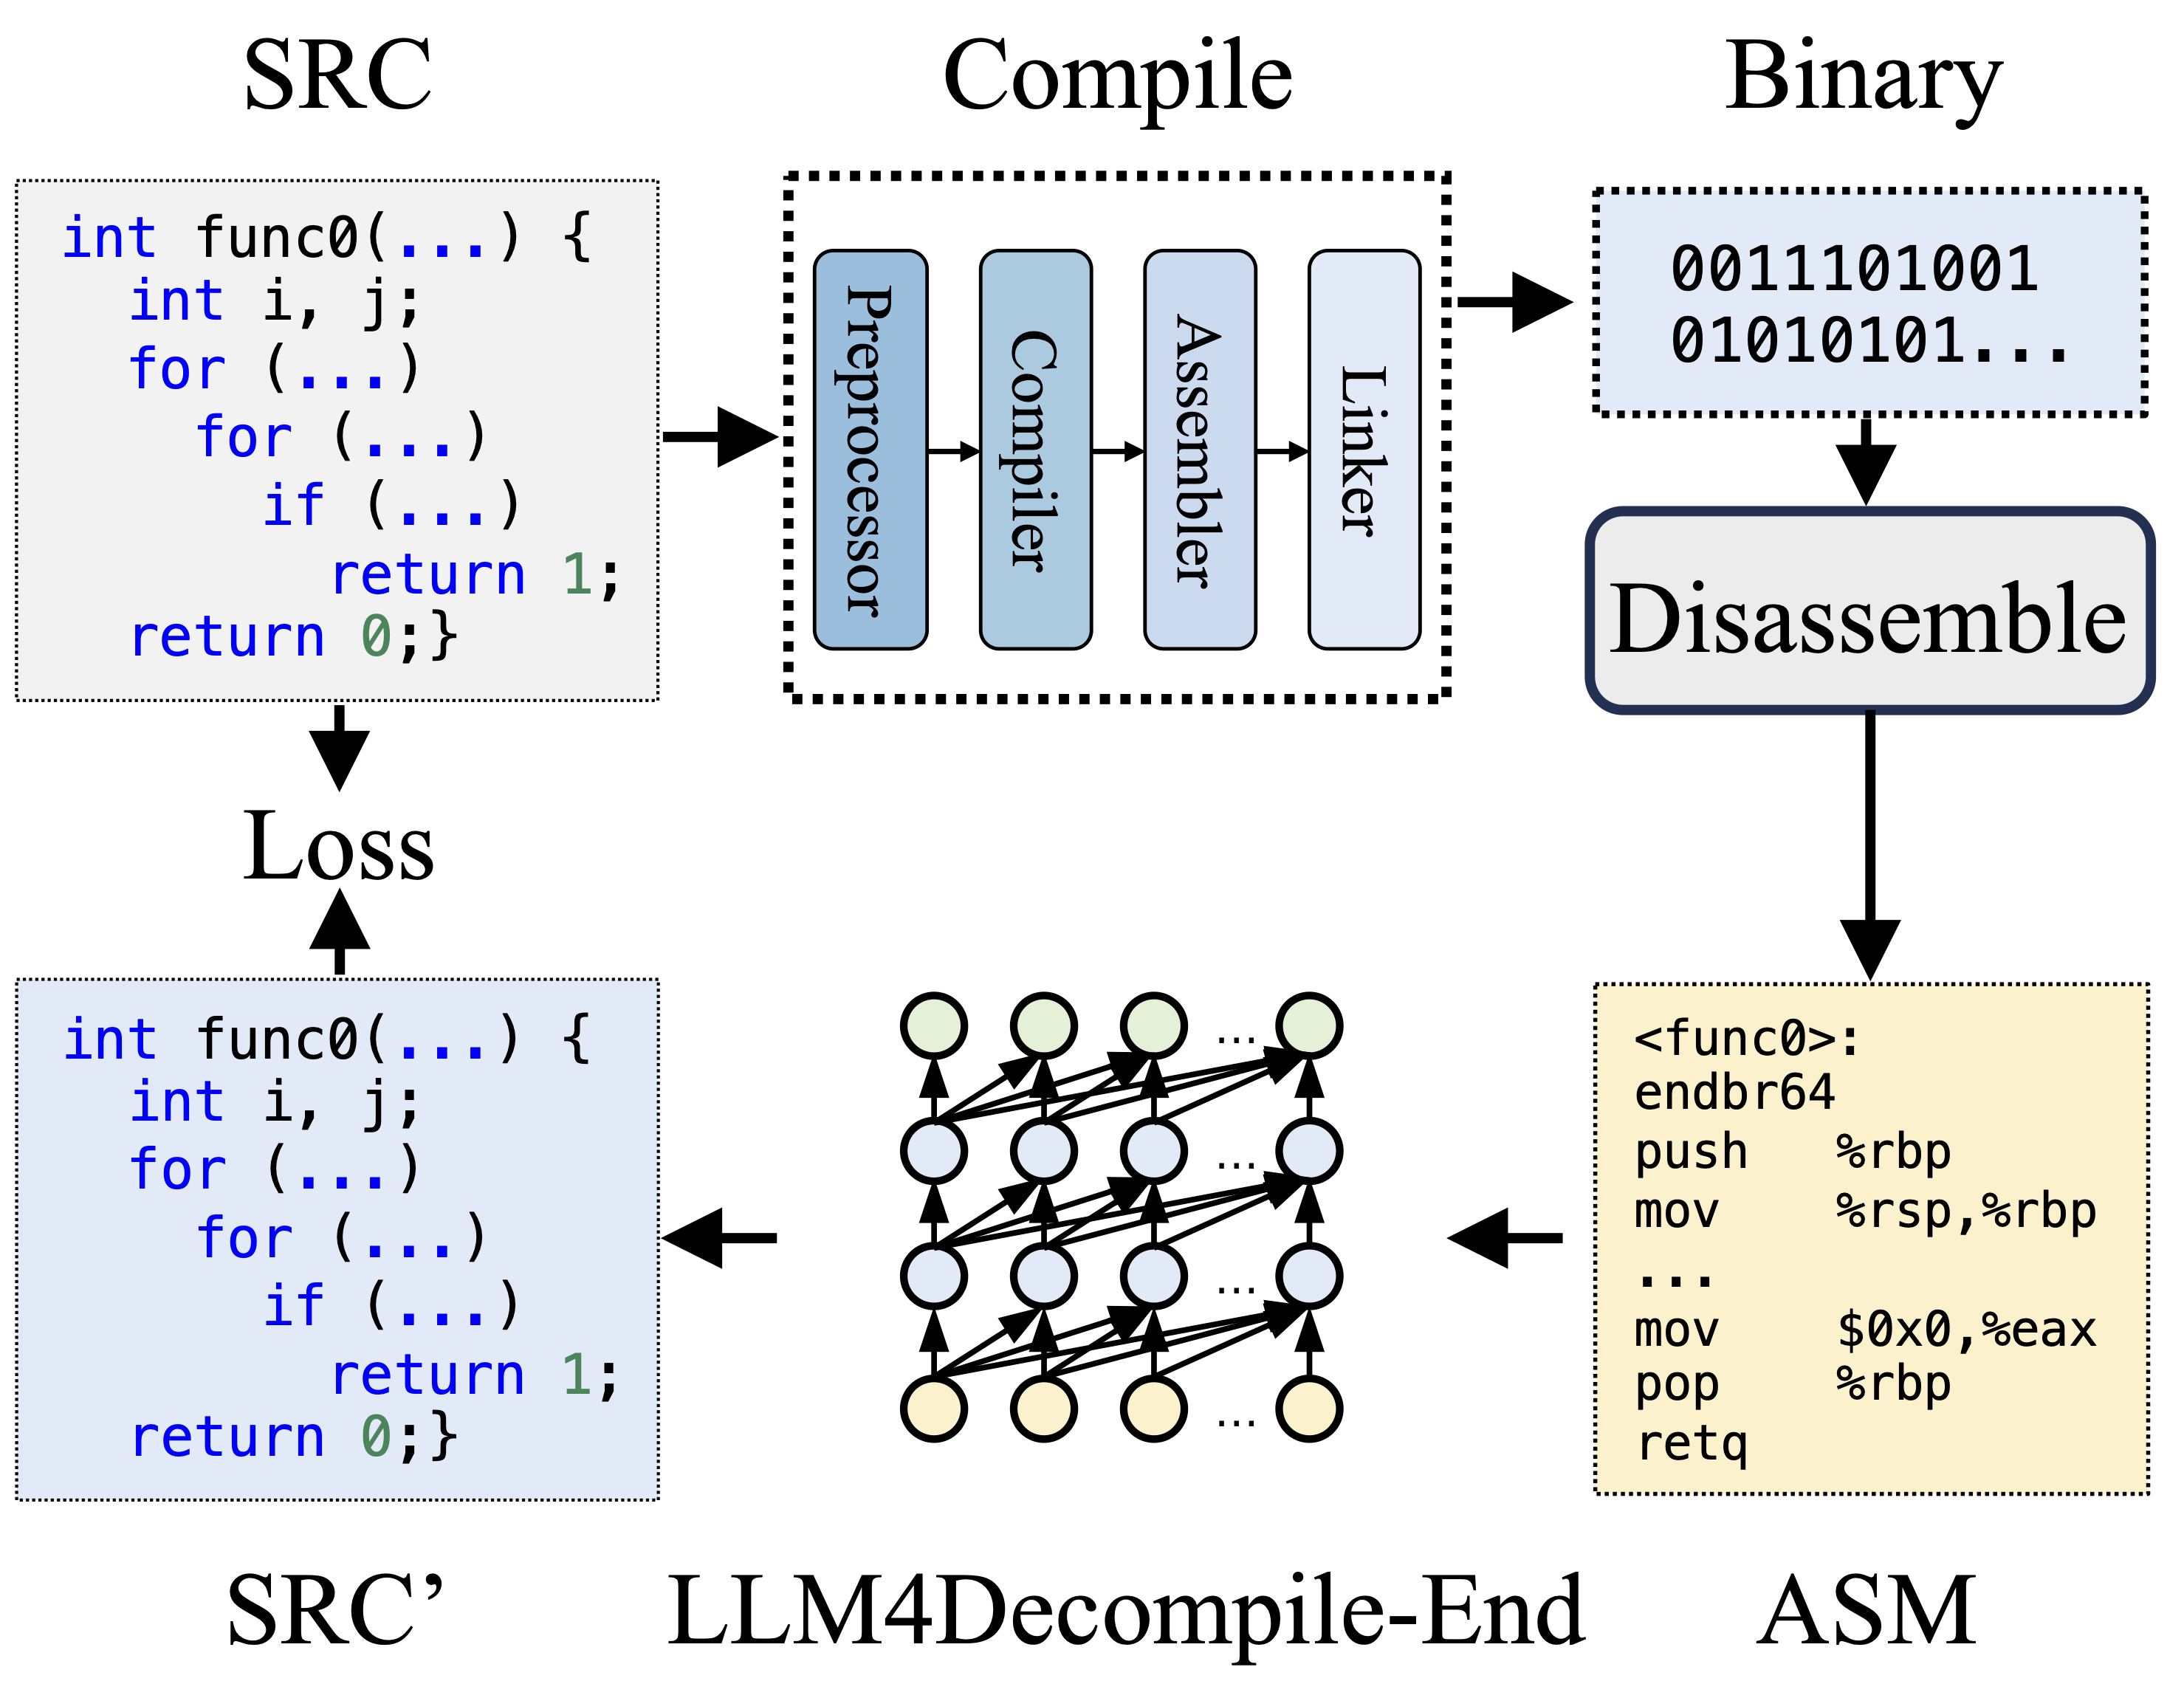 albertan017/llm4decompile
Rétro-ingénierie : décompilation de code binaire avec de grands modèles de langage
 eclipsemanic/threatsentry-ai
ThreatSentry AI est un tableau de bord intelligent de chasse aux menaces qui exploite l'apprentissage automatique pour identifier et hiérarchiser de…
 echowei/deeptraffic
Modèles d'apprentissage profond pour la classification du trafic réseau
 mamadou-keita/deeclip
Implémentation de l'article "DeeCLIP: A Robust and Generalizable Transformer-Based Framework for Detecting AI-Generated Images"
 whatishope/bido
# Framework de détection de malwares Android basé sur l'image, traitant l'obfuscation et la dérive conceptuelle. Inclut des ensembles de données…
 ryh1218/occ
Segmentation d'objets interdits via modélisation bicouche consciente des occlusions (ICME 2025)
 jhuapl/codecut
Un plugin Ghidra pour localiser les limites des fichiers objets.
 sastraadiwiguna-purpleeliteteaming/ddos-purple-teaming-offensive-multi-vector-7-tier-defensive-holistic-blueprint-
Plan directeur reproductible pour le Purple Teaming DDoS avancé, conçu pour le paysage des menaces. Il intègre une suite offensive Red Elite…
