

RsWindowsThingies
 forensicmatt/rswindowsthingies
Boîte à outils forensique Windows basée sur Rust pour la surveillance en temps réel de la MFT, la diffusion en continu des journaux d'événements et…
digital-forensicsincident-responselog-analysis
23
forensicmatt/rswindowsthingiesBoîte à outils forensique Windows basée sur Rust pour la surveillance en temps réel de la MFT, la diffusion en continu des journaux d'événements et…
 corelight/log-add-http-post-bodies
Ajouter un extrait du corps des requêtes POST au journal HTTP de Bro.
 scriptjunkie/fwallower
Analyser les blocages sortants du pare-feu Windows et autoriser sélectivement le trafic
 nccgroup/windowsmempagedelta
Un service Microsoft Windows pour fournir de la télémétrie sur les changements de pages mémoire des exécutables Windows afin de faciliter la…
 c3rb3ru5d3d53c/signatures
Pipeline de génération et de distribution de signatures de détection communautaire pour YARA, Suricata, Snort et Sigma
 d4vinci/eagleeye
Un système de détection d'intrusion basé sur l'hôte et de surveillance réseau (mon projet de fin d'études)
 boostedchaos/fleet-cve-scanner
Un scanner de CVE open-source et à script unique pour les flottes gérées par RMM. PowerShell 7 pur — croise votre inventaire logiciel RMM avec NVD,…
 rorywag/hayabusa-bulk-runner
Exécuter Hayabusa en masse sur un dossier de collectes de triage, une exécution par hôte, avec des rapports par hôte et un tableau de bord de triage…
 abdeljalilait/kerneleye
Sécurité au niveau du noyau & réponse aux attaques pour les serveurs Linux.
 corelight/elasticsearch_rules
Version Elastic des règles watcher de SOC prime
 shellkraft/ledger
Un script d'agression qui suit les modifications opérationnelles effectuées lors d'un engagement d'équipe rouge. Vous fournit une piste d'audit…
 gary23w/hodometer
Une application de barre d'état système Windows native monofichier (C, Win32, sans runtime) qui affiche précisément quel programme envoie et reçoit…
 corelight/zeek-spicy-openvpn
Un analyseur de protocole OpenVPN pour Zeek, basé sur Spicy.
 georgi-i/winevt_logs_analysis
Analyse les logs .evtx Windows pour identifier les connexions distantes et les IP publiques en analysant les EventIDs liés aux connexions et sessions…
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 kowntaewook/mcptrace
Volatility 3 plugin that carves MCP/JSON-RPC message candidates from Windows and Linux memory dumps, preserving raw bytes, addresses, and SHA-256 for…
 falconforceteam/falcondash
Tableau de bord Azure workbook qui visualise et explore les métriques de performance de détection, aidant les équipes de sécurité à mesurer et à…
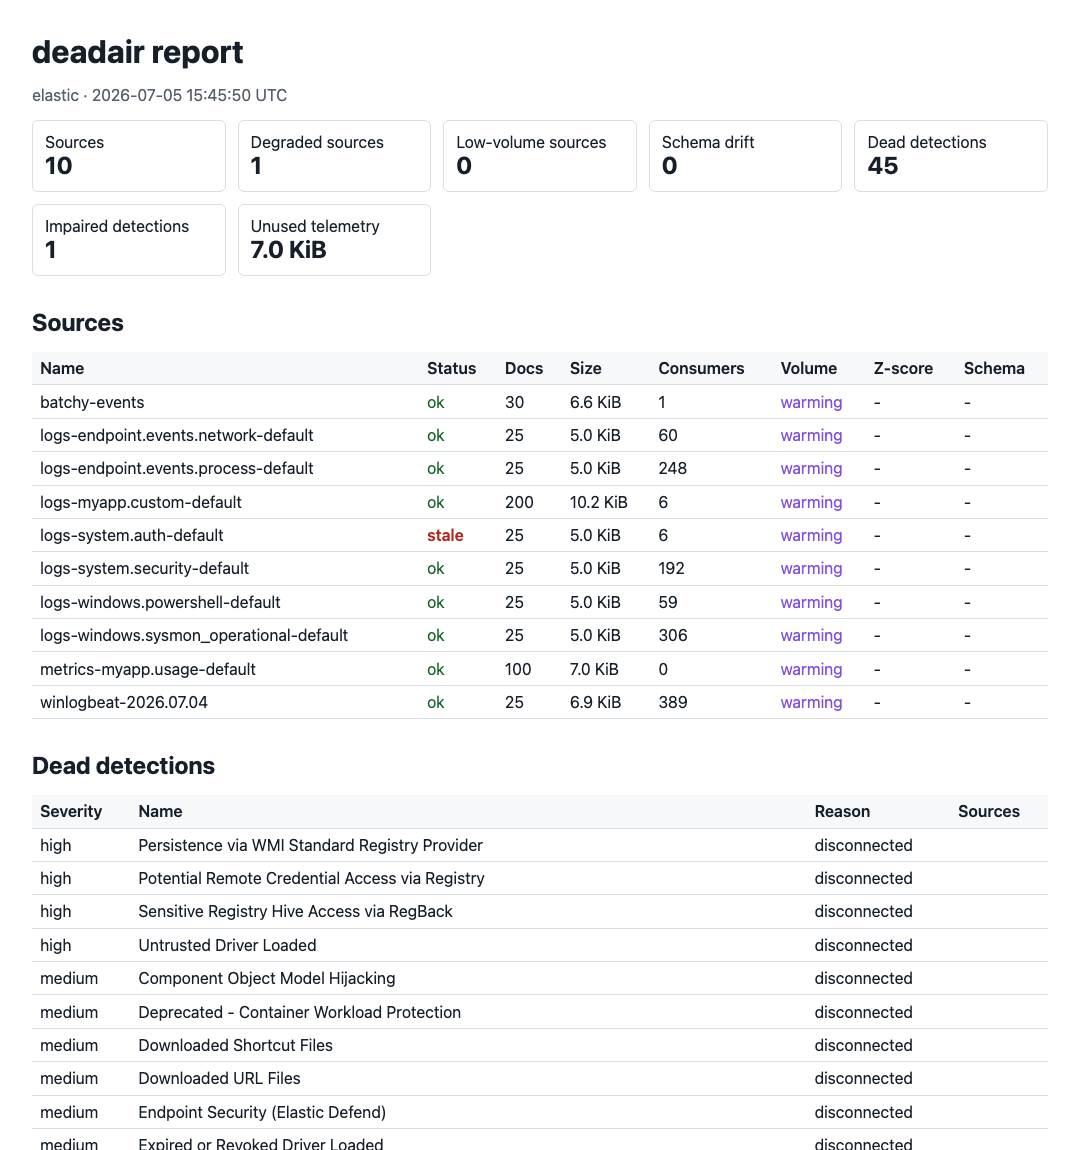 big-comfy/deadair
Trouve les règles de détection de votre SIEM qui sont aveugles.