

ad-honeypot-autodeploy
 tothi/ad-honeypot-autodeploy
Déployez automatiquement un petit domaine Windows intentionnellement non sécurisé et vulnérable pour un honeypot RDP.
penetration-testingthreat-intelligenceeducation+3
259
tothi/ad-honeypot-autodeployDéployez automatiquement un petit domaine Windows intentionnellement non sécurisé et vulnérable pour un honeypot RDP.
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.

 sims718718/unifiedthreathunting
Documente une méthodologie de chasse aux menaces structurée et reproductible couvrant les déclencheurs, les hypothèses SMART, les critères de…
 joesecurity/sigma-rules
Règles Sigma de Joe Security
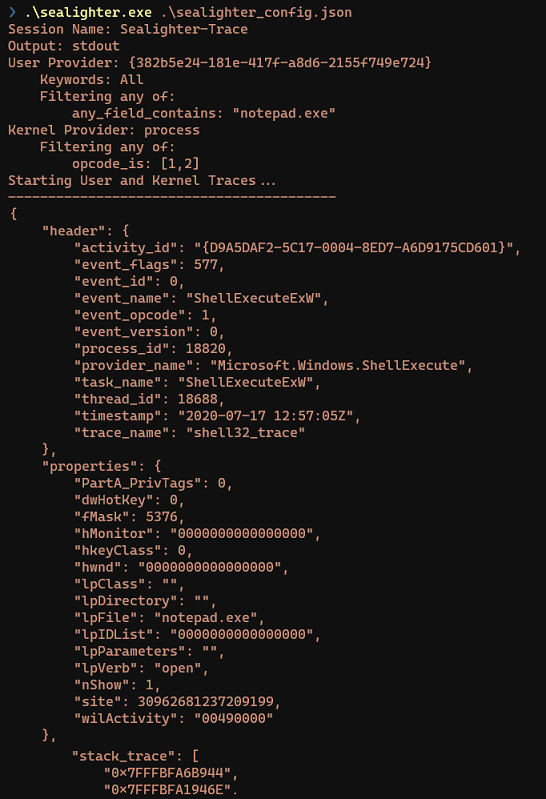 pathtofile/sealighter
Outil de traçage ETW et WPP pour la recherche en sécurité. S'abonne à plusieurs fournisseurs, analyse automatiquement les événements en JSON, et…
 bert-janp/entratrace
Outil de recherche défensive qui documente les points de terminaison API observables et les user agents des outils offensifs ciblant Microsoft Entra…
 megamansec/ldap-monitoring-watchdog
LDAP Watchdog : un outil de surveillance LDAP en temps réel compatible Linux pour détecter les modifications d'annuaire, offrant une visibilité sur…
 pe3zx/crowdstrike-falcon-queries
Une collection de SPL (Search Processing Language) de Splunk pour la chasse aux menaces avec CrowdStrike Falcon.
 fireeye/pywintrace
Wrapper Python ctypes pour Event Tracing for Windows (ETW) permettant le contrôle de sessions, la capture d'événements et des rappels personnalisés…
 permiso-io-tools/cloudgrappler
Requêtez des détections cloud haute fidélité pour des acteurs de menace connus sur AWS, Azure et GCP en utilisant les logs CloudTrail et des règles…
 withsecurelabs/linuxcatscale
Scripts de collecte et de traitement de réponse aux incidents avec scripts de rapport automatisés
 byteray-labs/query-hub
CQL Hub est un référentiel ouvert de requêtes de détection et de chasse pour CrowdStrike NextGen SIEM et Falcon LogScale. Toutes les requêtes…
 pii-shield/pii-shield
Sidecar K8s sans code pour l'assainissement des logs. Détecte les secrets via l'analyse d'entropie, préserve l'intégrité JSON et masque les PII de…
 cisco-talos/deceive
DECeption avec moteur de validation intégré et évaluatif (DECEIVE) : laissez un LLM faire tout le travail difficile du honeypot !
 jepaynemsft/weffles
Construisez une console de Threat Hunting/Réponse aux Incidents rapide, gratuite et efficace avec Windows Event Forwarding et PowerBI
 hashicorp-forge/grove
Un framework de collecte de logs en mode Software as a Service (SaaS).
 cyberark/ketshash
Un petit outil pour détecter les connexions NTLM privilégiées suspectes, en particulier l'attaque Pass-The-Hash, basé sur les journaux de…